2019年のメインネット公開以来、堅牢なセキュリティの維持はIoTeX L1の最優先事項であり続けています。この強固な基盤をさらに築くため、セキュリティ研究コミュニティの皆さまをチームにお迎えし、協力できることを大変うれしく思います。
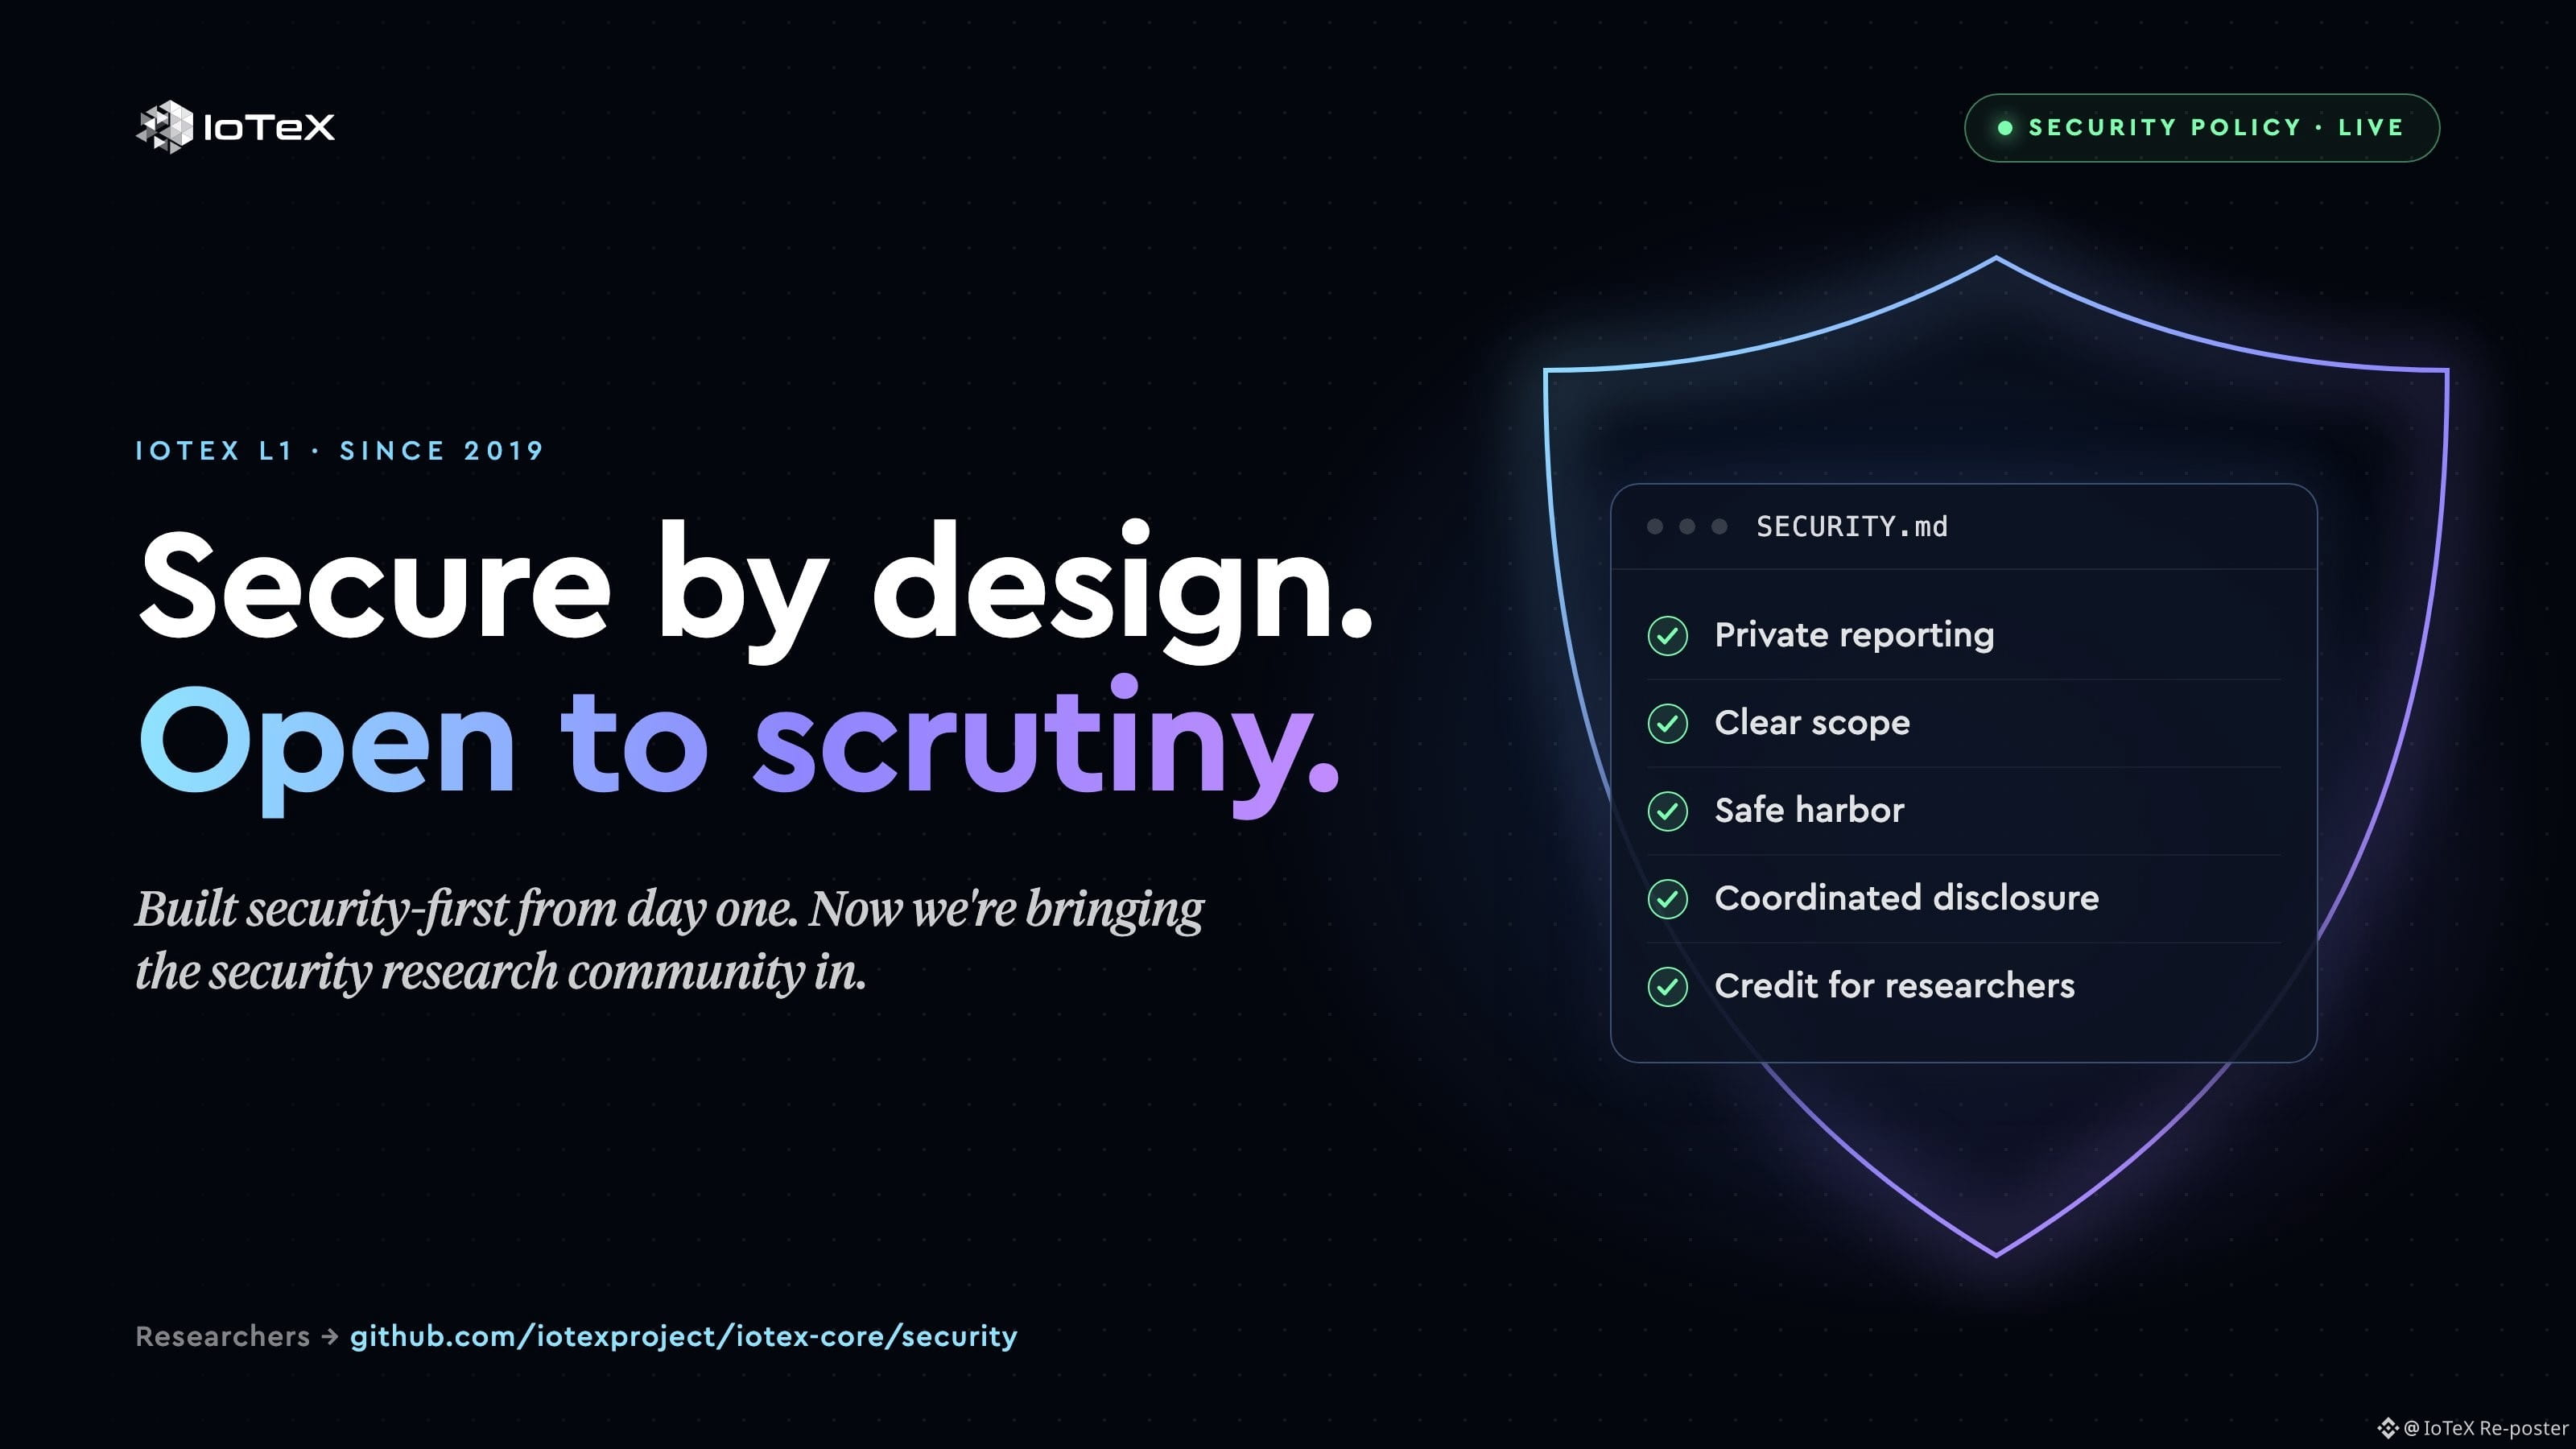
IoTeX L1では、正式な脆弱性開示ポリシーが適用されました。この新たな枠組みでは、明確な対象範囲とセーフハーバー保護を定めるとともに、報告用の非公開窓口を設け、貢献いただいた研究者の功績を公表します。
ぜひdevnetにアクセスして、何を壊せるか試してみてください。🛡️
http://github.com/iotexproject/iotex-core/blob/master/SECURITY.md
IoTeX L1では、正式な脆弱性開示ポリシーが適用されました。この新たな枠組みでは、明確な対象範囲とセーフハーバー保護を定めるとともに、報告用の非公開窓口を設け、貢献いただいた研究者の功績を公表します。
ぜひdevnetにアクセスして、何を壊せるか試してみてください。🛡️
http://github.com/iotexproject/iotex-core/blob/master/SECURITY.md