


暗号資産を売り、銀行口座に入金されたのを確認した後で、実際に支払われた額よりずっと多くの暗号資産を渡してしまったと気づく場面を想像できるだろうか?
偽造された送金証明や、盗まれたパスワード、ハッキングされたウォレットの話ではない。
売り手をだますために利用されたのは、本物の銀行送金だ。
この手口は「P2P三角詐欺」として知られ、Binanceによって公式に注意喚起されている……でも、どんな仕組みなのだろう?
まずは、簡単なことから理解しよう。
Binance P2Pのようなプラットフォームでは、利用者同士が直接、暗号資産を売買できる。たとえば、誰かがUSDTを売り、買い手がその人の銀行口座にアルゼンチン・ペソを送金する。
売り手が支払いの受領を確認して解放を承認するまで、プラットフォームは暗号資産を一時的に保留する。
ここまでは、よくある取引だ。
ここから詐欺が始まる。
USDTを売るための広告を出したとしよう。
共謀する2人の犯人が、ほぼ同時にあなたとの取引を開始する。
1人目をAと呼ぼう。Aは100 USDTを$100.000で買いたい。
2人目のBは、120 USDTを$120.000で買いたい。
保留中の取引が2件ある。対応する暗号資産を渡す前に、合計$220.000を受け取るはずだ。
しかし、詐欺師たちには別の計画がある。
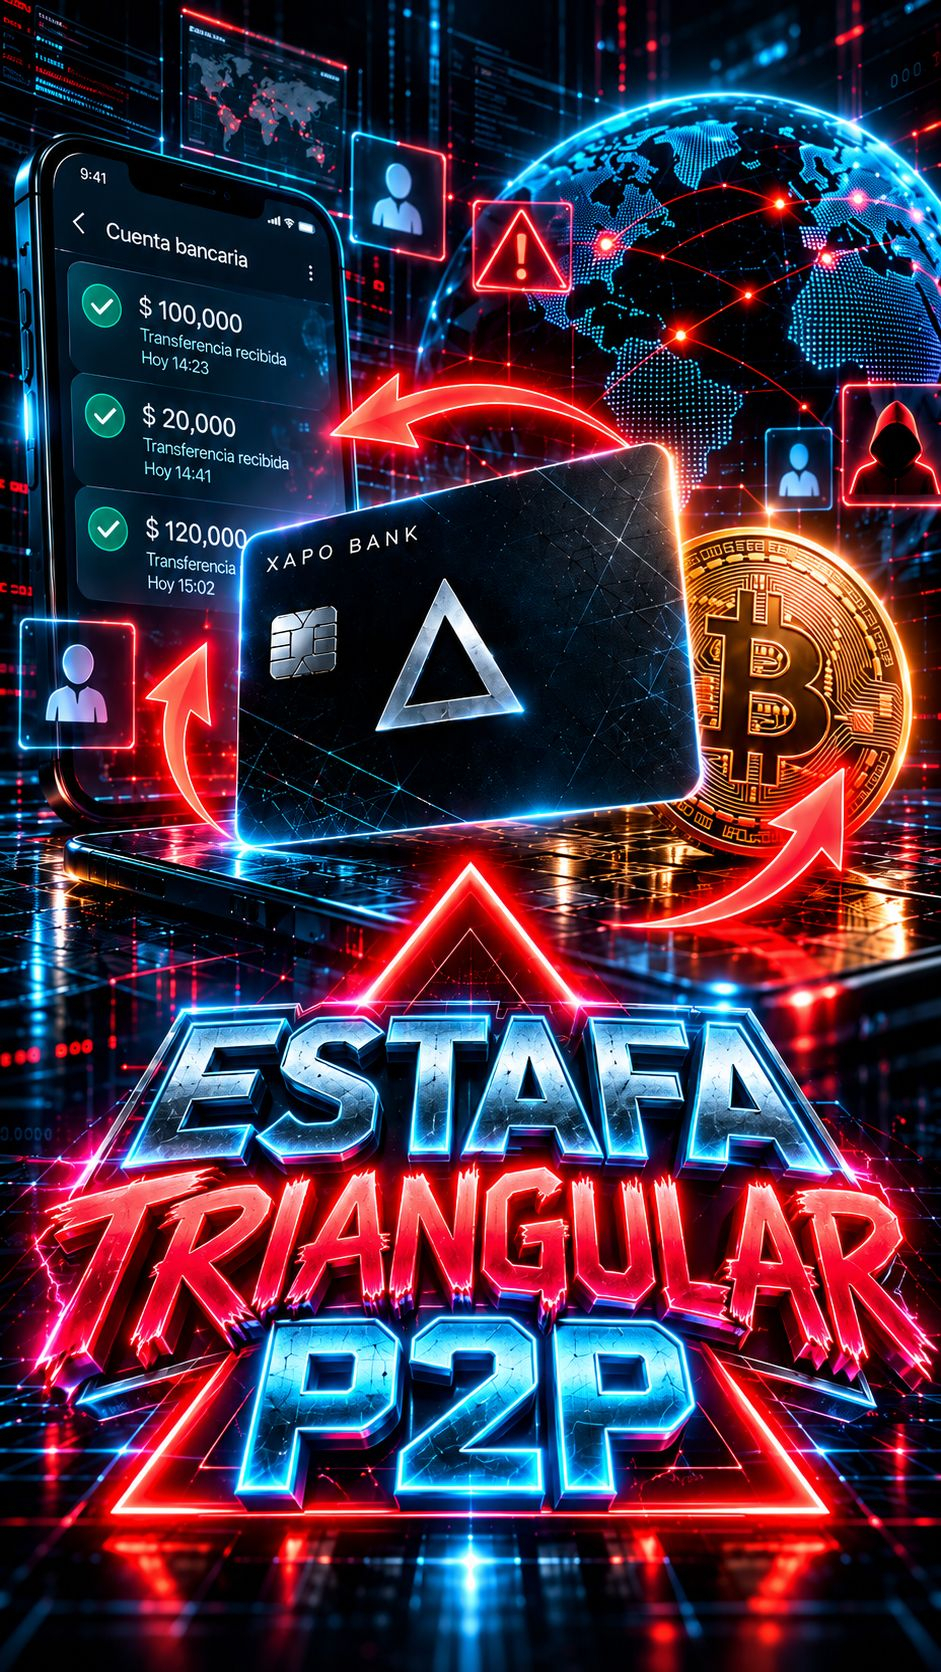
犯人Bが、実際に$100.000をあなたの銀行口座へ送金する。
その一方で、犯人Aは自分の取引を支払い済みにする。
あなたは銀行口座を開き、実際に$100.000が入金されているのを見て、最初の売却分だと思い込む。
そこで、買い手Aに100 USDTを解放する。
これで、最初の間違いを犯した。
そのお金は買い手Aからではなく、別の取引も進行中の買い手Bから送られたものだったからだ。
その後、何が起きるだろう?
買い手Bがさらに$20.000を送金し、2回分の送金証明をあなたに提示する。
そして、自分の購入分である$120.000をすべて支払ったと言う。
銀行口座を確認すると、$100.000と$20.000、2件の本物の入金が見つかる。
すべて辻褄が合っているように見える……
最初の取引分の暗号資産はすでに渡しているので、これらの支払いを根拠に、2件目の取引分である120 USDTも解放してよいと思い……実際に解放してしまう。
ここで詐欺が成立する。
計算してみよう。
買い手Aに100 USDT、買い手Bに120 USDTを渡した。
合計で220 USDTを売った。この例では、合意した価格は$220.000だった。
しかし、銀行口座に入金されたのは$120.000だけだった。
たった今、$100.000を失った。
犯人たちは、同じ送金を別々の2件の取引の支払いだと思い込ませた。
さらに驚くべきことに、銀行取引を偽造する必要すらなかった……
お金は実際に口座へ入金されていた。
操作されたのは、それぞれの支払いがどの取引に対応するかという、あなたの認識だった……
どうすれば防げる?
最も大切な対策は、とてもシンプルだ。口座に入金があったというだけで、暗号資産を決して解放してはいけない。
取引ごとに、個別に確認しなければならない。
100 USDTを$100.000で売ったなら、その入金がその買い手とその注文に対応するものか、必ず確認しよう。
金額、送金した口座名義人の身元、そして実際に入金が確認できた取引を照合しよう。
複数の取引を同時に進めている場合は、支払いを取り違えたり、同じ送金証明を2件の売却の根拠として認めたりしてはいけない。
買い手本人からの通常の支払いとして、第三者の口座からの送金を受け入れるのもやめよう。
少しでも一致しない点があれば、暗号資産を解放してはいけない。プラットフォームの異議申し立て機能を利用しよう。
本当に心配なのは、ここからだ。
サイバーセキュリティについて語るとき、私たちはマルウェア、フィッシング、パスワードの窃取、コンピューターシステムの脆弱性などをよく取り上げる。
しかしこの手口は、お金をだまし取るために、必ずしもシステムを侵害する必要はないことを示している。
犯人たちは、ときにもっと単純なものを利用する。複数の取引が同時に進む中で生じる、人間の混乱だ。
そして一度暗号資産の解放を承認してしまうと、その資金を取り戻すのは極めて難しい。
P2P三角詐欺では、問題は必ずしもお金が一度も届かなかったことではない……同じ送金が2回分の支払いだと、あなたに信じ込ませたことが問題なのだ……
#サイバーセキュリティ #デジタル詐欺 #オンライン詐欺 #情報セキュリティ