


iPhoneで暗号資産を保有している人は、至急iOSをアップデートする必要があります。悪意のあるアプリをインストールしなくても、ウォレットのデータを盗み取る攻撃が確認されています。
これはDarkSwordと呼ばれる危険なiPhoneハッキングツールのことです。Google Threat Intelligence、Lookout、iVerifyの研究者らが、2026年3月にその存在を明らかにしました。
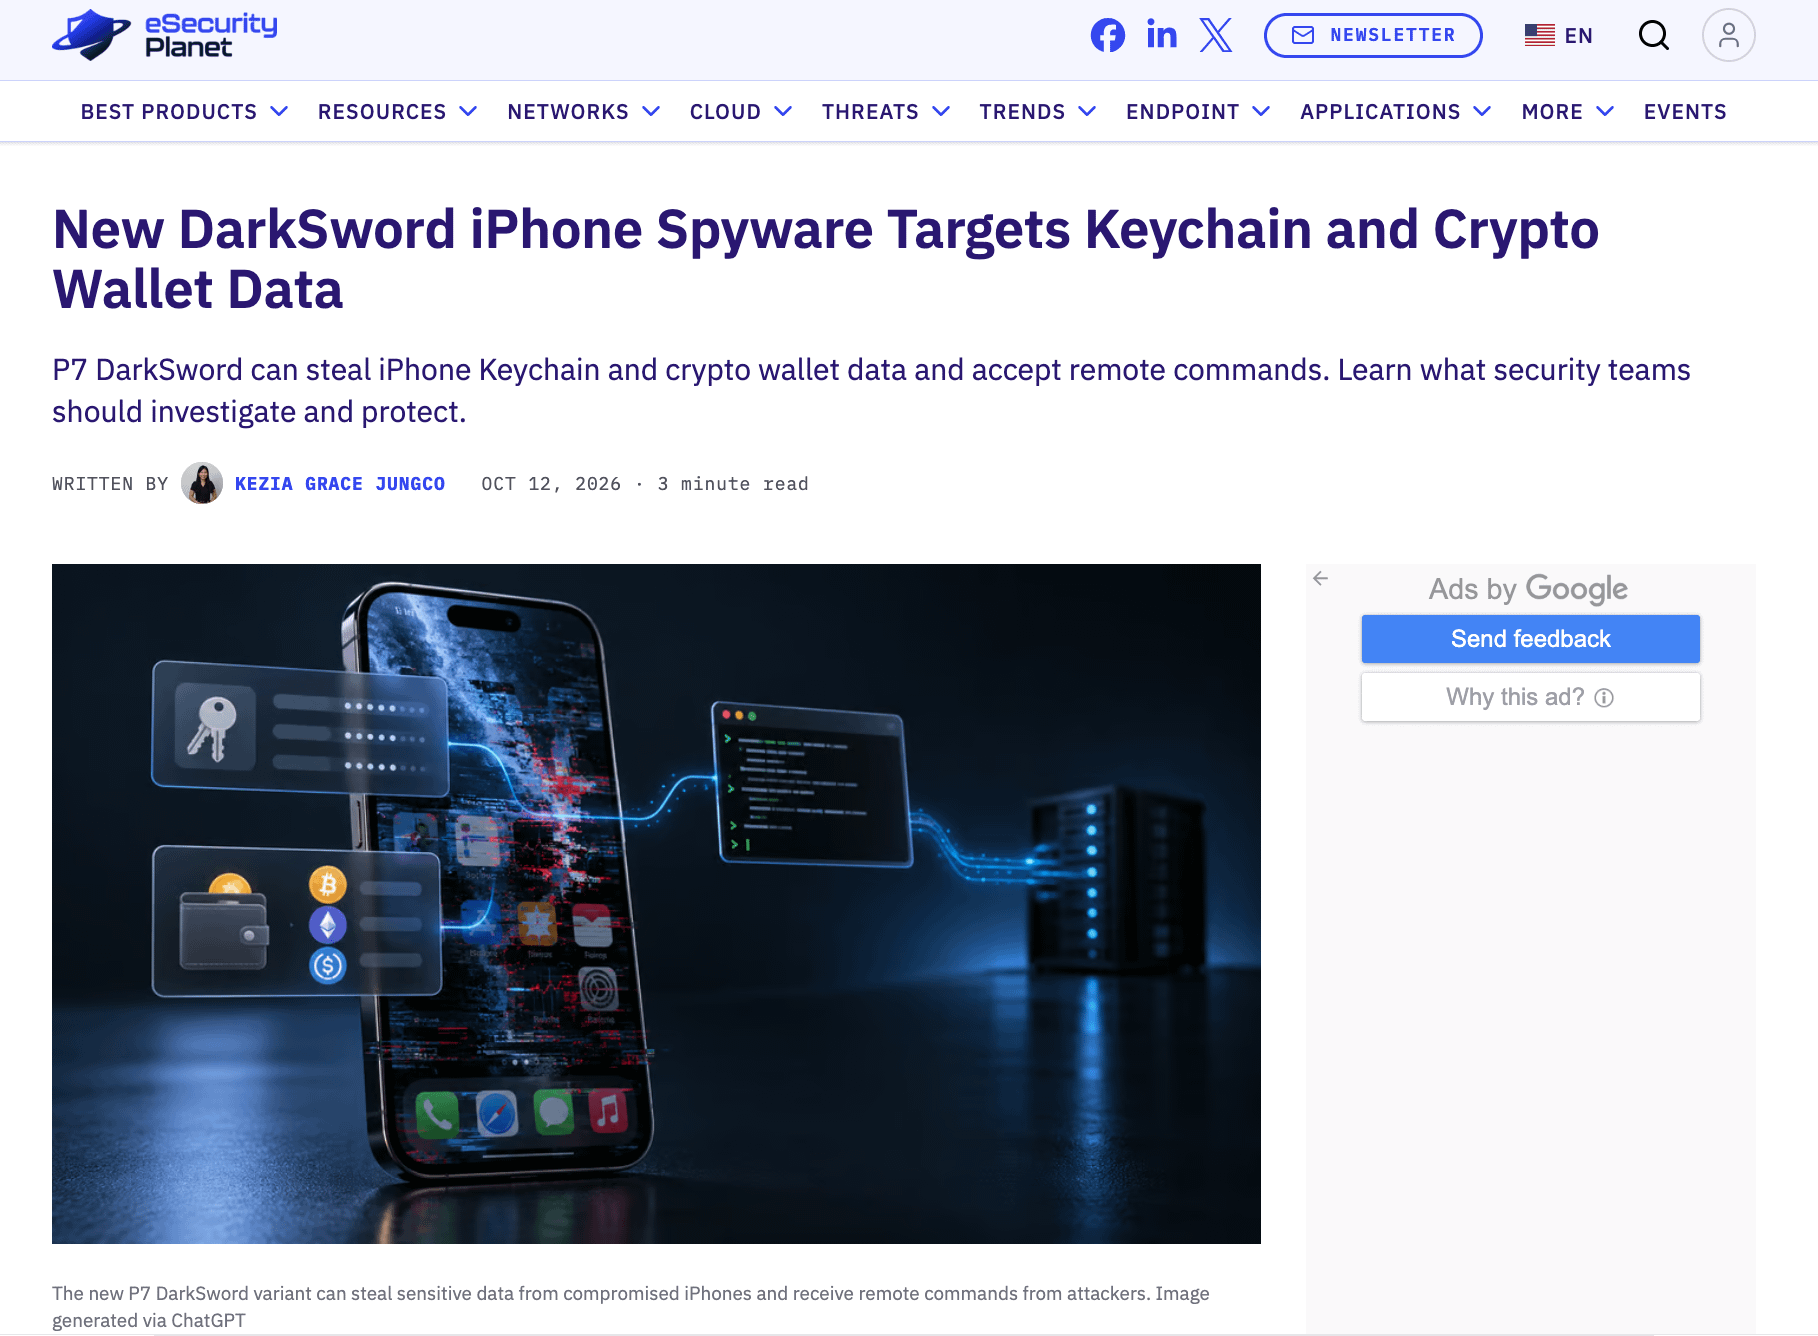
しかし、脅威は依然として消えていません。10月8日、iVerifyの専門家は、保存されたパスワードや暗号資産ウォレットのデータを盗み出せるDarkSwordの新たな亜種を発見したと報告しました。
攻撃の仕組みは?
攻撃者は、iOSの6つの脆弱性を連鎖的に利用します。脆弱なデバイスを感染させるには、Safariで悪意のあるページを開くだけで十分です❗️️️️️️️ しかも、それは本物のサイトであっても、乗っ取られていれば感染源になり得ます。
ダウンロード、インストール、確認操作は一切必要ありません。
侵入後、悪意のあるコードはシステムへの広範なアクセス権を取得し、次の情報を収集する可能性があります。
- MetaMask、Phantom、Exodusなどの暗号資産ウォレットのデータ。
- 保存されたパスワードや、システムのキーチェーンに保存されたデータ。
- seedフレーズが保存されている可能性のあるメモ、写真、ファイル(そうしている人は要注意です)。
- さらに、TelegramやWhatsAppのメッセージなど、その他の個人情報も対象です。Telegramの「保存済みメッセージ」にseedフレーズを保存している人も要注意です。
収集されたデータは攻撃者に送信されます。DarkSwordの一部のバージョンは、わずか数分で情報収集を終えた後、活動の痕跡の一部を削除できます。
❗️️️️️️️ 特に重要:Face IDやウォレットのパスワード、標準のセキュリティ設定があっても、攻撃者がオペレーティングシステム自体への侵入に成功した場合、保護が保証されるわけではありません。
どのiPhoneが危険にさらされている?
研究者は、旧バージョンのiOS 18.4〜18.7に対してDarkSwordが動作することを確認しました。AppleはiOS 18.7.7やiOS 26.3を含め、段階的に修正をリリースしました。
同社はこのようなウェブ攻撃の存在を公式に確認し、ユーザーにデバイスをアップデートするよう呼びかけました。
何をすればよい?
1. 「設定」-「一般」-「ソフトウェアアップデート」を開き、利用可能な最新バージョンのiOSをインストールしてください。
2. システムとアプリの自動アップデートを有効にしてください。
3. seedフレーズをメモ、写真、クラウド、メッセージに保存しないでください。
4. 感染が疑われる場合は、別の安全なデバイスからパスワードを変更してください。侵害された可能性のあるウォレットの暗号資産は、できるだけ速やかに、新しいseedフレーズを使って新しいアドレスに移してください。
❗️️️️️️️ 重要:iOSをアップデートすると既知の脆弱性は修正されますが、アップデート前に起きた鍵の窃取を防げるわけではありません。
暗号資産コミュニティでは、iPhoneから資金が消失したという報告がすでに広まっています。当社のフォロワーにも被害者がいます。