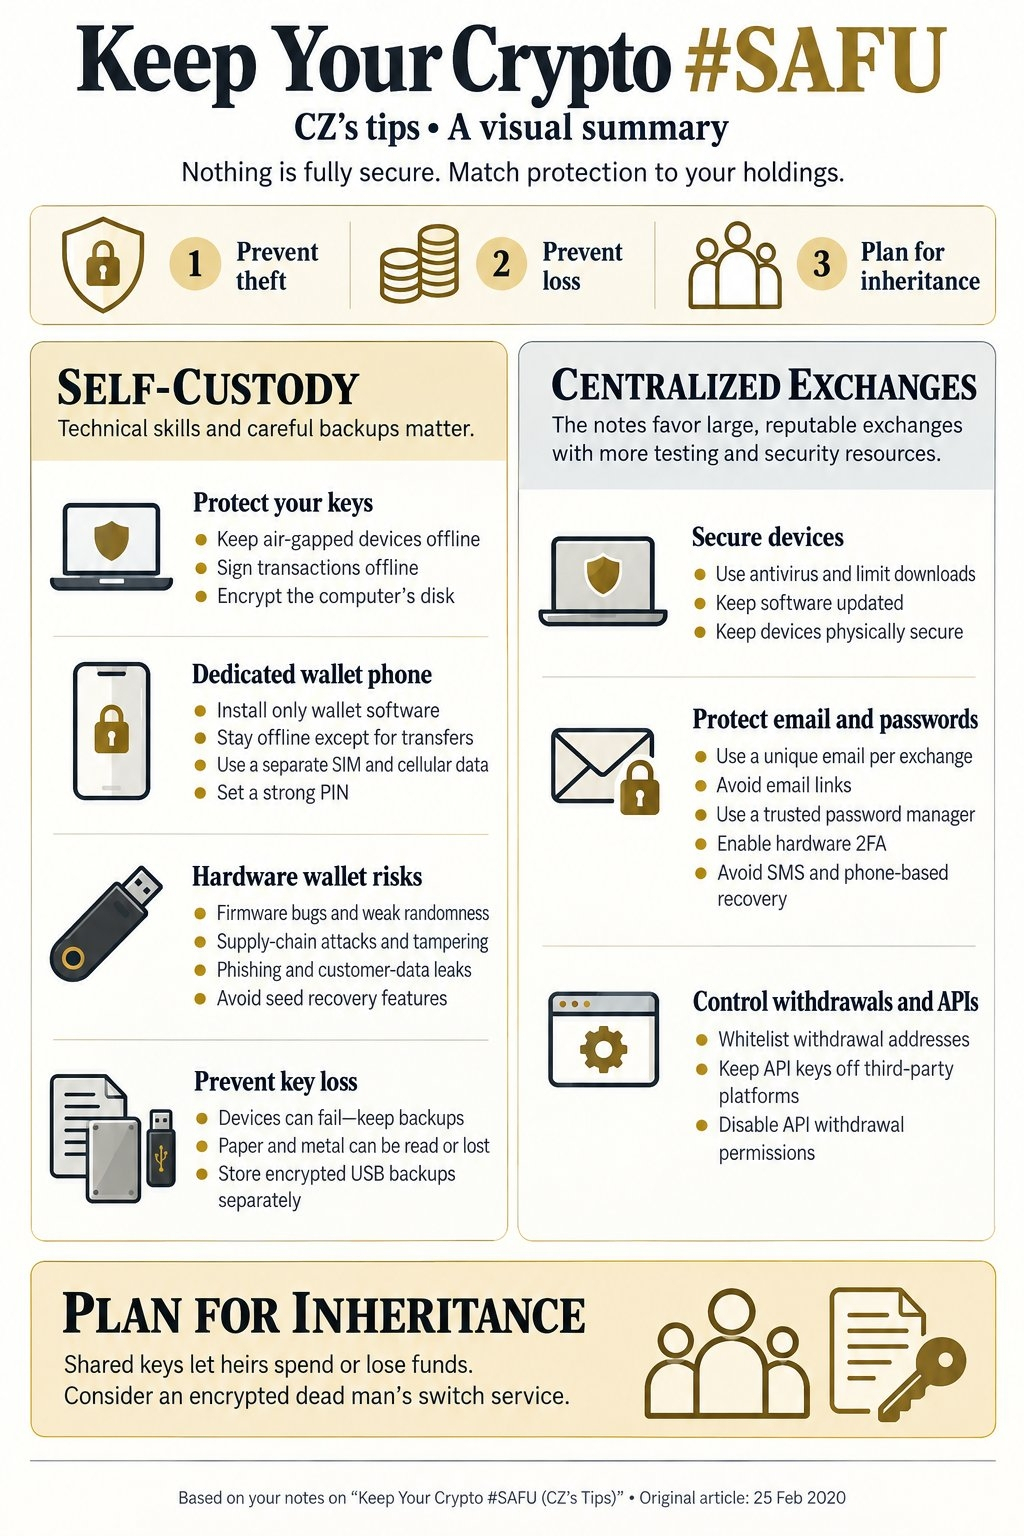

Binanceの創設者で元CEOのChangpeng Zhao(CZ)は、Xで暗号資産のセキュリティに関する簡潔なガイドを公開し、2026年に暗号資産を「#SAFU」に保つ方法について書いたBinanceブログの元の記事が長く冗長すぎると気づき、短縮版を作成したと述べた。主なアドバイスは、保有資産の価値と自分の技術力に応じてセキュリティ対策を選び、盗難の防止、誤った紛失の防止、相続への備えという3つの優先事項に取り組むことだ。自己管理については、秘密鍵が資金へのアクセスを許可し、シードフレーズが秘密鍵を生成するため、どちらかを入手した人は関連する暗号資産を管理できると指摘した。自己管理には、安全なデバイス、信頼できるバックアップ、実行可能な復旧計画が必要だ。
秘密鍵の盗難を防ぐため、彼は鍵の保管と取引への署名に専用のオフラインコンピューターを使うこと、クリーンなリムーバブルメディアを使って公式の配布元からのみソフトウェアをインストールすること、ダウンロードしたファイルをマルウェア検査すること、ディスクを暗号化すること、ウォレットをインストールする前に専用のスマートフォンを初期化し、強力なパスコードを設定したうえでオフラインに保つこと、そして実績のあるハードウェアウォレットを使うことを勧めた。また、送金を承認する前にデバイス上で送金先アドレスを確認すること、バックアップもデバイス本体と同じように慎重に保護すること、さらにハードウェアウォレットもソフトウェアの欠陥、物理的な攻撃、安全でないバックアップに対して脆弱である点に注意するよう述べた。秘密鍵の紛失を防ぐには、別々の場所に保護されたバックアップを複数保管するよう助言した。紙は簡単に作成できるが、損傷、紛失、書き写しの誤り、不正な閲覧に弱い。金属はより耐久性があるものの、他人に読み取られる可能性がある。暗号化したUSBドライブなら地理的に離れた場所にバックアップを保管できるが、強力な暗号化と技術的な配慮が必要となる。また、クラウドアカウントに同期される可能性があるため、鍵の写真やスクリーンショットを撮ることは避けるよう警告した。相続については、生前に資金を不必要に危険にさらさずに復旧手段を提供することを提案した。鍵を共有すると受取人がすぐに資金を使えるようになり、仲介者に鍵を預けることにも同様のリスクがあると指摘したうえで、事前に十分なテストをしたデッドマン・スイッチを利用する方法を挙げた。復旧手順は、暗号化せずに予約送信メッセージへ残すのではなく、たとえば受取人のPGP公開鍵を使って、受取人向けに暗号化すべきだとした。
中央集権型取引所について、CZは、取引所が保管とインフラを管理する一方で、アカウントのセキュリティに対する責任はユーザーにも残ると述べた。そのうえで、評判、セキュリティ関連のリソース、テスト体制、ビジネスモデルの持続可能性を評価し、異常に寛大なインセンティブや不明瞭な収益源には慎重になり、取引所に保管することにはカウンターパーティリスクが伴うと認識するよう促した。
彼が挙げた11のアカウントセキュリティ対策には、各取引所で個別のメールアドレスを使い、強力な二要素認証(できればハードウェアセキュリティキー)を設定すること、SIMスワップ攻撃によってアカウントが危険にさらされるおそれのある電話番号を使った復旧を避けること、保護されたパスワードマネージャーに保存した使い回しのないパスワードを使うこと、出金先アドレスをホワイトリストに登録すること、APIキーを秘密にしておくこと、所有権の確認や相続手続きを支援できるよう本人確認を完了すること、デバイスを物理的に保護すること、そしてフィッシングを避けるため、信頼できるブックマークから取引所を開くか、アドレスを注意深く入力することが含まれる。また、頼んでもいないリンクを開いて認証情報を入力してはならず、取引所スタッフを名乗る人物からの予期しない連絡には慎重に対応するよう勧めた。
最後に、技術的な能力、セキュリティ対策、アクセスの必要性に応じて、資金を取引所と個人ウォレットに配分する保管方法の組み合わせを選ぶよう助言した。自己管理では秘密鍵を自分で保護し、復元する必要がある一方、取引所での保管では提供事業者を信頼し、アカウントを強固に保護する必要がある。また、別のウォレットを用意すれば、取引所のメンテナンス中にもアクセスできる。