今やLedgerをめぐる状況について話題にしない人はいません。実際に何が起きたのか、そして今後どうすれば身を守れるのでしょうか?
2026年10月9日以降、東南アジア(主にインドネシア、マレーシア、フィリピン)のLedgerユーザーのウォレットから大規模な資金流出が確認されています。オンチェーン分析による損失額の推定は、数百のアドレス(BTC、ETH、USDTなど)から約7,100万〜8,600万ドル、あるいは約9,300万ドルに上ります。
被害に遭った人は全員、正規販売代理店のCryptoBilisから端末を購入していました。Ledgerはこの事案を調査しており、この販売代理店経由の販売を停止しました。また、被害者の端末の1台から不正なハードウェアインプラントが見つかったことを確認しました。同社によると、Ledgerのインフラ、システム、サービスは侵害されていません。
攻撃の仕組み(主な仮説)
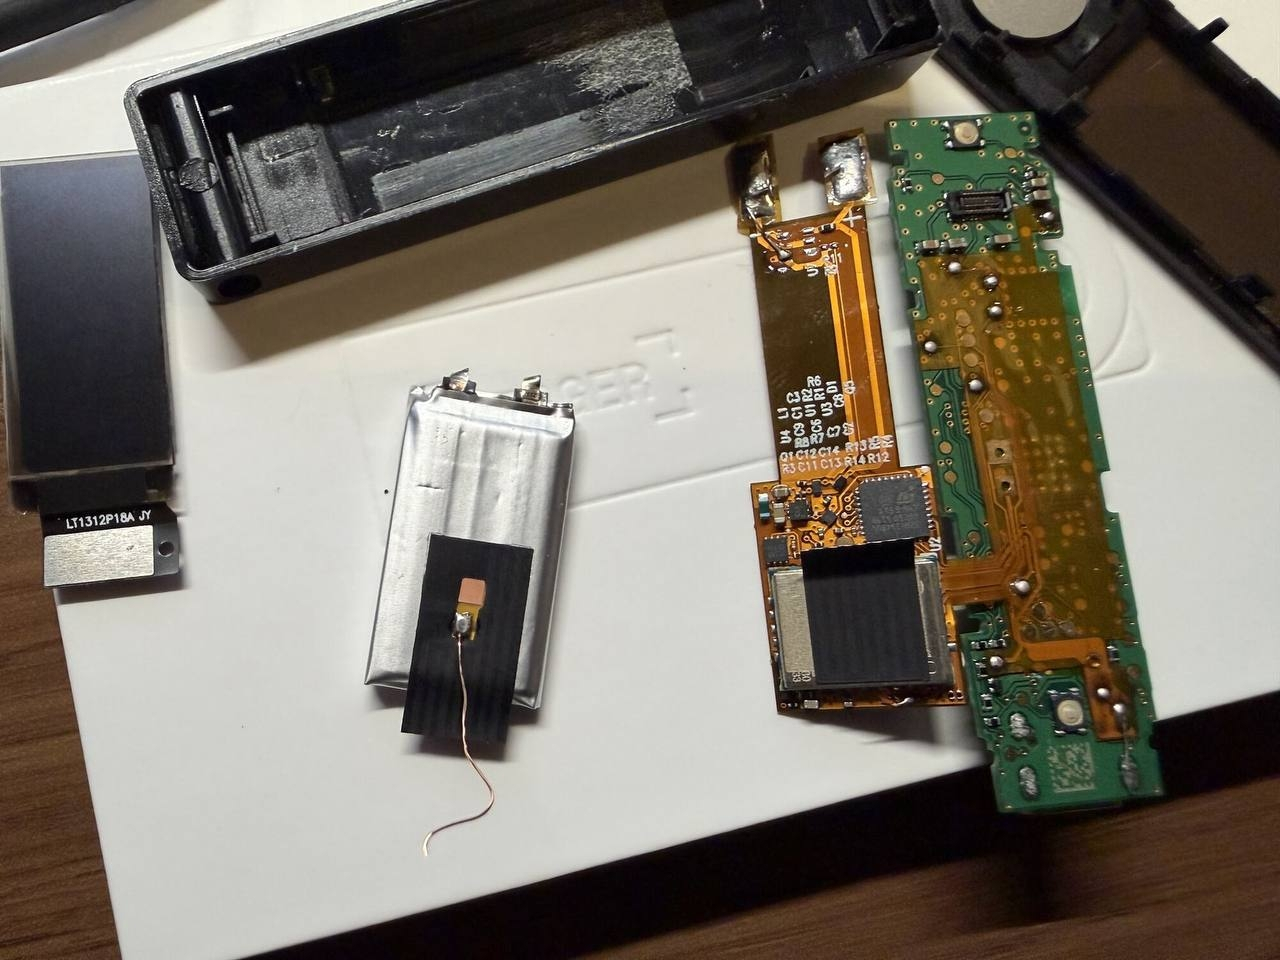
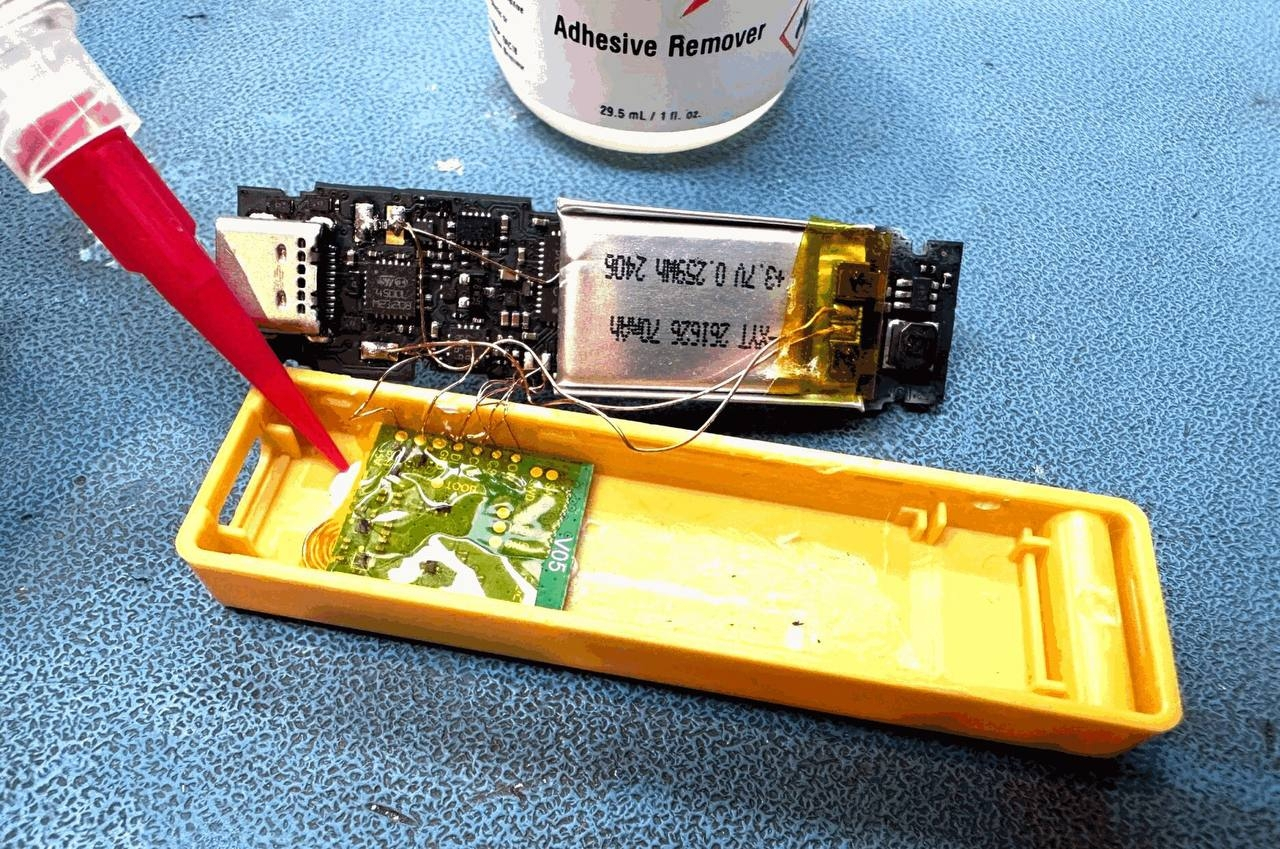
「正規品」の端末(熱収縮フィルムに破損がないもの)の内部に、追加モジュールが隠されています(多くの場合、画面の下、またはクッション材の代わりに設置されています)。
- マイクロコントローラー + LTE/4Gモデム + eSIM + アンテナ
- 初回設定時に画面に表示されるseedフレーズ(24語)を読み取る。
- 携帯電話回線を通じて、攻撃者に送信する。
Secure Elementは本物のままなので、Genuine Checkには合格します。seedが盗まれるまでは、端末は正常に動作します。その後、攻撃者は盗んだフレーズを使ってウォレットを復元し、資産をすべて引き出します。
このような改造端末(Wi-Fi/Bluetoothまたは携帯通信モジュール搭載)は、以前(2025~2026年)にも、中国などのマーケットプレイスで確認されています。
資産の損失を防ぐためのアドバイス
1.必ず公式から直接購入する
公式サイトledger.com、または公式リストに掲載されている信頼できる正規販売代理店からのみ購入してください。Amazon、AliExpress、地元の店舗、「お買い得」商品、あらゆる仲介業者は避けてください。特に東南アジアでは注意が必要です。
2. 受け取ったら、次の点を確認してください
- 梱包に破損がなく、熱収縮フィルムが開封されていないこと。
- リカバリーシートは空欄であること(単語があらかじめ記入されていることは決してありません)。
- 初回起動時には、歓迎メッセージが表示され、新しいseedの作成を促されます(「設定済み」ではありません)。
- 公式アプリLedger Live/Ledger WalletでGenuine Checkを実行してください。
注意:Secure Elementが本物の場合、Genuine Checkでは物理的なインプラントを検出できません。
3.過去90日以内にCryptoBilis(または不審な販売者)から購入した場合
- まだ電源を入れていない端末は、初期設定しないでください。
- すでに設定して資金を移している場合は、**新しい**端末(Ledgerから直接購入したもの)で直ちに新しいseedを作成し、すべての資産をそちらに移してください。以前のseedは侵害されたものとして扱ってください。
4.seedフレーズを決して入力しないでください
アプリでもウェブサイトでも、「サポート」を名乗る相手からでも、メールや荷物に記載されたQRコードからでも、24語を尋ねられることはありません。Ledgerが24語を尋ねることは決してありません。
5.追加の対策
- passphrase(25番目の単語)を使用してください。セキュリティが大幅に向上します。
- seedはオフラインで保管してください(金属板、金庫など)。デジタル形式では決して保管しないでください。
- 大きな金額を保管する場合は、マルチシグまたは複数の端末の使用を検討してください。
- Ledgerの公式チャネルのみを確認してください。現在、ニュースを悪用したフィッシングキャンペーンが活発に行われています。
- 少しでも疑わしい点があれば、端末を分解する(または専門家に依頼する)などして、内部の公式写真と見比べてください。
最も重要な点は、問題がLedger自体にあるのではなく(暗号技術とSecure Elementは正常です)、サプライチェーンにあるということです。現在、端末の物理的な完全性と購入元が極めて重要です。$BTC