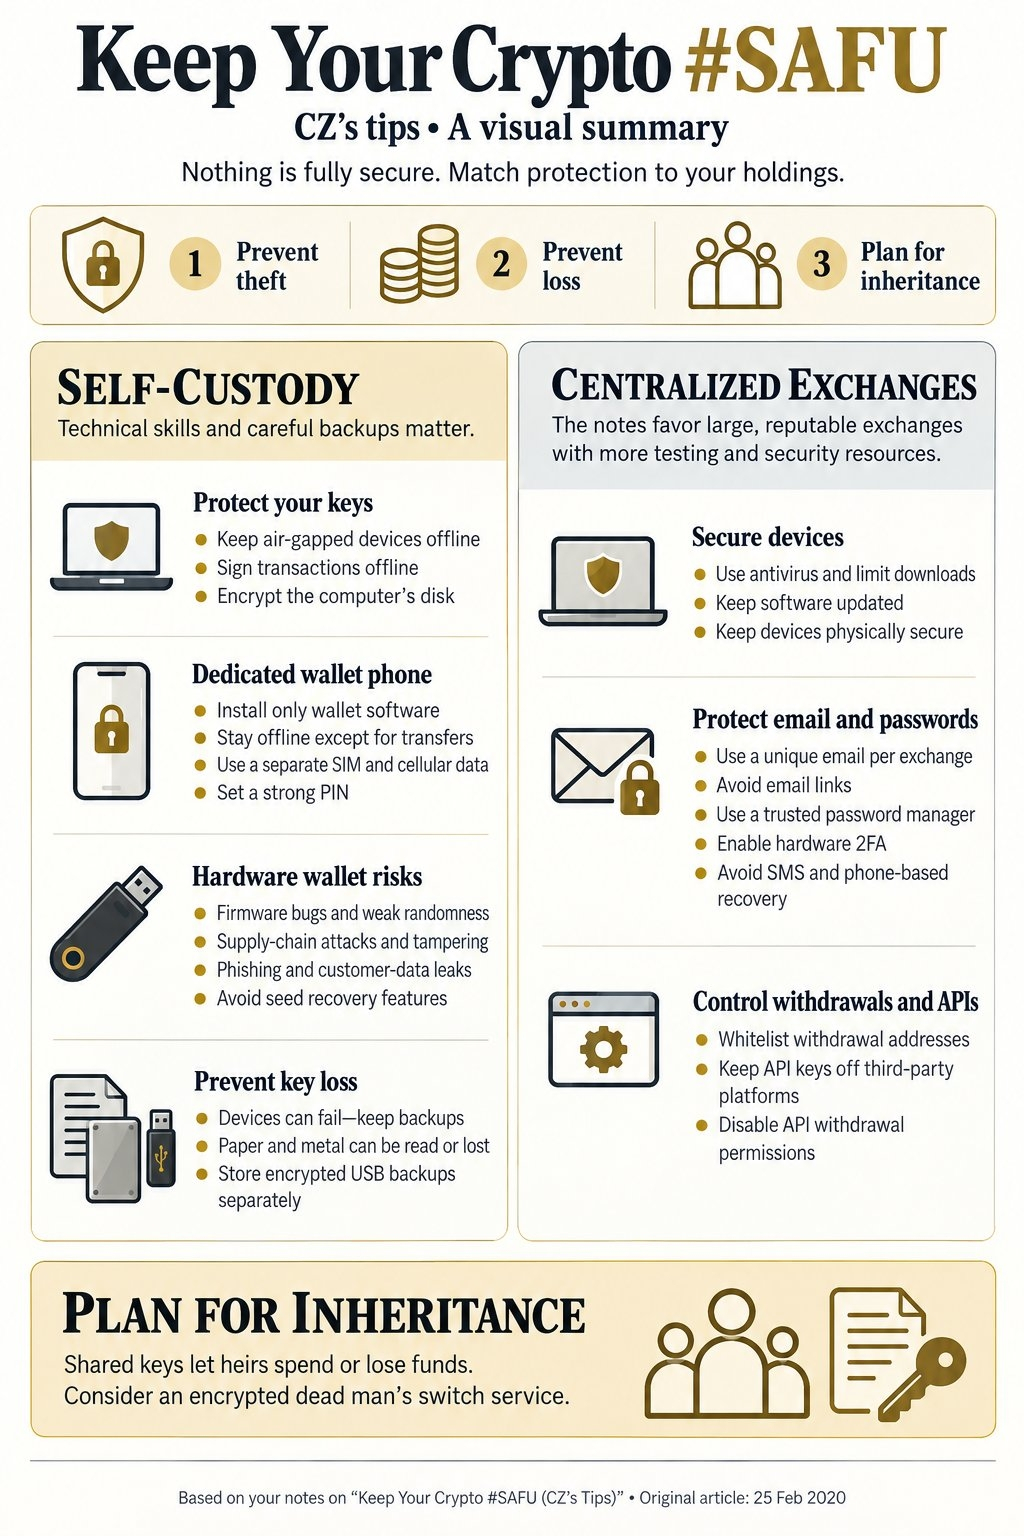


Binanceの創業者で元CEOのChangpeng Zhao(CZ)は、Xで暗号資産セキュリティの要点をまとめたガイドを公開した。2026年に暗号資産を「#SAFU」に保つ方法について書いたBinanceの元ブログ記事が長く、冗長すぎると気づき、短縮版を作成したという。核となるアドバイスは、保有資産の価値と自分の技術力に応じてセキュリティ対策を選び、「盗難の防止」「誤操作などによる損失の防止」「相続への備え」という3つの優先事項に取り組むことだ。自己管理については、秘密鍵が資金へのアクセスを許可し、シードフレーズが秘密鍵を生成するため、どちらかを入手した者は関連する暗号資産を操作できると説明した。自己管理には、安全なデバイス、信頼できるバックアップ、実行可能な復旧計画が必要だ。
鍵の盗難を防ぐため、彼は鍵の保管と取引への署名専用のオフラインコンピューターを用意すること、信頼できるクリーンなリムーバブルメディアを使い、公式の配布元からのみソフトウェアをインストールすること、ダウンロードしたファイルをマルウェア検査すること、ディスクを暗号化すること、ウォレットをインストールする前に専用のスマートフォンを初期化し、強固なパスコードを設定してオフラインに保つこと、そして実績のあるハードウェアウォレットを使うことを勧めた。また、送金を承認する前にデバイス上で送金先アドレスを確認すること、バックアップをデバイス本体と同じくらい慎重に保護すること、ハードウェアウォレットもソフトウェアの欠陥、物理的な攻撃、安全でないバックアップに対して脆弱であることに注意するよう呼びかけた。鍵の紛失を防ぐため、彼は別々の場所に複数のバックアップを安全に保管するよう助言した。紙は簡単に作成できるが、損傷、紛失、書き写しの誤り、無断で読まれる危険がある。金属はより耐久性があるものの、他人に読み取られる可能性は残る。暗号化したUSBドライブなら離れた場所にバックアップを保管できるが、強力な暗号化と技術的な取り扱いが必要だ。また、鍵の写真やスクリーンショットがクラウドアカウントに同期される可能性があるため、そうした保存方法は避けるよう警告した。相続については、生前に資金を不必要に危険にさらすことなく、復旧手段を用意するよう提案した。鍵を共有すると受取人がすぐに資金を使えるようになり、仲介者に鍵を預ける場合も同様のリスクがあると指摘した。デッドマンズスイッチを使えば、長期間活動がない場合に指示を送ることができるが、まず仕組みを調べてテストすべきだという。また、復旧手順は暗号化し、たとえば受取人のPGP公開鍵を使うなどして、暗号化せずに予約送信メッセージへ記載するのは避けるべきだとした。
中央集権型取引所について、CZは、取引所が保管とインフラを管理する一方、アカウントのセキュリティに対する責任はユーザーにもあると述べた。ユーザーには、評判、セキュリティに割くリソース、テストの実施状況、ビジネスモデルの持続可能性を評価し、異常に手厚い特典や不明瞭な収益源には慎重になり、取引所に資産を預けることにはカウンターパーティリスクが伴うと認識するよう促した。彼が挙げた11のアカウントセキュリティ対策には、取引所ごとに別のメールアドレスを使い、強力な二要素認証を設定すること(できればハードウェアセキュリティキーを使用する)、SIMスワップ攻撃によってアカウントが危険にさらされる可能性のある電話番号ベースのアカウント復旧を避けること、固有のパスワードを使って保護されたパスワードマネージャーに保存すること、出金先アドレスをホワイトリストに登録すること、APIキーを秘密に保つこと、所有権の確認や相続手続きに備えて本人確認を完了しておくこと、デバイスを物理的に保護することが含まれる。また、フィッシングを避けるため、信頼できるブックマークを使うかアドレスを慎重に入力して取引所を開くこと、予期せぬリンクからログイン情報を入力しないこと、取引所のスタッフを名乗る人物から突然連絡があった場合は慎重に対応することも勧めた。最後に、技術的な能力、セキュリティ対策、アクセスの必要性に応じて、資金を取引所と個人ウォレットに配分するなど、保管方法を組み合わせるよう助言した。自己管理では鍵の保護と復旧を自分で行う必要があり、取引所での保管では事業者を信頼し、アカウントを強固に保護する必要がある。また、別のウォレットを用意すれば、取引所のメンテナンス中も資金にアクセスできる。