

#xrpledgerpatchesxrpcreationbug
2015年頃のコードに埋もれたバグは、あらゆる$XRP 強気相場も、暴落も、ニュースの見出しも、何事もなくすり抜けてきました。そこに、2人の研究者が気づきました。何が危うくなっていたのか、そして問題になるまであとどれほどだったのかを、詳しく解説します。
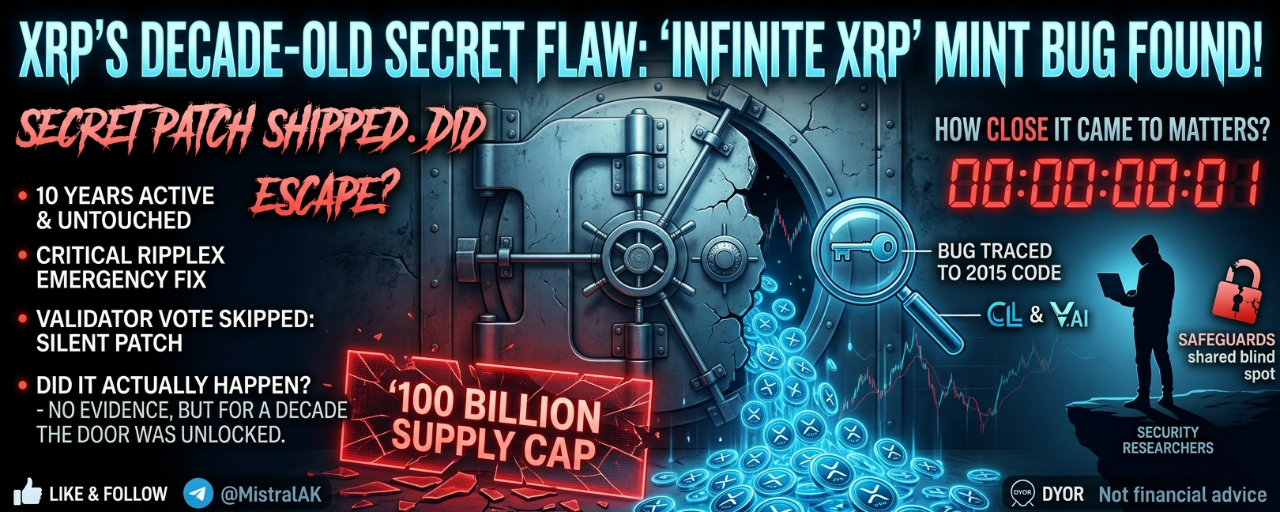
$XRP Ledgerの10年前の決済コードのどこかに、たった一つの計算ミスが、すべての保有者がよりどころとする唯一の約束をひそかに破りかねない状態で潜んでいました。XRPの総発行量は、今後も1000億枚を超えることはない、という約束です。決して、それ以上にはなりません。2026年10月9日、RippleXは、3週間前に秘密裏に修正していた問題について、ついに公表しました。誰かが先に見つけていれば、何もないところから、実際に使えるXRPを生み出せていたかもしれない脆弱性です。
重要な事実
▪️ バグの原因は2015年ごろに書かれたコードにさかのぼります。およそ10年間、発見されずに残っていました
▪️ セキュリティ研究者のCayden Liao氏とVeria AIが発見し、2026年9月22日に公式のXRPL Bug Bounty Programを通じて報告しました
▪️ RippleXは24時間以内(9月23日)に問題を再現し、深刻度をただちに「クリティカル」へ引き上げました
▪️ 緊急パッチxrpld 3.4.1は9月25日に、実際に何を修正したのか公表されないまま、ひそかにリリースされました
▪️ 暗号資産業界の大半がアップグレード対象の存在すら知る前に、バリデーターの80%以上がすでにアップグレードしていました
▪️ 全容が明かされたのは10月9日になってからでした。修正がネットワーク全体にひそかに広がる間、2週間にわたって沈黙が続きました
仕組み:XRPはいかに偽造され得たのか
この欠陥は、XRP Ledgerに組み込まれた分散型取引所の中にあり、複数のオファーにまたがる決済を一度に合算するコードに存在していました。そのコードは、チェックされない64ビット演算を使っていました。演算に十分な負荷がかかるとオーバーフローし、気づかれないまま、はるかに小さな数値に巻き戻ってしまう種類の計算です。
危険なのはここです。そのシナリオでは、売り手には全額が支払われる一方、買い手に請求されるのは、巻き戻って人為的に小さくなった金額だけです。本来支払われるべき金額と実際に支払われた金額の差額は、本来存在してはならないXRPだったのです。
さらに、台帳自体の安全装置である、「XRPが作成も破棄もされていないこと」を確認するチェック機能も、この欠陥を検出できませんでした。この問題を見つけるために特別に設けられた機能でしたが、同じ誤った計算方法に基づいていたからです。警報システムも、脆弱性と同じ死角を抱えていました。
実際に起きたのか?
最も重要なのはここです。そして安心できる答えがあります。確認された証拠は、過去も現在も、どこにもありません。RippleXがこのエクスプロイトの実在を証明したのは、隔離されたテストサーバー、つまり実ネットワークではなく実験環境で実行したからです。XRPL Operationsによると、この欠陥がパブリックネットワーク上で実際に悪用された形跡は見つかっていません。XRP保有者の資産が偽造されたわけではありません。しかし、10年間にわたって、その扉には鍵がかかっていませんでした。
これは、より大きな問題の一部なのか?
とりわけ、ビットコインの量子コンピューターへの脆弱性に関する話題の直後なら、もっともな疑問です。正直に言えば、両者を結びつける証拠はありません。ネットワークも脆弱性の種類も異なり、発見された経緯もまったく違います。ビットコインの問題は、すでに知られている、ゆっくりと進行する将来的なリスクです。一方、今回の件は、昔ながらのソフトウェア計算の誤りであり、セキュリティ研究が本来あるべき形で発見されました。より刺激的ではありませんが、より正確な見方はこうです。ネットワークへの精査が強まるほど、10年前から潜んでいた問題が見つかっていくのです。
それでも懸念すべき点
XRPLの変更は通常、バリデーターによる修正案の投票を経て行われます。時間をかけ、透明性を保ち、合意形成を重視するプロセスです。しかし今回は、その手順が省略されました。修正は直接コードを変更する形で適用され、運用者がアップグレードするにつれて、技術的な詳細は修正が完了するまで伏せられたまま、ひそかに展開されました。重大性を考えれば正当化できる対応ではありますが、「プロセスを信頼せよ」と言われる仕組みには緊急時の抜け道があり、今回は一般の人々が意見を述べる機会を得る前に、それがひそかに使われたということを思い起こさせます。
今後注目すべき点
▪️ RippleXによる、より詳細な技術的事後検証
▪️ コードベースのほかの古い部分も同じように精査されるか
▪️ 個人の保有者が対応する必要はありません。プロトコル/バリデーターのレベルで修正済みです
要点
XRPの供給上限全体を崩しかねない欠陥が、誰かに発見されるまでおよそ10年間、稼働状態にありました。そしてついに発見されたときには、一般の人々が意見を述べる機会を得る前に修正され、情報も伏せられました。盗まれたものはありません。約束が破られたわけでもありません。それでも、ここで「問題なし」と「危機」を分けていた余裕は、多くの保有者が思っていたよりもずっと小さかったのです。
今回のような迅速で目立たない修正は安心材料になりますか?それとも、通常の投票が省略されたことのほうが、バグそのものより気になりますか?
出典:RippleXの開示、XRPL Bug Bounty Program、CoinGape、Bitcoin.com、TokenPost、TheCryptoBasic。
投資助言ではありません。必ずご自身で調査してください。
毎日の取引分析とインサイダーニュースをお届けします。いいね&フォローをお願いします。 @MistralAK