

#vitalikwarnsaicouldweakencryptographysecurity
ヴィタリック・ブテリン氏:AIが暗号セキュリティを弱体化させる可能性
ヴィタリック・ブテリン氏は、AIを活用した数学研究が、多くの人の予想よりも速いペースで暗号資産のセキュリティを支える前提を揺るがす可能性があると警告した。懸念されているのは、AIがすでに主要な暗号技術を破ったということではなく、これまで堅牢と見なされてきたシステムの安全余裕を縮小させる、新たな数学的攻撃や近道を発見する可能性だ。
ヴィタリック氏が指摘したとされる内容
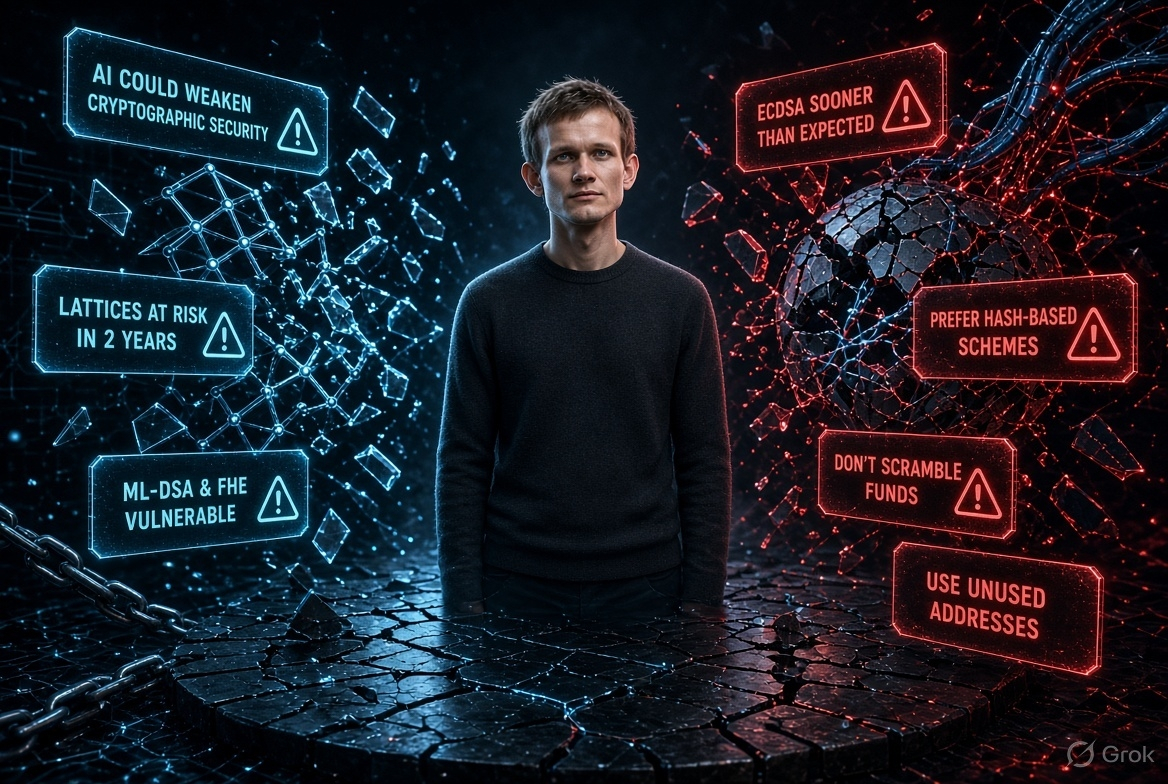
同氏は、数学分野におけるAIの急速な進歩により、今後およそ2年以内に一部の格子ベース暗号が深刻に弱体化する「可能性は十分にある」と述べた。
懸念は、今日よく知られている量子リスクの議論にとどまらない。格子方式は量子攻撃への耐性を意図して設計されているため、耐量子暗号の設計で広く使われている。ヴィタリックの指摘は、AIをきっかけとする数学上のブレークスルーが、これとは異なる種類の脅威になりうるということだ。
報道で取り上げられたシステムには、耐量子デジタル署名方式の一種であるML-DSAと、暗号化されたデータ上で計算を可能にする完全準同型暗号(FHE)が含まれる。
また、AIによって、ビットコインやイーサリアムのウォレットで歴史的に使われてきた署名技術であるECDSAのような、構造化されたシステムの想定セキュリティ寿命が短くなる可能性も指摘した。
彼の実践的な姿勢は、パニックではなく備えだった。ウォレットの移行を急いだり、仮説上のタイムラインを侵害が確認されたかのように扱ったりするべきではない。セキュリティ対策では、アップグレード経路、暗号方式の俊敏性、異なる前提に立つ代替手段、とりわけハッシュベースの方式に重点を置くべきだ。
格子暗号が重要な理由
格子暗号は、高次元の数学的構造に関する難問を基盤とする、幅広い方式の総称だ。楕円曲線暗号などの従来型の公開鍵暗号は、十分に高性能な量子コンピューターによって脆弱になりうるため、格子暗号は耐量子化の計画で中心的な位置を占めるようになった。
したがって、ヴィタリックの警告は「AIが暗号技術を破る」という単純な話よりも、ニュアンスに富んでいる。これはリスクの集中に関するものだ。業界が一つの数学的前提に大きく依存するようになれば、その前提に対する大きな分析上の進展が広範な影響をもたらす可能性がある。
ヴィタリックのAIに対する幅広い見方
ヴィタリックは一般に、AIを暗号資産にとって単純に強気または弱気の材料とみなすのではなく、デュアルユース技術として捉えてきた。
AIを制約し、結果を検証できる場合は有用:彼は、AIをコードレビュー、形式検証、セキュリティ分析、ユーザー向けインターフェースに活用しつつ、その結果を独立して検証できる方向性を支持してきた。
AIが不透明な権威となる場合は危険:彼が繰り返し懸念しているのは、説明責任を果たせないAIの出力をユーザーに信頼させるべきではないということだ。特に、資金、身元、ガバナンス、セキュリティ上重要な意思決定に関わる場合はなおさらである。
AIは防御と攻撃の両方を強化しうる。プロトコルの監査を支援する同じモデルが、エクスプロイトの発見、フィッシング、コード生成の誤り、数学的暗号解析を加速させる可能性もある。
暗号技術の役割は検証にある。AIと暗号資産についての幅広い議論で彼が重視してきたテーマの一つは、ブロックチェーン、暗号技術、ゼロ知識証明を使って主張をより監査しやすくすることだ。単にマーケティング用の看板として「AI」と「ブロックチェーン」を組み合わせることではない。
他の研究者や知識人との比較
ジャスティン・ドレイク/イーサリアムのセキュリティ研究者:より緊急性を訴える側は、エコシステムが「バンカーモード」の考え方で備えるべきだと主張する。暗号技術への依存関係を今すぐ洗い出し、移行経路を訓練し、突然のブレークスルーによって混乱した対応を迫られる可能性を減らすべきだという。ヴィタリックは、パニックに駆られた行動には慎重でありながらも、リスクに対して真剣な備えが必要だという点ではおおむね同意している。
耐量子暗号コミュニティ:格子暗号が既知の方法で破られている、というのが標準的な見解ではない。格子暗号は、ハッシュベース、符号ベース、多変数系などの方式と並び、依然として耐量子暗号の主要なアプローチである。慎重なエンジニアリング上の対応は、ある構成が永久に安全だと決めつけることではなく、多様性を確保し、暗号解析を継続することだ。
AI安全性の研究者: 多くの研究者は、根底にある「能力のオーバーハング」への懸念を共有している。歴史的に進展が遅く、予測が難しかった分野で、AIが発見を加速させる可能性があるという懸念だ。意見の相違は主にタイムラインと深刻度に関するものであり、より高性能なAIが研究やサイバー攻撃の経済性を変えうるかどうかではない。
セキュリティエンジニアリングの観点:長期的に有効な対応は、暗号方式の俊敏性を高めることだ。単一の予測にすべてを賭けるのではなく、緊急事態が起きる前に、署名、ウォレット、バリデーター、ブリッジ、プロトコルをアップグレード可能にしておく。イーサリアムの研究では、量子関連の暗号技術が破られた場合に備えた緊急移行や復旧のアイデアが以前から検討されており、これは事前準備を優先する同じ考え方に沿うものだ。
重要なポイント
これはシナリオ上のリスクに関する警告であり、ML-DSA、FHE、ECDSA、ビットコイン、イーサリアムがすでに破られたことを示す証拠ではない。市場に関わる示唆は、耐量子対応が今後、量子コンピューターへの耐性だけでなく、予想外のAIによる数学上の進展に対する回復力によっても評価されるようになる可能性があるということだ。


#FedMinutesFocusOnOctoberPause #XRPSpotETFsHold$1.7BWeeklyInflowsSlow #FrenchHillUrgesCLARITYActPassageInLameDuck #SP500AndNasdaqHitRecordHighs