


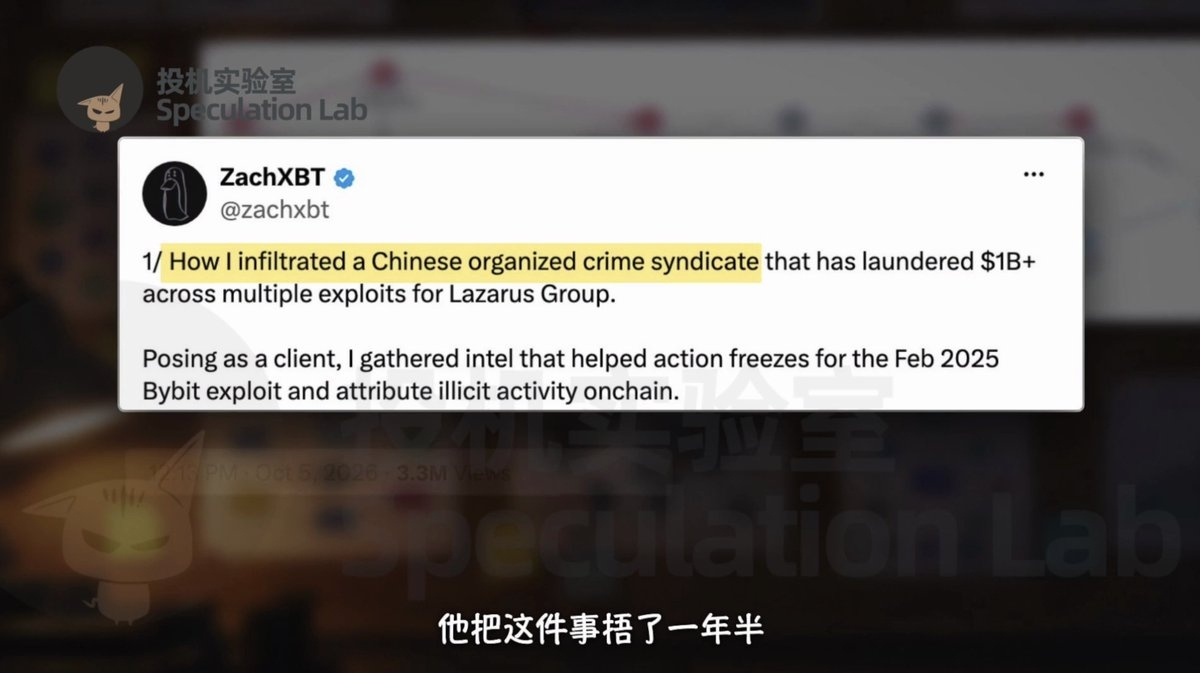
オンチェーン調査の名探偵ZachXBTは、35万ドル近くを用意し、トークンを発行して投資家を食い物にする詐欺師を装って、北朝鮮のハッカーの資金洗浄を請け負った疑いのある中国人グループに潜入した。取引をしながら情報を引き出し、数週間にわたる潜入の末、チャットの記録とオンチェーンの資金移動をつなぎ合わせた。この調査が公表されたのは2026年10月5日。作戦開始からすでに1年半が過ぎていた。最も劇的なのは、相手が彼を友人だと思っただけでなく、北朝鮮の資金の行き先を自ら明かし、さらには一緒に稼ごうと仲間に誘ったことだ。
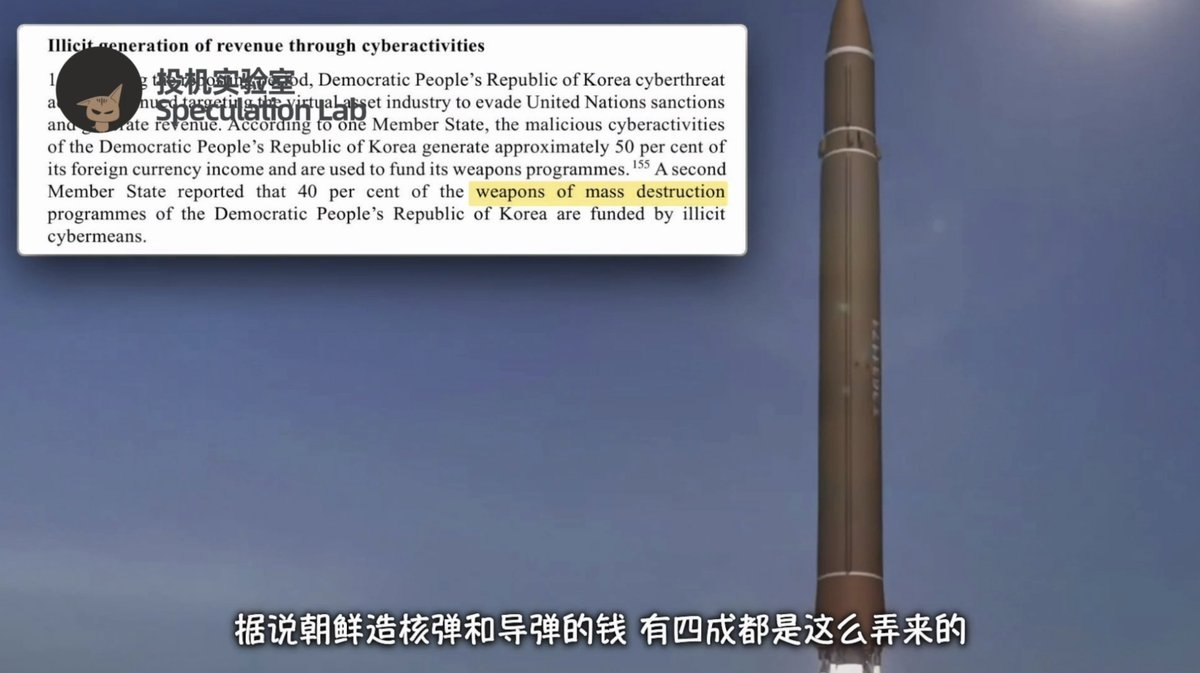
動画で言う北朝鮮のハッカーとは、Lazarusを指す。北朝鮮に関連するこうしたサイバー活動は、長年、資金獲得の手段の一つと見なされてきた。「資金の4割」という数字について、より正確に言えば、国連の2024年専門家報告書が、ある加盟国の見解として、北朝鮮の大量破壊兵器計画の資金の約40%が違法なサイバー活動に由来すると紹介している。盗まれたコイン一つ一つが特定のミサイルに対応すると証明されたわけではない。しかし、取引所の窃盗事件が、暗号資産業界をはるかに超える安全保障上の問題につながる理由を説明している。
15億ドルはどのように送金されたのか
物語は2025年2月21日の夜に始まる。Bybitのウォレット管理担当者はいつもどおり作業し、コールドウォレットから一部のイーサリアムを移そうとしていた。画面に表示されたアドレスに問題はなく、URLも正しかった。しかし動画の説明によると、背後のコードはすでに改ざんされていた。担当者が署名した取引は、実際にはコールドウォレットの管理権限を攻撃者に渡してしまった。3分も経たないうちに、約40万枚のイーサリアムをはじめとする資産が移され、損失は15億ドル近くに達した。一見正常に見えた署名が、巨額窃盗の入り口となった。
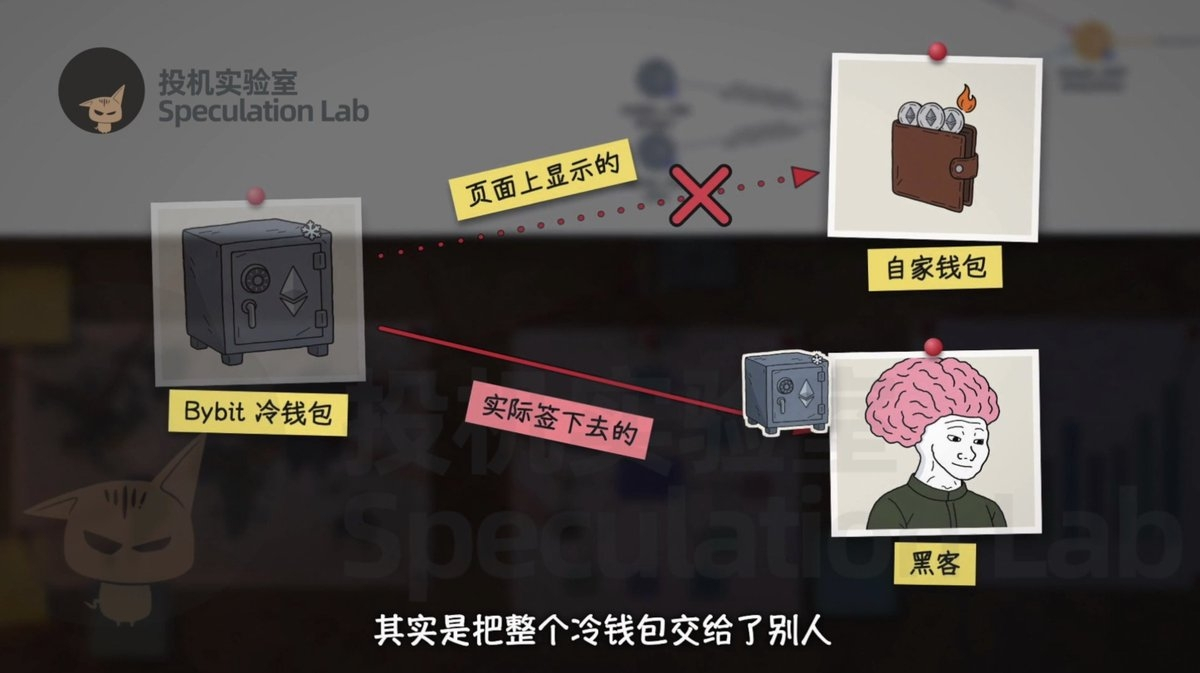
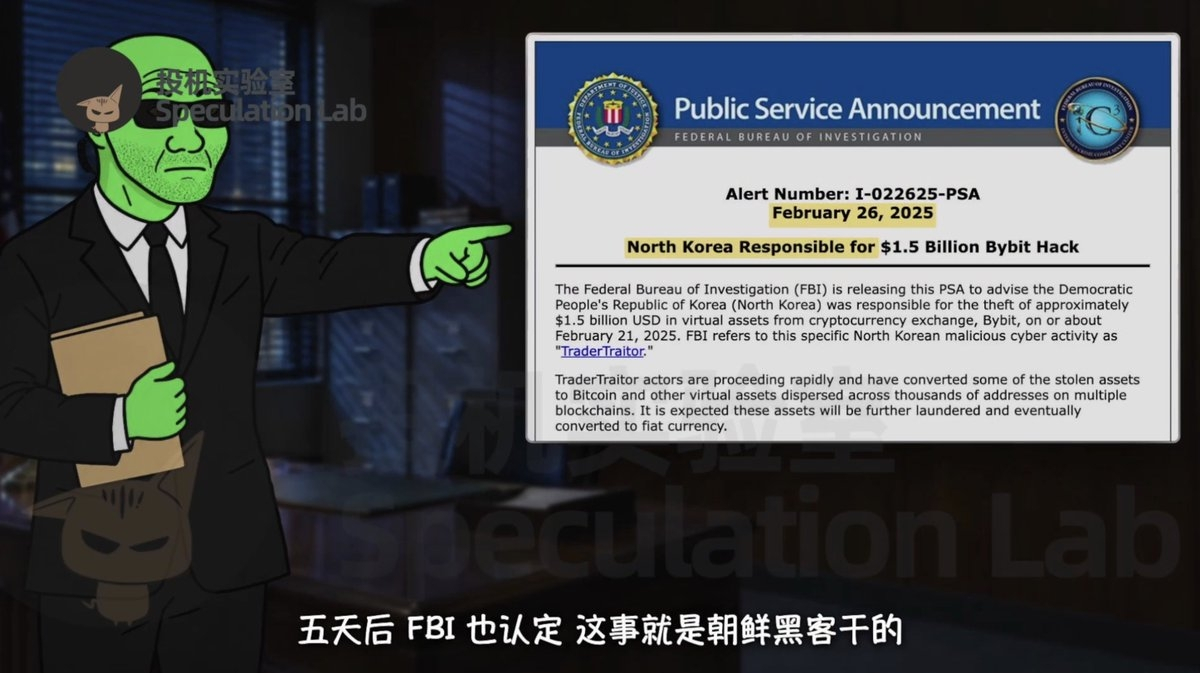
動画の振り返りによると、盗難発生から約1時間後、ZachXBTはTelegramで警告を発信した。BybitのCEOが公に認めるより24分早かった。その日の夜、彼はさらに手がかりを示し、攻撃は北朝鮮のハッカーと関係があると判断した。Xで100万人規模のフォロワーを持つこの調査員は、以前、自身も暗号資産詐欺の被害に遭い、その後、オンチェーンの記録をたどって盗難資金を追うようになった。一方、BybitのCEOは夜通しライブ配信を行い、借り入れや買い付けで不足分を補った。2月26日、FBIはこの約15億ドルの窃盗を、北朝鮮関連のTraderTraitor活動によるものとする発表を出した。
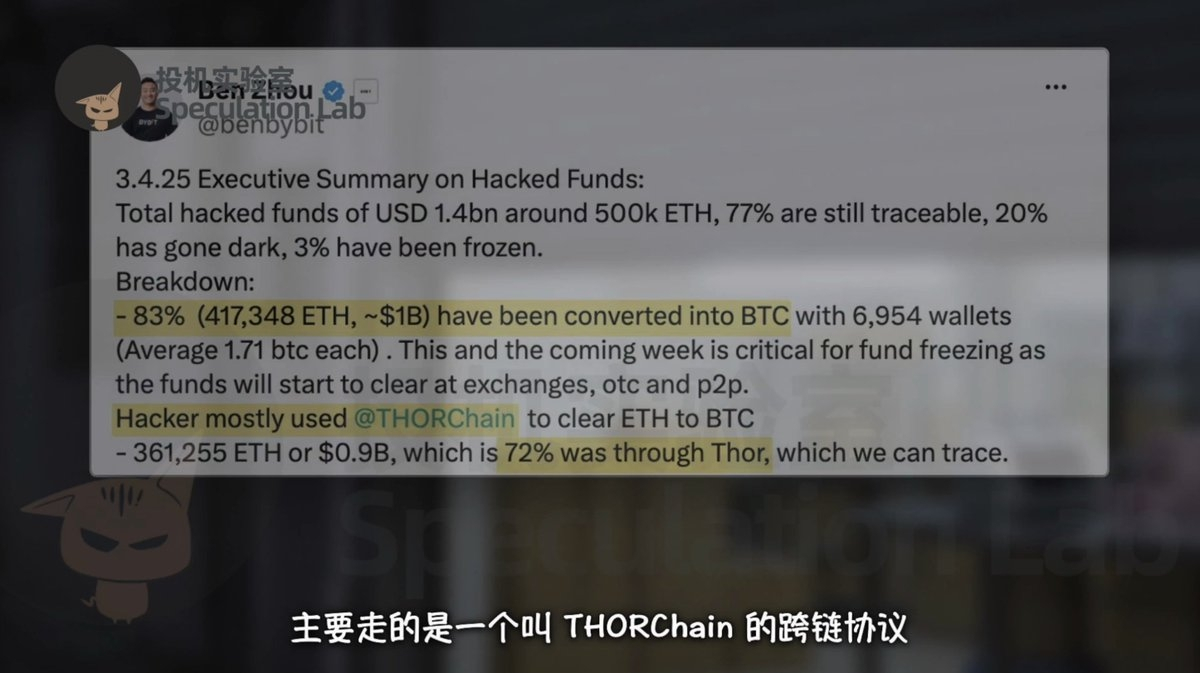
資金の行き先が見えても、資金を差し止められるとは限らない。イーサリアムの送金は公開されており、取引所は追跡して関連アドレスに措置を講じることができる。しかし動画によると、盗まれたイーサリアムはわずか10日で移し尽くされ、大部分はビットコインに交換されていた。主に経由したのは、クロスチェーンプロトコルのTHORChainだった。従来型のアカウント登録が不要なため、差し止めは非常に難しく、関連する交換で約550万ドルの手数料が発生したという。だが、暗号資産をビットコインに換えたのは、移動の問題を解決したにすぎない。盗難資金を実際に使えるお金にするには、その後に引き受ける人が必要だった。
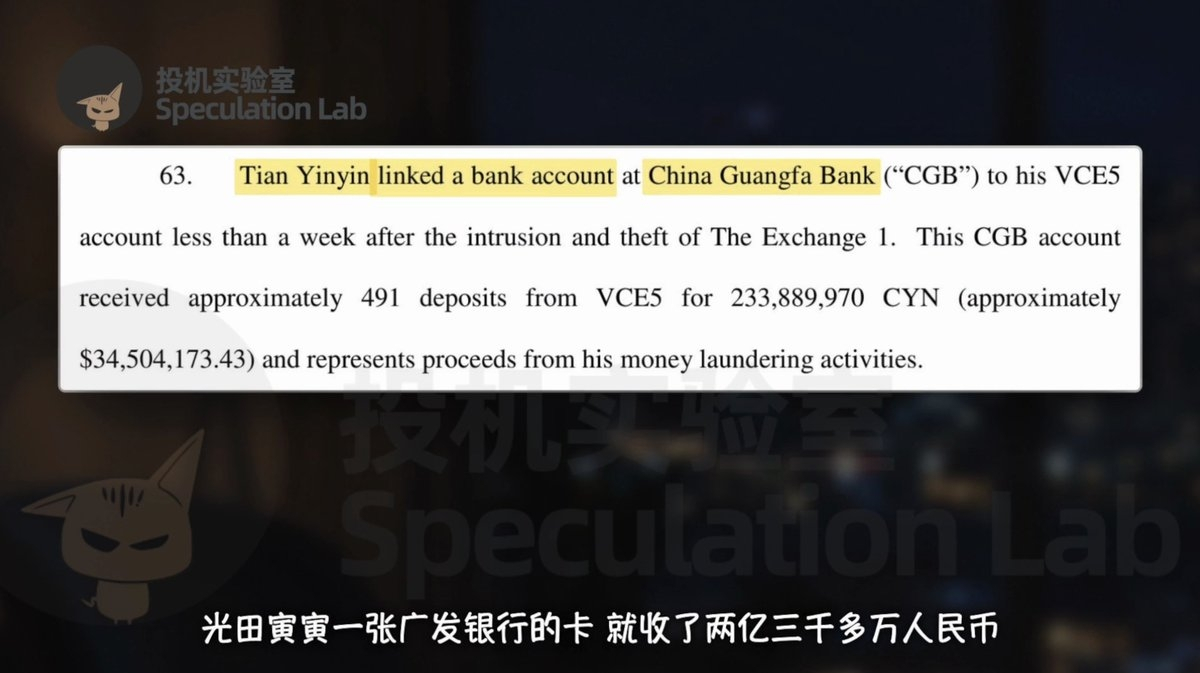
北朝鮮のハッカーの盗難資金を処理する中国人仲介者が、公開された事件に登場するのは今回が初めてではない。2020年、米司法省は田寅寅と李家東を起訴し、北朝鮮関連のハッカーのために1億ドルを超える暗号資産を資金洗浄したと主張した。動画が引用する事件資料によると、コインの売却益は中国国内の銀行口座に流れ込み、田寅寅の広発銀行口座には2億人民元超が入金されたという。これらは当時の起訴内容と事件資料であり、今回の調査の証拠にそのまま置き換えられるものではない。しかし、コインの窃盗から現金化に至るまで、マネーロンダリングのネットワークが常に重要な役割を担ってきたことを示している。
最も隠れた取引は、公開のサポートグループに姿を現した
今回のBybit事件では、動画によると、北朝鮮側はマネーロンダリングの作業の多くを外部のグループに委ねていた。引き受けた側はコインを移動させるだけでなく、資金を立て替え、途中で資金が滞留するプレッシャーも負うことがある。そのため、両替の入金がなかなか確認できないと、プロトコルの公開グループに駆け込み、一般ユーザーのようにサポートへ催促する。ZachXBTが注目したのは、まさにこの食い違いだった。資金の流れは複雑に分割できても、実際に作業する人間は焦り、不満を漏らし、取引番号を自ら差し出してしまう。こうして地下のビジネスは、公開のサポートグループに綻びを見せた。
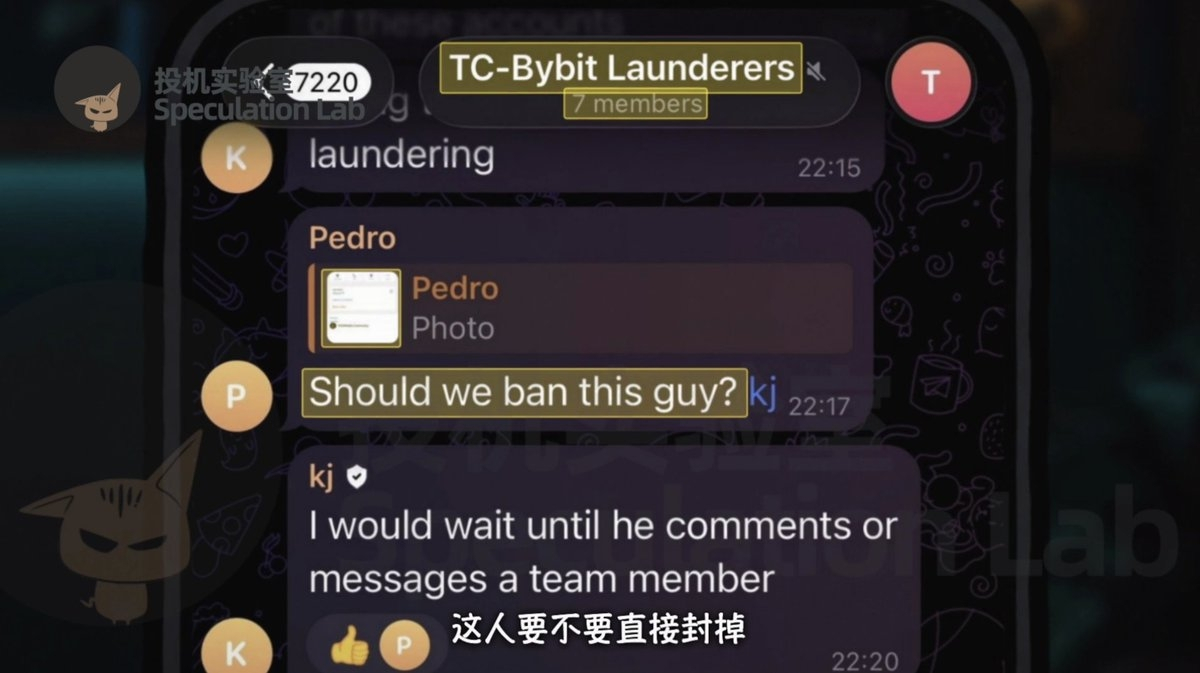
Bybitの事件から数日後、ZachXBTはTelegramやDiscordの公開グループで、似たようなアカウントを15件以上見つけた。彼らが助けを求めた注文を一つずつ追跡すると、すべてBybitの盗難資金に関係していることが分かった。動画によると、一部のカスタマーサポート担当者は彼と個別に情報を交換し、「Bybitのマネーロンダリング業者」という小さなグループを作っていた。ある人がアカウントのスクリーンショットを貼り、すぐに凍結するか尋ねたが、彼はまず待つよう伝えた。相手が自分から口を開くか、再びサポートに問い合わせてくるのを待とう、と。アカウントを残しておけば、次の取引につながる手がかりも得られるかもしれない。
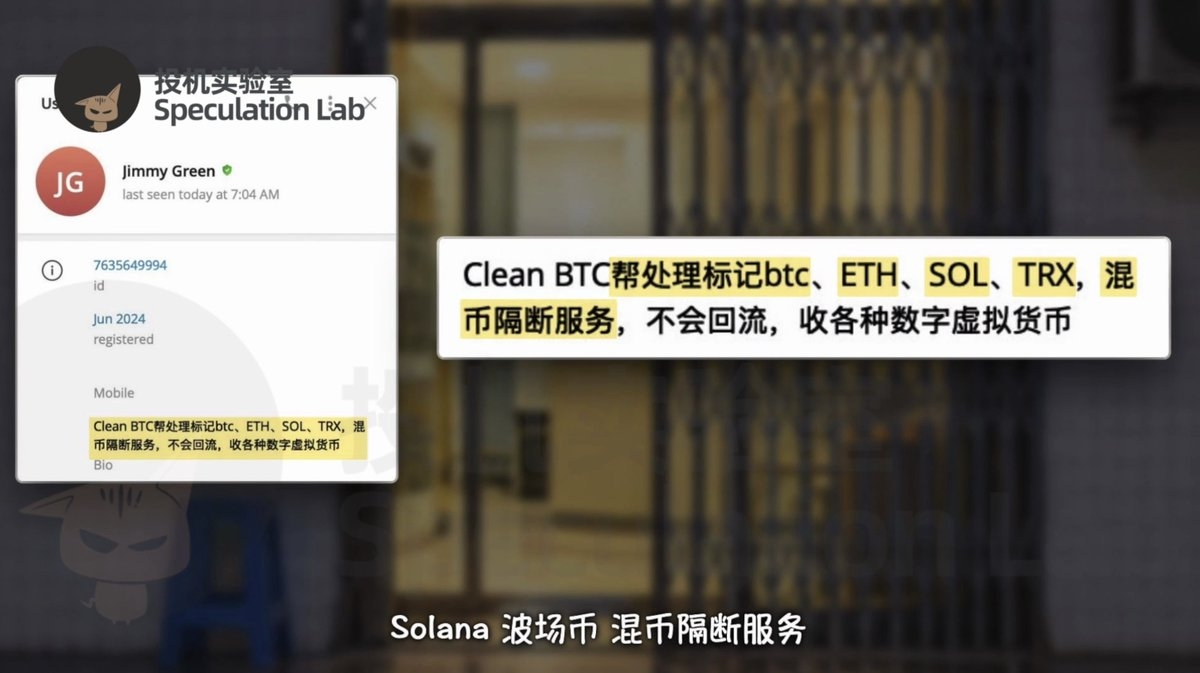
Jimmy Greenというアカウントがあった。2月25日、彼は1万人が参加するTHORChainのグループで、両替が完了していないと不満を述べた。サポート担当者に取引番号を貼るよう言われると、実際に投稿した。ZachXBTが番号を調べると、止まっていたのは4イーサリアム超で、送金元のウォレットはその日のうちにBybitのハッカーのアドレスから64イーサリアムを受け取っていた。さらにジミーのプロフィールを見ると、マークの付いたビットコイン、イーサリアム、Solana、Tronの処理を中国語で宣伝し、資金を分断して追跡を困難にするサービスも掲げていた。身元はまだ特定されていなかったが、業務の広告はすでに公然と出ていた。
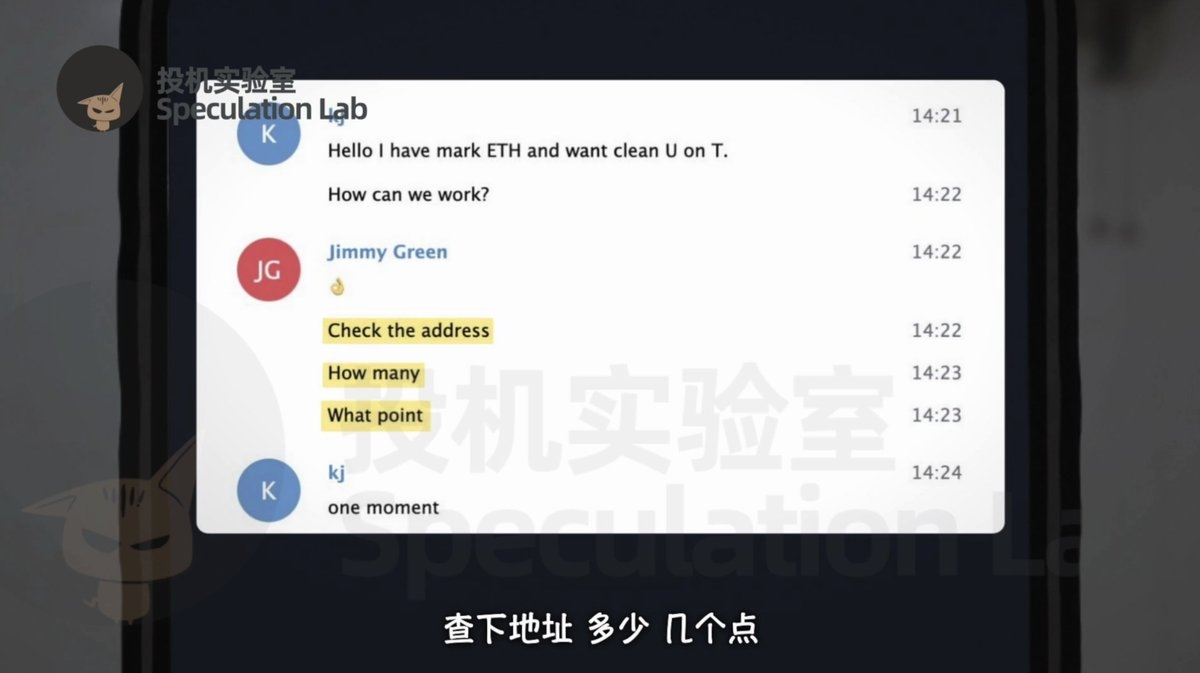
ジミーがグループで話し始めてから1時間も経たないうちに、ZachXBTから個別メッセージが届いた。彼はKJと名乗り、マークの付いたイーサリアムを持っていて、Tron上の「クリーンなU」に換えたいと装った。ジミーは翻訳ソフトを使ってすぐに返信し、関心を示したのはアドレス、数量、手数料だけだった。ZachXBTは、まず少額で試し、問題なければ規模を拡大しようと提案し、手数料を5%とすることで合意した。ジミーは「OK」と返した。後に誰かが、KJは金正恩の略かと尋ねると、彼は「バレちゃったね」と冗談を言った。こうして潜入者は、相手の顧客リストに加わった。
一つ一つの取引が、損失と引き換えに情報を得る手段だった
3月6日、ZachXBTは新しいウォレットを作り、35万USDC近くを入金して、残高のスクリーンショットをジミーに送った。相手は受取用のQRコードを送り、最初の取引では100ドルだけ試した。2分後、Tron上のUSDTが100枚返ってきて、試しの取引には手数料がかからなかった。2回目は1万ドルに増額した。40分以上待ったあと、最終的に9500ドルが着金し、ちょうど5%が差し引かれていた。ジミーは、すぐ会社に着くから心配しないでほしい、誠実さが第一だと説明した。こうした手慣れた受注トークによって、マネーロンダリングの疑いがある取引も、ありふれた両替サービスのように聞こえた。
3回目の取引額は2万5000ドルだった。ジミーは、中国はもう夜なので人を呼ぶ必要があり、最初は少し時間がかかると言った。ZachXBTはその隙に、これは一人でやっているのか、それともチームでやっているのかと尋ねた。ジミーは、一人で取引すると凍結されやすいので、それぞれが担当を分け、Uを受け取ったあと、別々の両替業者に分配すると答えた。両替業者とは、店頭でステーブルコインを現金に換える人たちのことだ。最終的な入金額は2万3750ドルで、ちょうど5%が差し引かれていた。こうした回答から、調査員に見えてきたのは、単なる注文受付アカウントではなく、役割分担と上流・下流のつながりを持つ処理ネットワークだった。
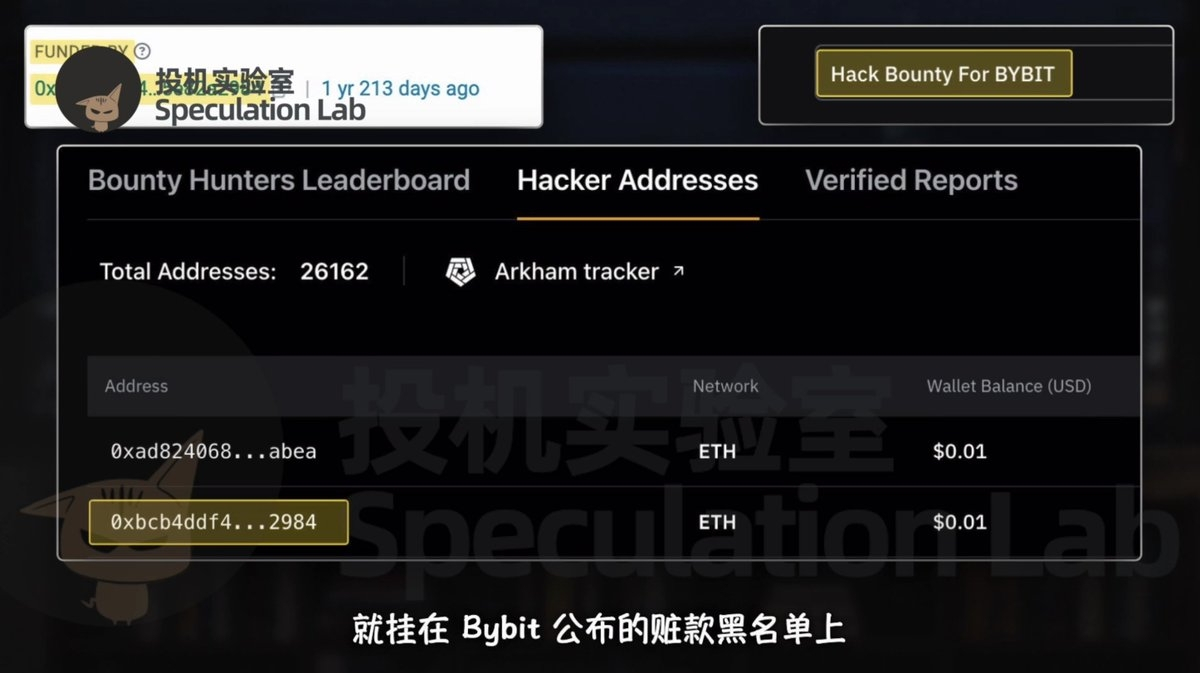
ジミーとBybitの盗難資金を結び付けた決定的な手がかりは、目立たない少額のマイナー手数料だった。ジミーが示した受取アドレスは新しいウォレットで、入金から10分後、別のアドレスから少量のイーサリアムが送られ、送金手数料に使われていた。そして、その手数料の元となったアドレスは、Bybitが公表した盗難資金のブラックリストに載っていた。チャット相手、受取ウォレット、既知の盗難資金アドレスが、こうして一本の線につながった。最初の数回の取引を終えたあと、ZachXBTはウォレットに残っていた31万ドル超をさらに両替することなく、その日のうちに資金を移した。
その後数日、ZachXBTはジミーにほとんど返事をしなかった。3月10日、相手は朝から何度も挨拶を送り、最後には疑問符を一つだけ送ってきた。ZachXBTはうんざりしたふりをして、何度も催促するな、注文があればこちらから連絡すると伝えた。ジミーは慌てて、北朝鮮のコインが10日間止まっていて、チームは仕事を探さなければならない、100万ドルを用意してあり、いつでも作業を始められると説明した。彼は顧客を獲得しようとしていたつもりだったが、実際には業務の停滞、上流の資金源、チームの資金準備まで口にしていた。調査員はこの会話から、新たな手がかりを得た。
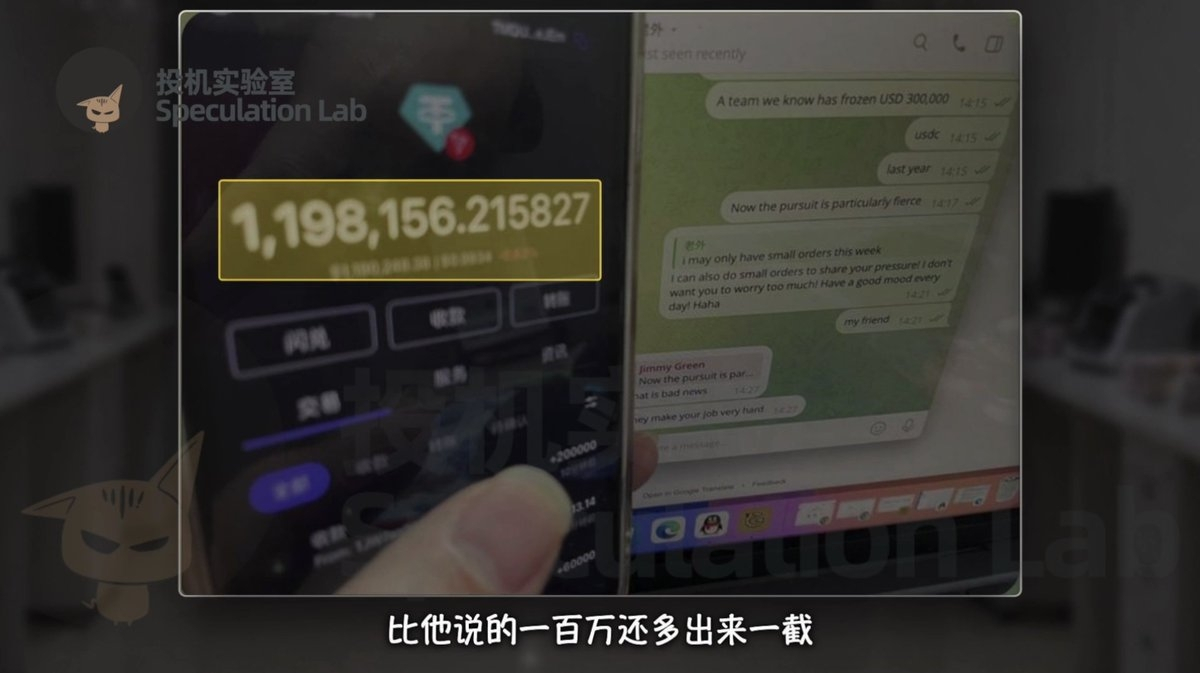
ZachXBTが今週は少額の注文しかないと言うと、ジミーは引き受けると答え、USDCもUSDTも凍結される可能性があり、最近は追跡が厳しいと注意した。実力を示すため、ジミーはスマートフォンを手にした写真を送り、ウォレットには120万U近くがあると見せた。さきほど話していた100万ドルを上回る額だった。追跡のプレッシャーを認める一方で、取引の分断や凍結対策を専門にしているので、処理は難しくないと保証した。口座残高、受注能力、安全性に関する約束は、もともと顧客を勧誘するための話術だった。しかしZachXBTは、それらを引き続き照合するための材料として利用した。
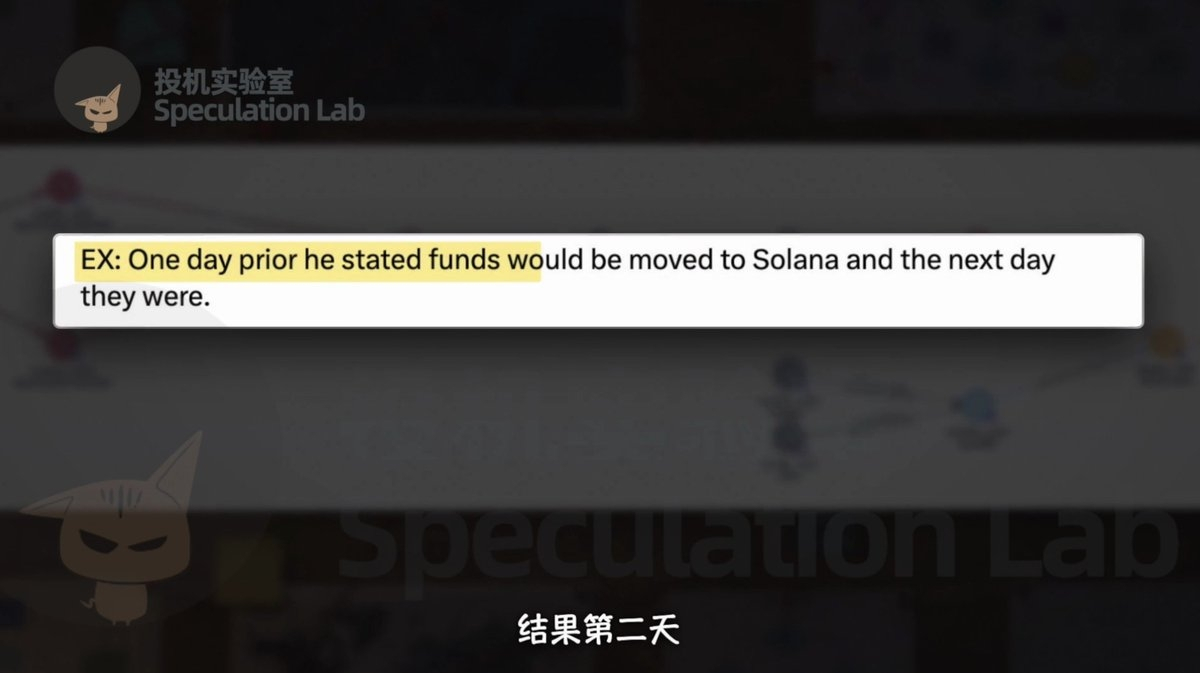
ある会話で、ジミーは北朝鮮が翌日から作業を始め、ビットコインをSolanaに戻すと言った。さらにZachXBTを仲間に誘い、こうした仕事はたくさんある、時間があれば一緒に稼ごうと持ちかけた。彼のUは凍結されない、凍結されたら補償すると約束した。ところが翌日、Bybitの盗難資金は実際にSolanaへ移動した。調査員にとって、資金の動きを事前に言い当てることは、単なる自慢よりも価値があった。ZachXBTは取引を続け、1件あたり5%の損失を負担して、さらに深い情報を得ることにした。そして、相手の発言をオンチェーンの記録と一つずつ照合していった。
金ボスの50ビットコイン、誰がそう言ったのか
3月12日、ZachXBTは5万ドルの注文をもう一度行った。ジミーに忙しいか尋ねると、北朝鮮のビットコインを処理しているところだと答え、「金正恩が50枚出したばかりだ」と主張した。チームが受け取ったのはそのうち30枚だけだという。さらに、上流の関係者はUが凍結されることを心配してビットコインを試し始め、資金の放出にも以前より慎重になっていると説明した。ここでは区別が必要だ。50枚というのは相手が語った放出量であり、実際に凍結されたと確認された数量ではない。また、チャットで金正恩の名が繰り返し出てきたからといって、金正恩本人が個々の取引を指示したり、自ら作業したりしたことが証明されたわけではない。
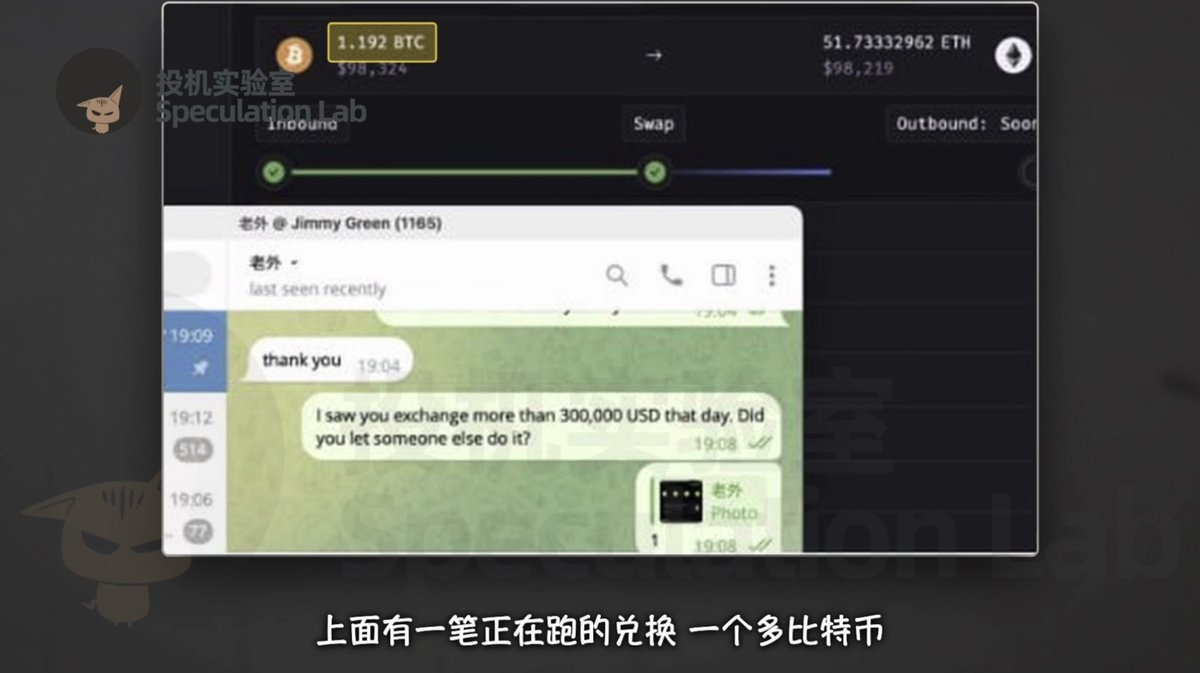
ジミーは逆に「顧客」のことも調べていた。ZachXBTが30万ドル以上を送金したことを知ると、誰か別の人に頼んだのかと問い詰め、最近は詐欺師が多いから、むやみに試さないように、金を盗まれるかもしれないと忠告した。その後、ジミーはパソコンのスクリーンショットを送り、1ビットコイン強を50イーサリアム以上に交換した注文を見せた。チャットでは「友よ」と呼びかけていた一方、ZachXBTの名前は「外国人」と登録していた。ZachXBTはスクリーンショットの時刻と金額をTHORChainの記録と照合し、さらにビットコインの出所をたどった。最終的に、再びBybitへと行き着いた。
字幕を提供(任意)
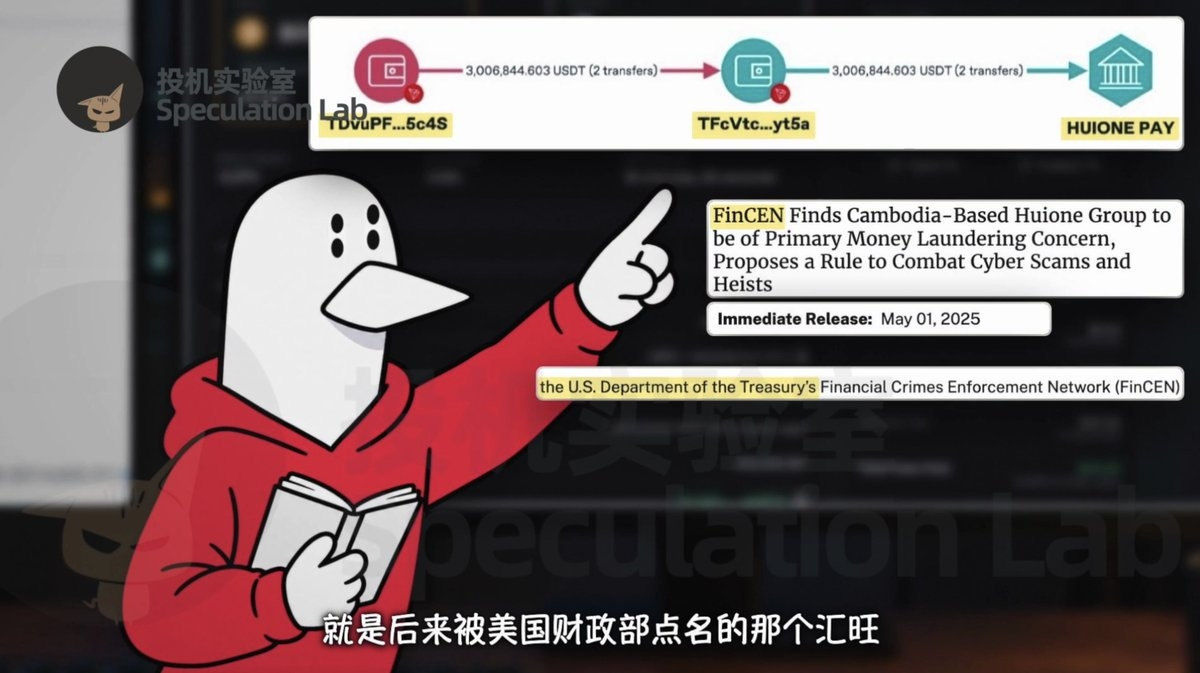
二人のやり取りは、ますます親しい間柄のようになっていった。ジミーは食事をしたか、麻雀はするかと尋ね、鍋料理の写真を2枚送ってきた。ある週末には、友人から300万ドル分の詐欺資金の処理を頼まれたと言った。手数料が安いので本当は引き受けたくなかったが、友人に頼まれたので、徹夜で作業するしかなかったという。動画によると、この資金はまず10万ドル、続いて290万ドルが送金され、ZachXBTが追跡したところ、カンボジアのHuione Pay関連ウォレットに流れ込んでいた。食事の雑談と巨額の資金移動が入り交じるなか、注文を受ける人物の業務ネットワークが徐々に明らかになっていった。
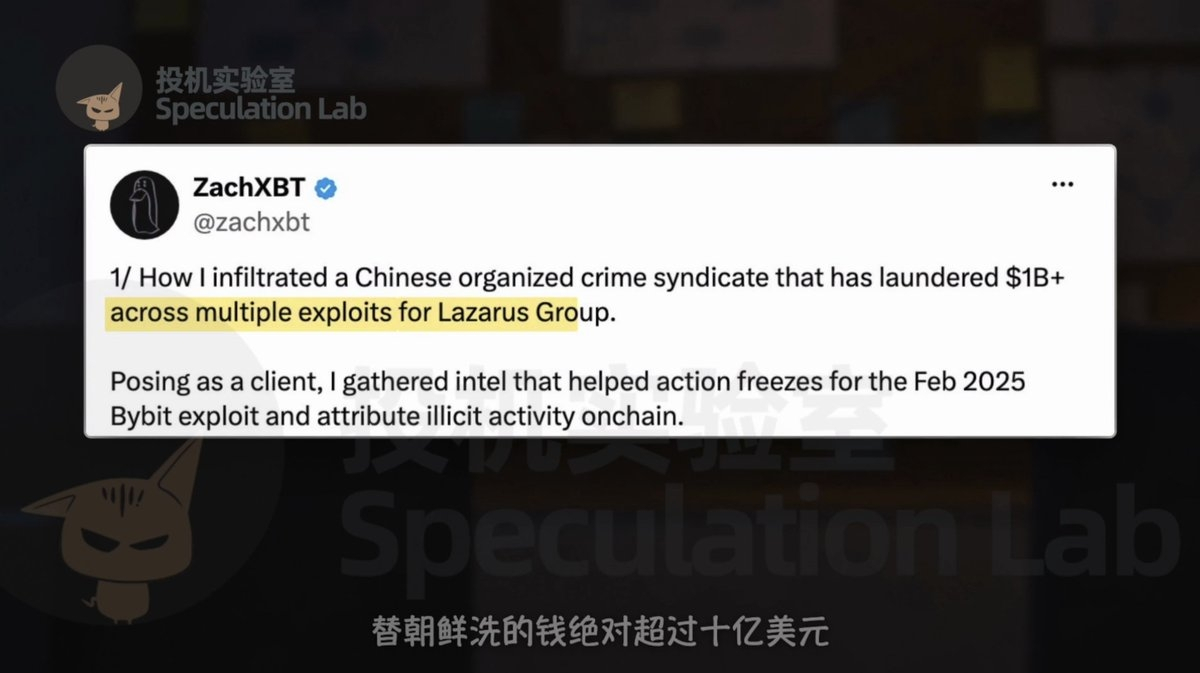
ジミーが最も大げさに主張したのは、Bybitから盗まれた15億ドル相当のイーサリアムの大部分を、自分たちのチームが処理したということだった。この話にどれほど誇張が含まれているかは、本人の言葉だけでは判断できない。動画では、ZachXBTのより慎重な見解が紹介されている。相手の説明は、彼が確認したオンチェーンのパターンと一致していた。また、複数の攻撃を合わせて推定すると、このグループがLazarusのために処理した資金は10億ドルを超える可能性があるという。グループのメンバーの自慢、調査員の推定、照合可能な具体的な取引は、それぞれ証拠としての重みが異なる。読む際には、分けて捉える必要がある。
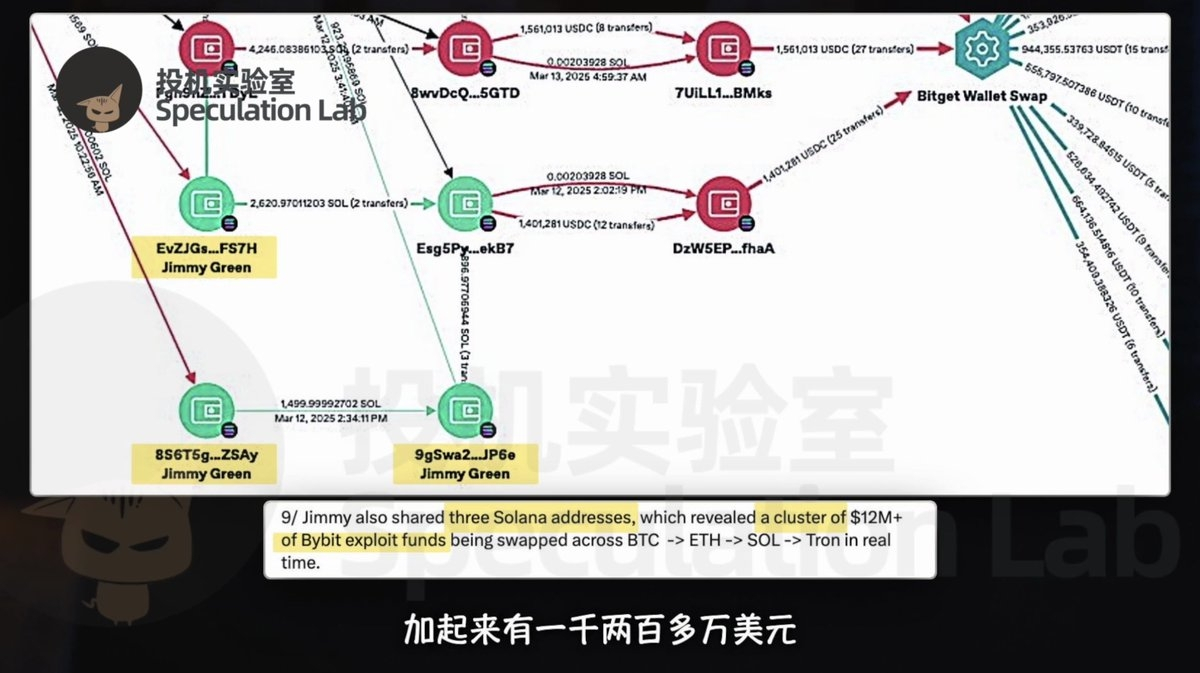
3つのアドレスが、1200万ドル超の資金を明らかにした
ジミーはさらに、Solanaのアドレスを3つ送り、今夜このチェーン上のコインをTronに戻す作業をしていると言った。ZachXBTがアドレスを追跡すると、移動中のBybit関連の盗難資金が次々と見つかり、その総額は1200万ドルを超えていた。それまで調査員は、主に会話から情報を引き出していた。この段階では、具体的なアドレスによって、相手の説明が検証可能な資金の流れへと変わった。異なるチェーン間を行き来すれば追跡は確かに難しくなる。しかし、操作者が一つでも自ら入口を明かせば、ばらばらだったアドレスを再び結び付けられる可能性がある。
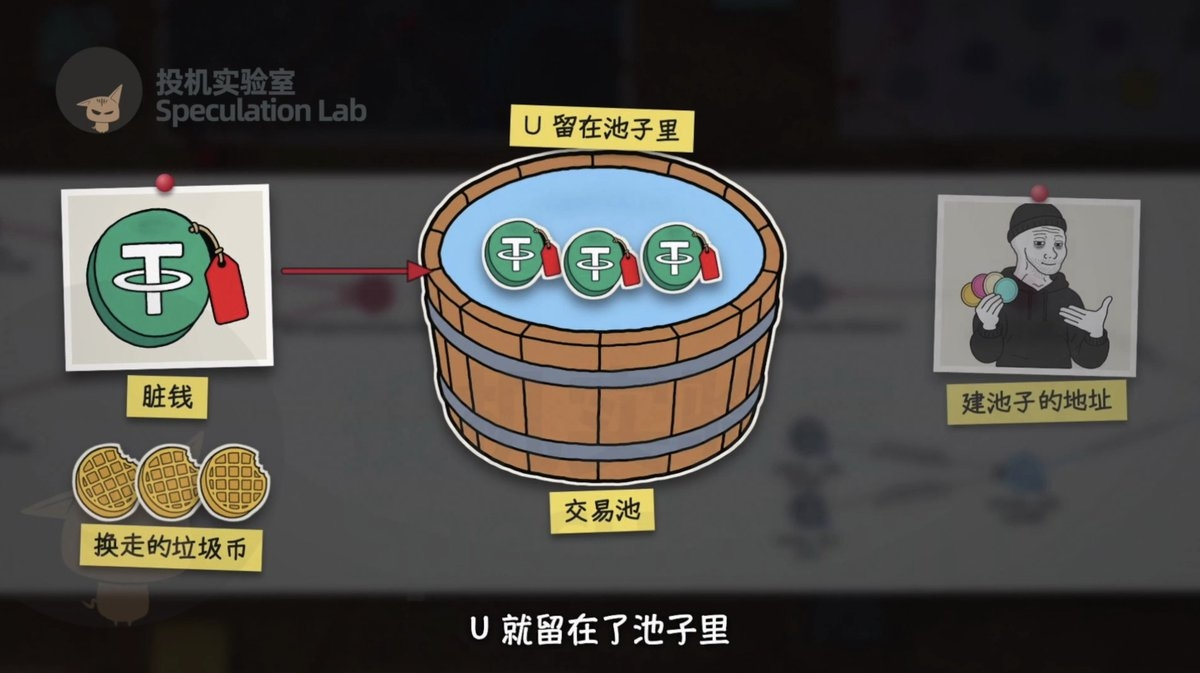
動画では、トークンの流動性プールを利用して資金の出所を隠す手口も説明されている。グループはWAFF、FIZZ、BUTTER、SQUIRTなど、ほとんど取引されていないトークンをいくつか発行し、プールを使って盗難資金を、正常な取引や流動性収入のように見せかけていた。表面上は、資金はあるプールの収益から得られたように見える。しかし、前後のアドレスをたどれば、出所が明らかになる可能性がある。ZachXBTは、調べたアドレスを捜査当局に提出した。重要な証拠は「どんなツールを使ったか」だけではない。操作の前後に動いた資金が、既知の盗難資産と照合できるかどうかだ。
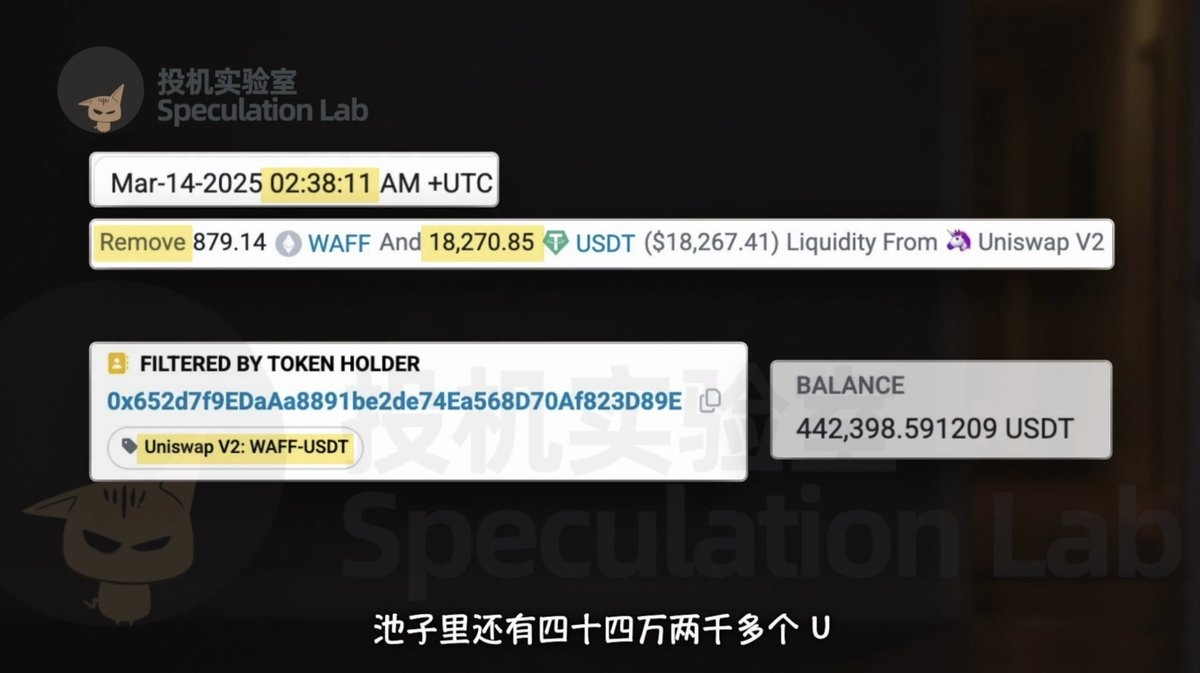
ジミーは以前、事前にリスクを監視しており、問題が起きる前日に知らせることもできると自慢していた。さらに、Tetherの内部と協力関係にあるとまで主張した。ところが3月14日、USDTの発行元であるTetherは、WAFF関連のプールを凍結した。プールを作成したアドレスは、わずか30分前に約1万8000ドルを引き出しており、残りの約44万2000Uはその中にロックされた。動画によると、ZachXBTが追跡できた手数料の損失は4000ドル以上だった一方、調査によってさらに大きな金額の凍結につながった。これはジミーが本当に内部とつながっていた証拠にはならない。むしろ、彼が約束した「凍結対策」が、関連資金を守れなかったことを示している。
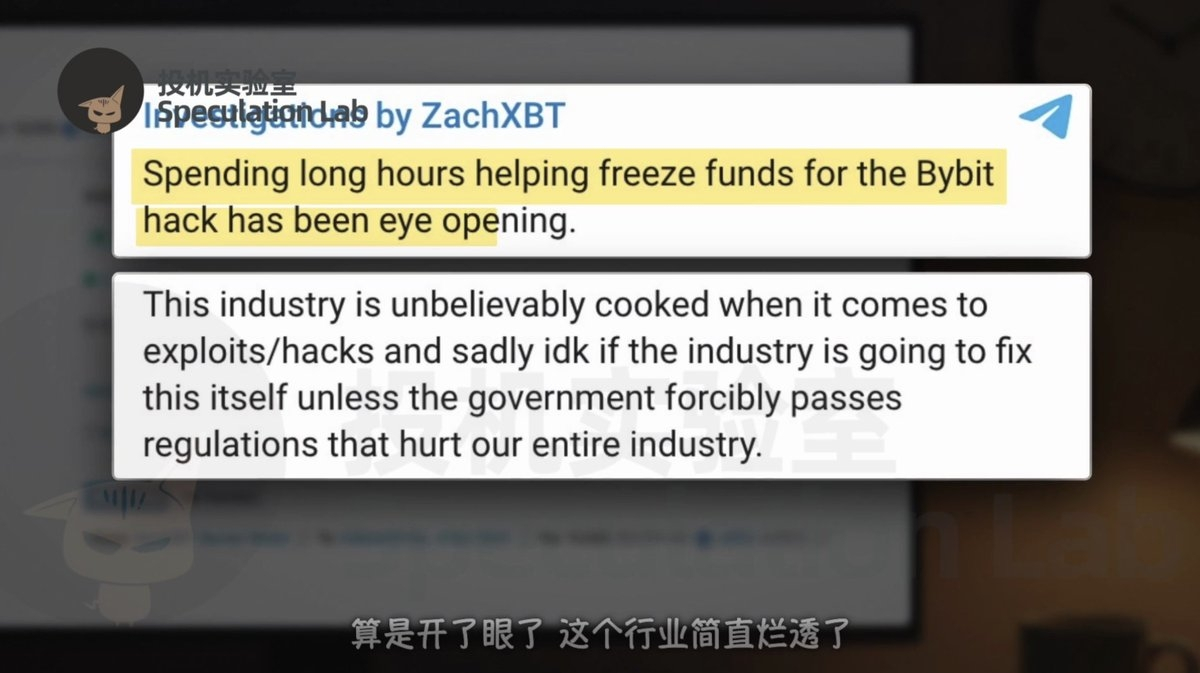
ZachXBTはこれらの資料をFBIに提出したが、すぐには公表しなかった。3月18日、取引プールが凍結されてから4日後、彼はチャンネルで不満を漏らし、最近は毎日Bybit関連資金の凍結に協力しており、この業界のひどい一面を目の当たりにしたと書いた。当時、外部の人々は彼が誰とやり取りしているのかも、手がかりを得るために自分の金を使っていたことも知らなかった。公開の場で追跡を行う人なら、投稿はすぐにできる。しかし、手がかりが進行中の捜査に関わる場合、公開する時期を彼一人で決めることはできなくなる。こうして、この話は長い間、沈黙の中に置かれた。
1年半後、同じ催促が再び現れた
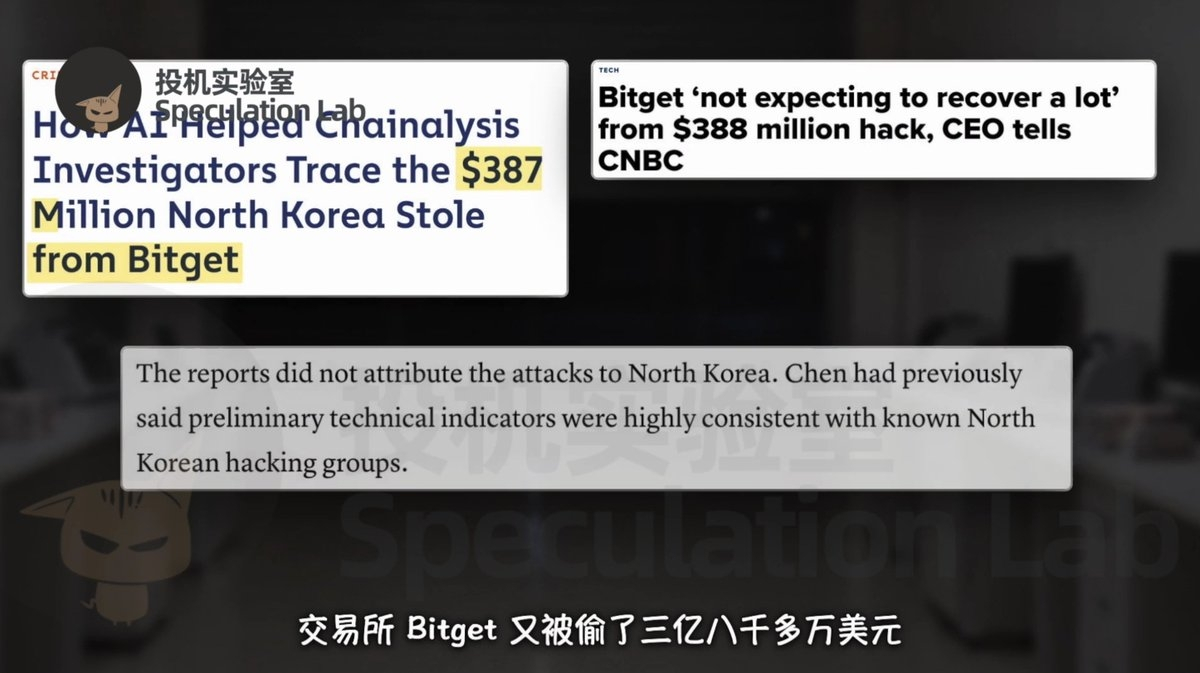
44万2000ドルの凍結は、局所的な突破口にすぎなかった。動画が引用する2026年8月時点の数字では、Bybit事件で回収・凍結された資金は合計8000万ドル未満で、15億ドルの損失の約5%にすぎない。損失の大半は依然として回収が難しく、新たな攻撃も止まっていない。2026年9月には、Bitgetでも約3億8800万ドルのセキュリティ事件が発生した。攻撃については、北朝鮮関連のハッカーによるものだとする分析が公表された。またZachXBTは、関連する盗難資金を処理する人物が、再び公開グループに現れて入金を催促しているのを確認した。事件は変わっても、操作者が焦ってサポートに問い合わせる習慣はよく似ていた。
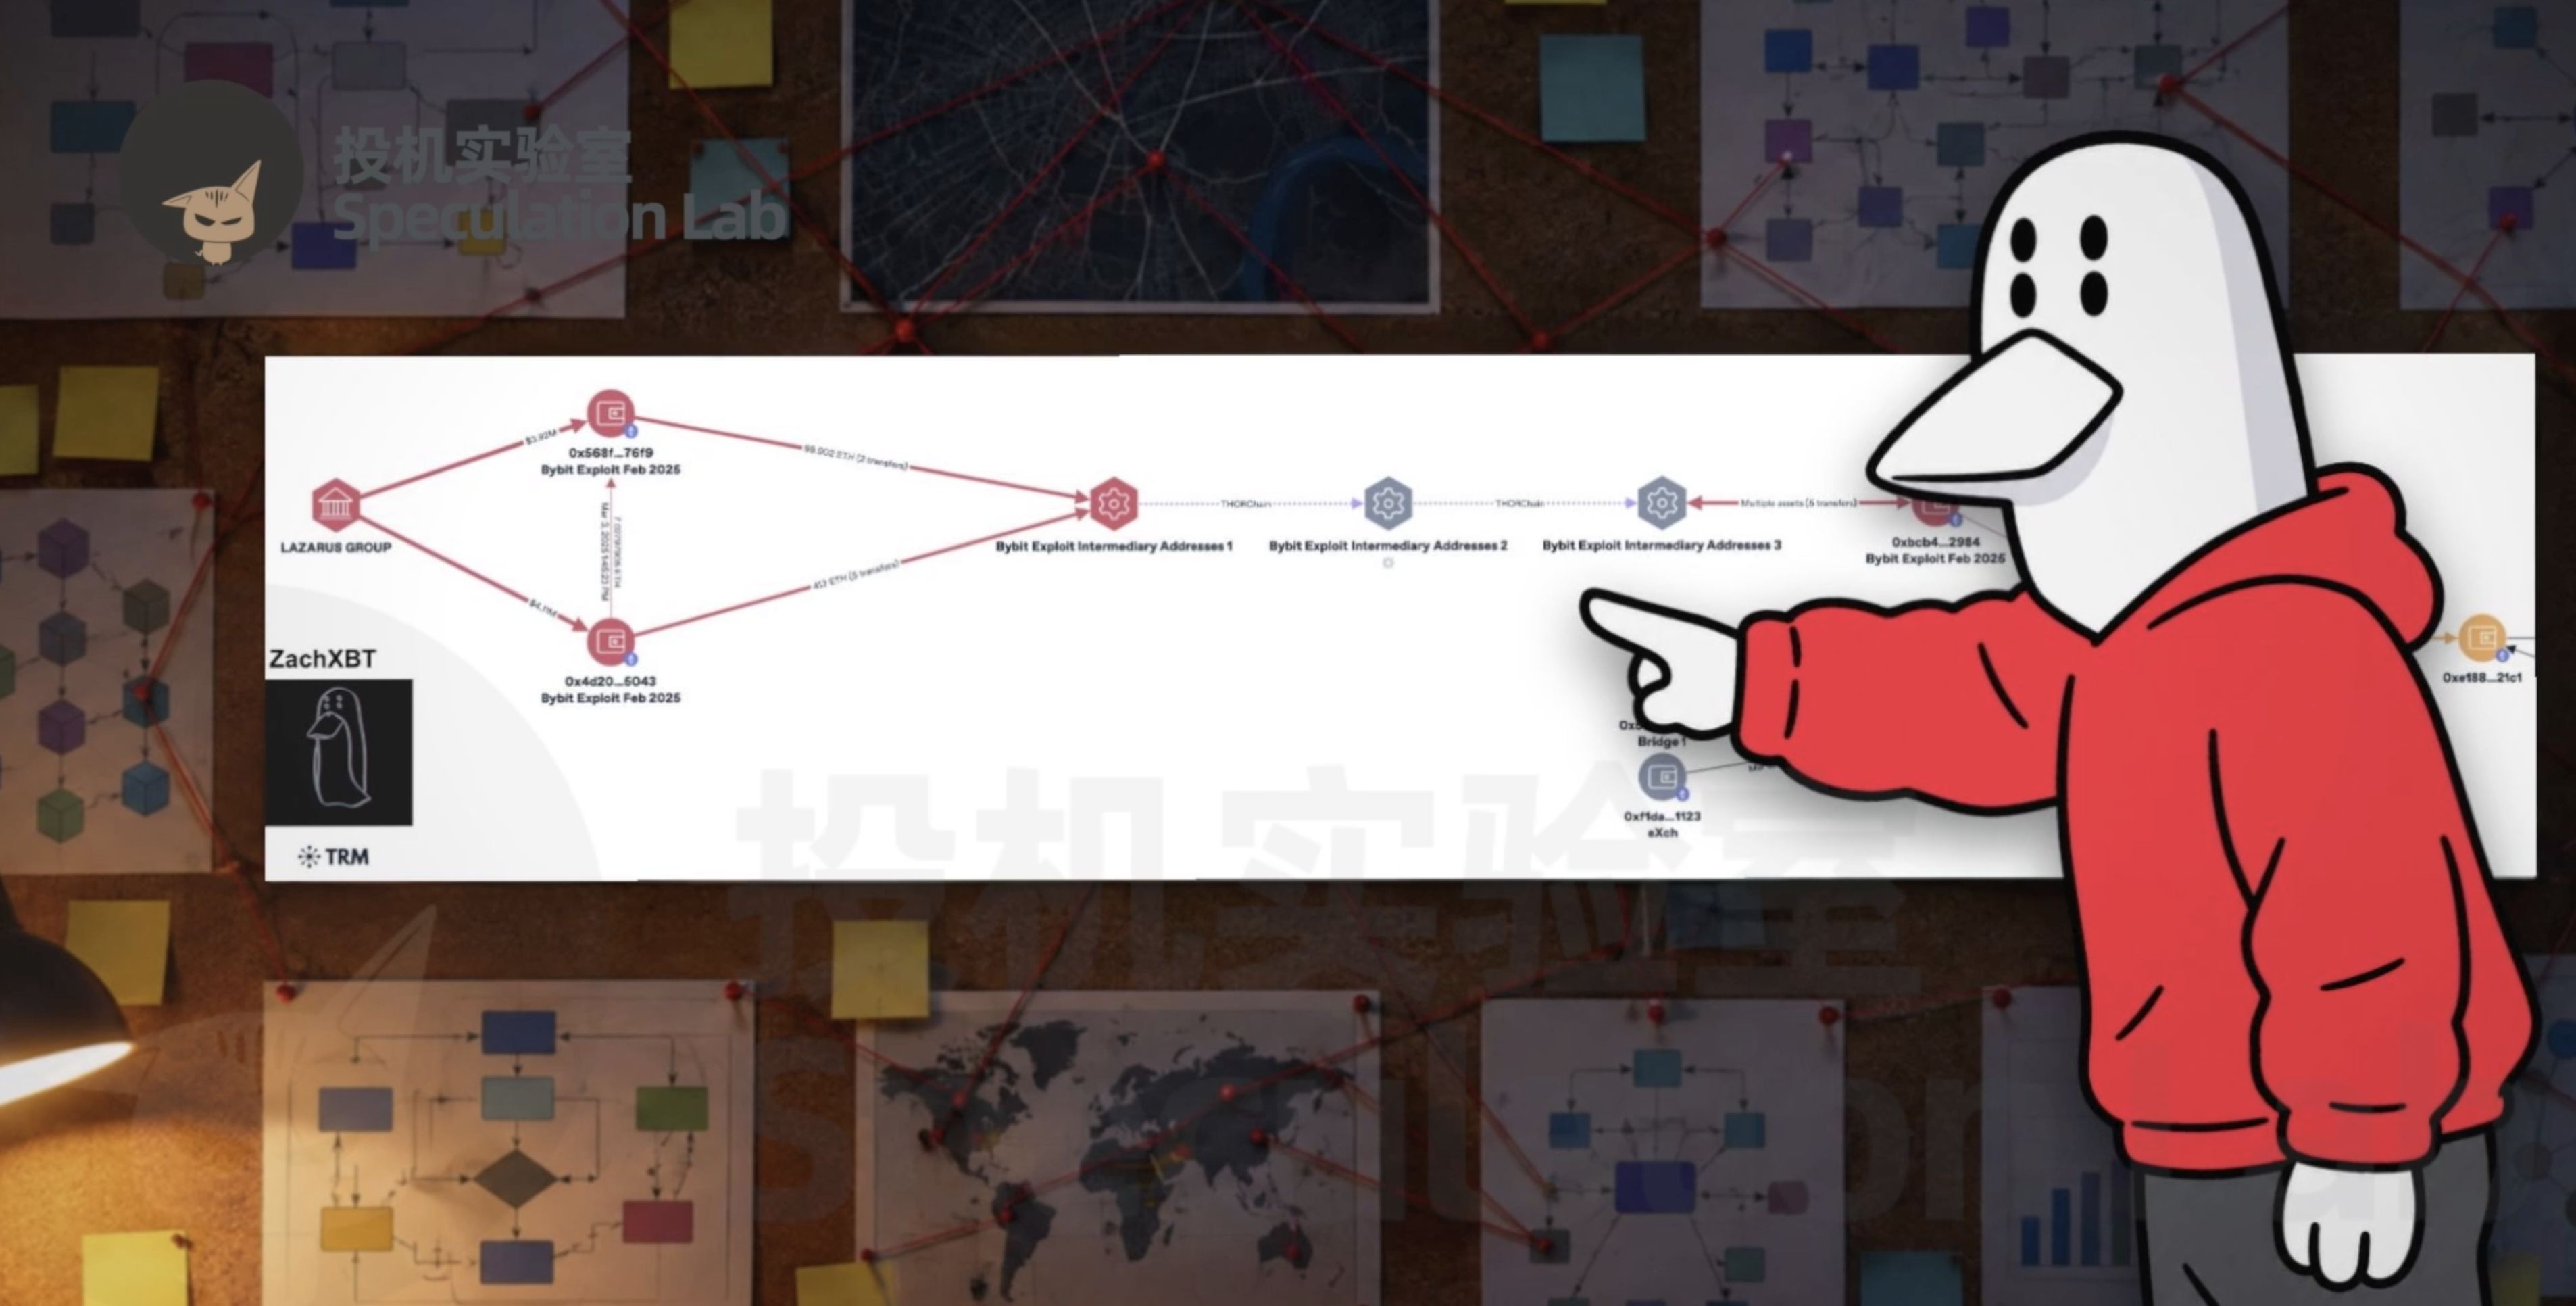
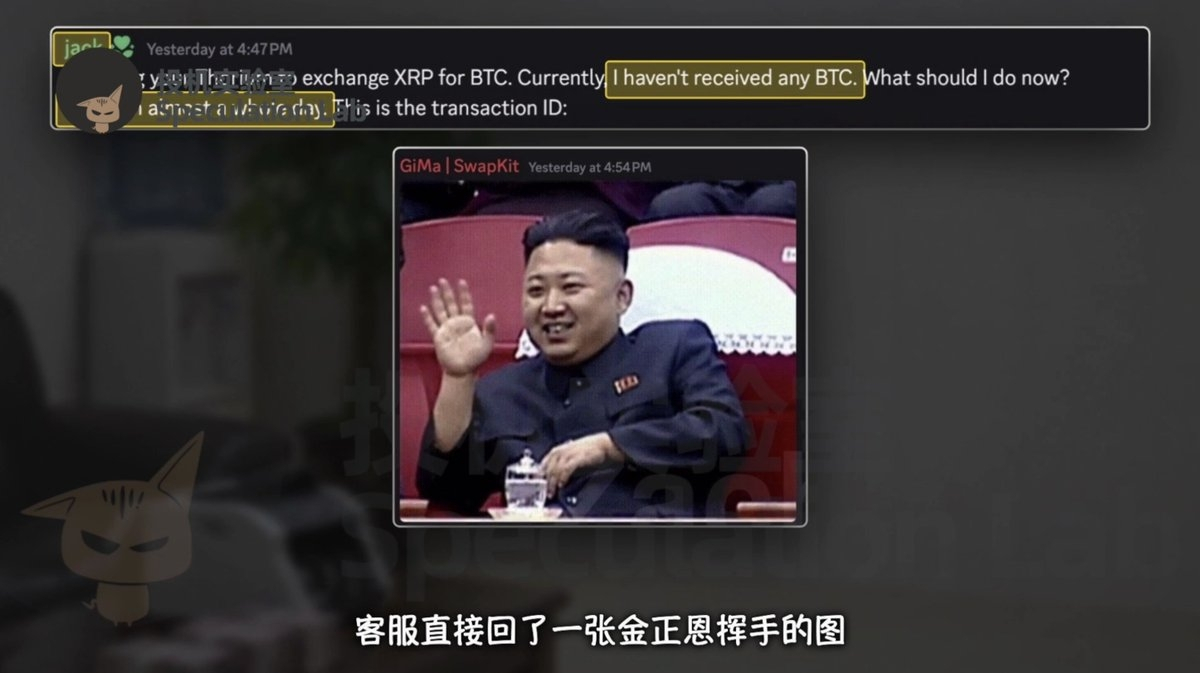
動画では、jackというアカウントが、両替したビットコインが丸一日近く経っても届かず、とても不安だ、金を失ったら自分は大変なことになると話す様子が紹介されている。サポート担当者は、金正恩が手を振る画像を返し、「金正恩は怒るかな」と尋ねたうえで、別の仕事に就くよう勧めた。サポートに助けを求める人もいれば、アカウント名がそのまま「help me」という人もいた。さらに皮肉なことに、画像を返した担当者の名前は、1年半前にジミーへ送金番号を提示するよう求めた人物と同じだった。笑いを誘うグループチャットの裏には、資金トラブルを恐れる操作者の心理と、公開の場で助けを求めるたびに手がかりが漏れていく、繰り返しの構図がある。
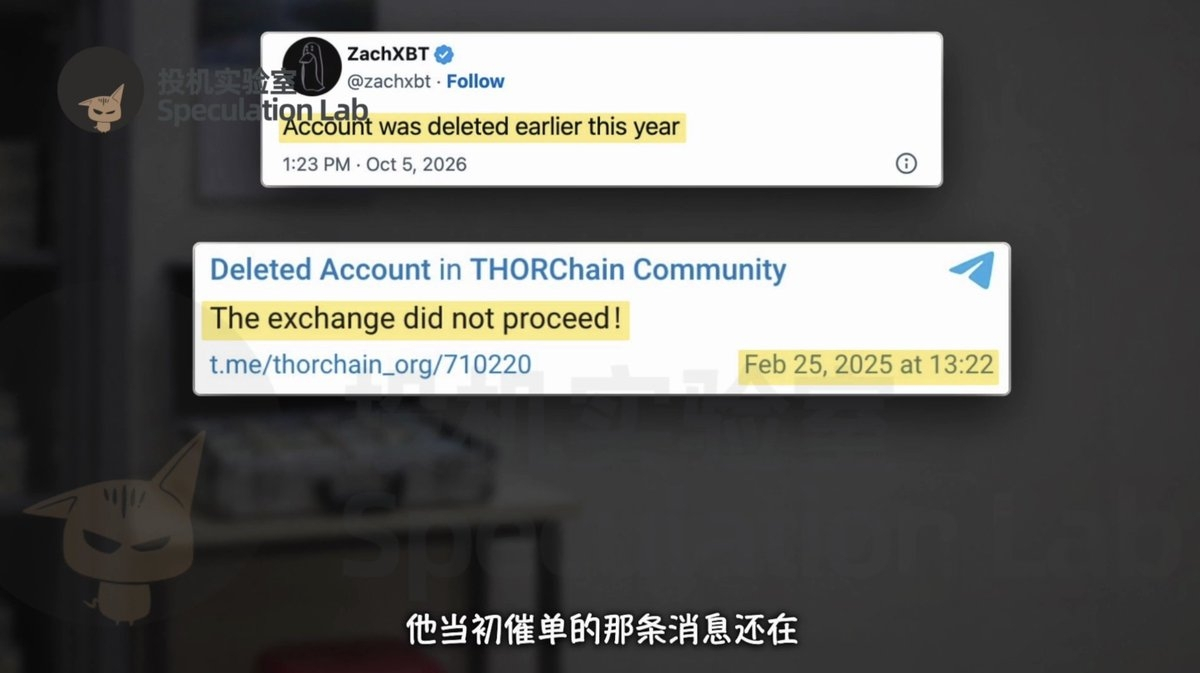
2026年10月5日、ZachXBTはついにジミーに関する一連の調査を公表した。捜査に関わっていたため発表できず、1年半も待ったという。約35万ドルは彼自身が用意したものだが、全額を失ったわけではない。実際に行った注文では、1件あたり約5%の手数料を負担し、相手に持ち逃げされるリスクにもさらされていた。動画によると、この調査のために報酬を支払った人はいなかった。彼は普段、主に財団からの助成金や寄付で活動している。ネット上でボディーガードを雇うよう勧められると、24時間の警護は少し予算を超えると答えた。手がかりを追うために費やしたのは、時間だけではない。財産や身の安全のリスクも負っていた。
その後、ジミーのTelegramアカウントは削除された。かつてTHORChainのグループで取引を催促したメッセージは残っていたが、名前は「Deleted Account」に変わっていた。二人がどのように連絡を絶ったのか、ジミーが何かを疑ったのか、本当の身元は何だったのか、逮捕されたのかについて、ZachXBTは明らかにしていない。アカウントの消失を見ると、物語は終わったように思えるかもしれない。しかし、公開資料からはその結論は導けない。確認できるのは、チャットのスクリーンショット、資金の動き、一部の凍結結果だ。見えないままなのは、この注文受付担当者の行方と、その後の捜査がどこまで進んだかである。
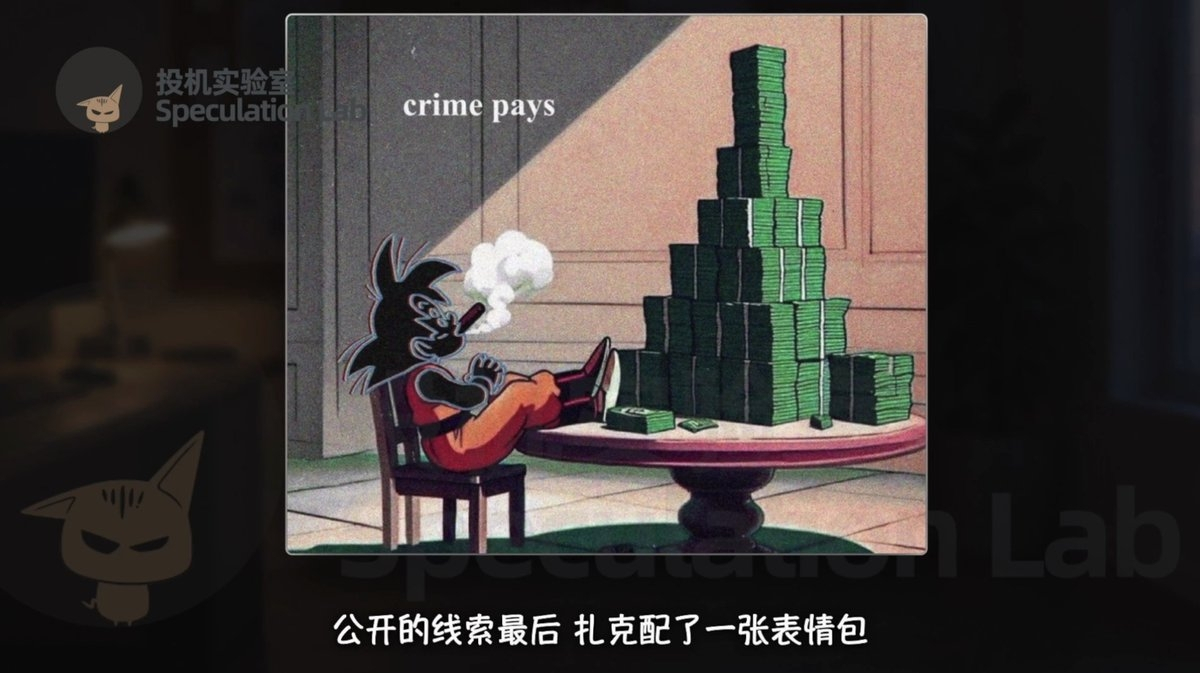
公開された手がかりの最後に、ZachXBTはミーム画像を添えた。漫画の人物が足を組んで葉巻を吸い、机には札束が積まれている。その上には「crime pays(犯罪は割に合う)」と書かれていた。苦い皮肉の言葉のようにも読める。巨額の窃盗はあっという間に起きる一方、損失の回収は遅く、危険も伴う。暗号資産業界では金との距離が近く、調査員もまた、巨大なハッカー集団やマネーロンダリング組織、国家レベルの勢力に近づくことになりかねない。今回の潜入調査ですべての盗難資金を取り戻せたわけではないが、裏側の役割分担と重要な手がかりを世間に示した。そのためにリスクを負った人々に、光が当たるべきだ。