



北朝鮮によるハッキングで得た10億ドル以上を動かした犯罪組織に、調査員はいかに潜入したのか
ブロックチェーン調査員#zachxbt は、調査によると、北朝鮮とつながりのあるラザルス・グループに関連するとされる複数のエクスプロイトから得た10億ドル以上を洗浄した中国系犯罪組織に、どのように潜入したかを公表した。
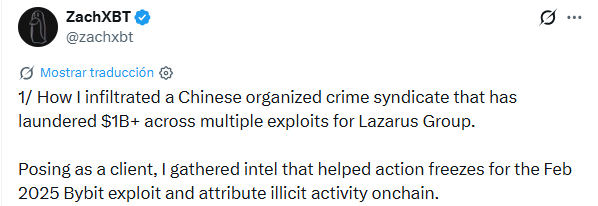
2025年2月にBybitから15億ドルが盗まれた事件(TraderTraitorグループの犯行とされる)の後、盗難資金に結びついた注文について助けを求めるアカウントを、TelegramとDiscordで15件以上見つけた。顧客になりすまして「Jimmy Green」という別名を使う仲介人に連絡し、2025年3月6日、Tron上のUSDTと交換するために349,700 USDCを前払いした。
Jimmyが教えたアドレスは、Bybitの資金まで追跡可能なウォレットからガス代の資金提供を受けており、エクスプロイトの公開ブラックリストにも掲載されていた。
信頼を得るため、彼はさらに複数の取引を完了し、仲介者が金を持ち逃げしない保証がないまま、各注文で5%の損失を受け入れた。Jimmyは資金の移動について事前に情報を伝え(たとえば、実際に移る1日前に資金がSolanaに移ると告げた)、自分のチームがBybitから流出した15億ドルの大部分を洗浄したと述べ、香港と中国本土を拠点とする事業について説明した。
ブリッジの記録は、金額と時刻の両方でTHORChain上の注文と一致した。Solanaの3つのアドレスから、Bybitのエクスプロイトによる1,200万ドル超の資金クラスターが明らかになり、その後Tetherはこのグループから442,000 USDTを凍結した。資金洗浄にはチェーン間の移動( #BTC 、#ETH 、#solana 、#Tron )と、流動性の低いトークンのUniswapプールを使う新手法が用いられていた。
同じ情報源は、Poloniexのエクスプロイトから流出した332,000 USDCの別の凍結と、ZachXBTがHuione Guaranteeのホットウォレットまで追跡した300万ドルの詐欺資金を関連付けた。同サービスはその後、制裁対象となった。調査者は発見した内容を直ちに民間部門の調査員とこの事件を担当する法執行機関に提供したため、以前は公表できなかった。2022年以降、北朝鮮に関連する事件で7,500万ドル超の凍結に貢献したと述べている。


