ChainalysisのAI追跡:Bitgetの3億8700万ドルを北朝鮮関連アドレスまで辿る
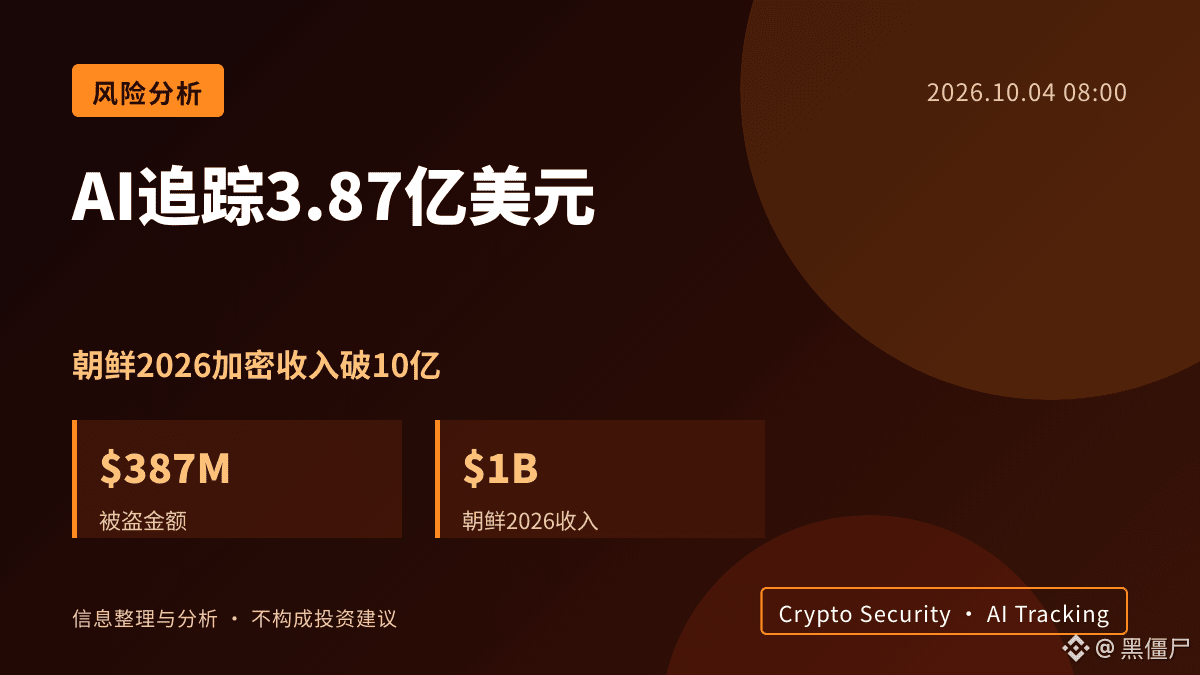
Decryptによると、Chainalysisは、自社開発のAIツールを用いて、9月24日にBitgetから盗まれた3億8700万ドルの資金の流れを、北朝鮮に関連するアドレスへと追跡したことを明らかにした。この事件により、北朝鮮の暗号資産収入が2026年に10億ドルの大台を突破する見通しだ。
この進展の核心は、追跡技術のブレークスルーにある。Chainalysisは、同社の内部AIシステムがオンチェーンデータ内の複雑なパターンを処理し、従来の手作業による分析では捉えにくい関連する経路を特定できると説明している。3億8700万ドル規模の資金に対しては、AIが帰属(アトリビューション)の時間を短縮し、アドレスのクラスター化精度を高めるうえで重要な役割を果たした。これは単発の事件解決にとどまらず、大規模なハッキング事案に対するオンチェーン分析ツールの能力の限界を示すものでもある。
市場への影響という観点では、北朝鮮のハッカー(Lazarus Groupなど)は長年、暗号セキュリティの主要な脅威の一つと見なされてきた。今回のAI追跡の成功は、短期的には、一部の投資家が資金が徹底的に洗浄されるのではないかという懸念を和らげる可能性がある。一方で、「北朝鮮が暗号資産の主要な収奪者である」という市場認識をさらに強めることにもつながる。2026年に累計10億ドルを超える収入は、地政学的リスクが暗号市場におけるシステム上のコストへと実質的に転化したことを意味する。
リスク面では、資金の流れが追跡できたとはいえ、ハッカーの資金はすでにプライバシーコインのプールに移されているか、複数のアドレスに分散されている可能性があり、実際の回収の難易度は依然として高い。北朝鮮を背景にもつことは、取引所のセキュリティ・メカニズムへの疑念、特に大口資産の保管を担う中央集権型プラットフォームへの懸念を拡大させる恐れもある。
今後は、Chainalysisがさらに技術的な詳細を公開するか、またBitgetがこの手掛かりをもとに法的措置やオンチェーン上の凍結対応を開始するかを注視する必要がある。資金が最終的に北朝鮮の国家によって管理されるアドレスへ入ったことが確認されれば、より広範な地政学的な反応を引き起こす可能性がある。
#Bitcoin #CryptoSecurity
以上は情報の整理と個人的な分析であり、投資助言を構成しません。
今後、重要な進展があれば引き続き追跡し更新します。