NEARの意図(Intents)380万ドルのハッキング騒動:資金は全額返還、ホワイトハット精神が称賛
2026年10月1日、NEAR Protocolエコシステム内のクロスチェーン・インタラクション・コンポーネント「NEAR Intents」がハッキング被害に遭い、約380万ドルの資金が盗まれました。攻撃者は、そのOmni入出金レイヤーとメインコントラクトの相互作用ロジック上の脆弱性を悪用して窃取を実行し、プロジェクト側は直ちにサービスを停止してリスクを管理しました。
事件後、NEAR IntentsのゼネラルマネージャーAlex Shevchenkoが迅速に対応し、オンチェーン分析で攻撃者の身元を特定。ソーシャルメディア上で「最後通牒」を公表し、ビットコイン、BNB/イーサリアム、Solanaの3つの返金先アドレスを提示して、これが攻撃者が「責任あるディスクロージャー」によって寛大な処分を得るための最後の猶予期間だと警告しました。
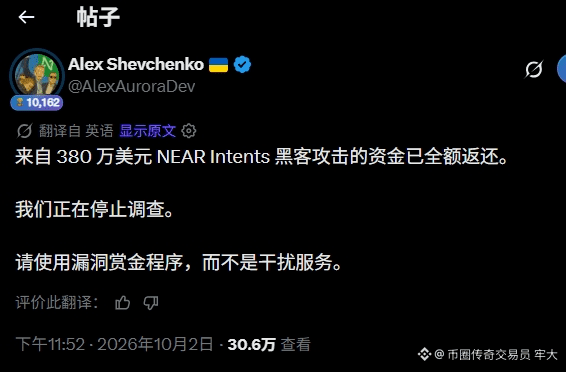
48時間も経たないうちに、攻撃者が事前に屈服し、380万ドルを全額返還しました。10月2日夜、Shevchenkoは資金が返還されたことを確認し、調査の停止を発表。あわせて「脆弱性賞金プログラムを使ってください。サービスを妨害しないでください」と呼びかけました。
今回の件は損失の回復にとどまらず、Web3セキュリティ分野における前向きな事例となりました。プロジェクト側は技術的な威圧と価値観の導きによって、潜在的な悪意ある攻撃者をエコシステムの構築者へと転換し、「ホワイトハットハッカーが正規のルートで脆弱性を報告すれば報奨を得られる」という業界の共通認識を強化しました。Intent-centricアーキテクチャのセキュリティ進化に向けた実践的な経験も提供しています。
続けて強気で見守るのが大事です。これは、基礎となるプロジェクト側の誠意と能力の表れです。
$NEAR