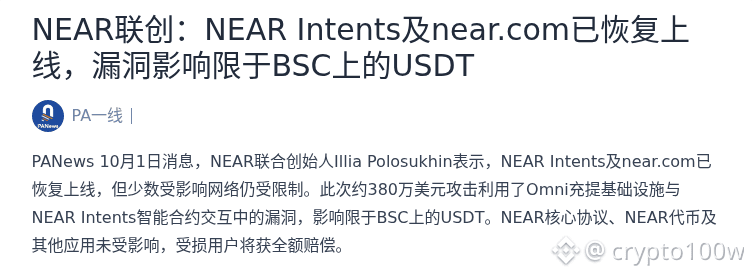
NEAR Intents と near.com はすでに復旧し、少数の影響を受けたネットワークは依然として制限されています。
PANewsによると、今回の約380万ドル規模の攻撃は、Omni の入出金(オン/オフランプ)基盤インフラと、NEAR Intents のスマートコントラクト間のやり取りにおける脆弱性によって引き起こされたものです。影響範囲は BSC 上の USDT に限定されており、NEAR の中核プロトコル、NEAR トークン、その他のアプリケーションには影響がありません。被害を受けたユーザーには全額が補償されます。
注目点の1つは、サービスの復旧と全額補償が行われることで、保有者の不安や感情を和らげる可能性があること。もう1つの注目点は、クロスチェーン意図(インテント)取引の安全性と信頼が、短期的には引き続き顕微鏡下で精査される可能性が高いことです。次に注目すべきは、制限されたネットワークがいつ完全に解除されるのか、そして資金の追跡の進捗です。
あなたは「サービス復旧」と「補償の実現」により関心がありますか?それとも「安全・信頼の修復」のスピードのほうを重視していますか?
図1:NEAR Intents が復旧し、全額補償を約束 · 出典ページの一部スクリーンショット
画像出典:https://www.panewslab.com/zh/articles/01a0f830-2218-73ec-b742-edd7b05e10df