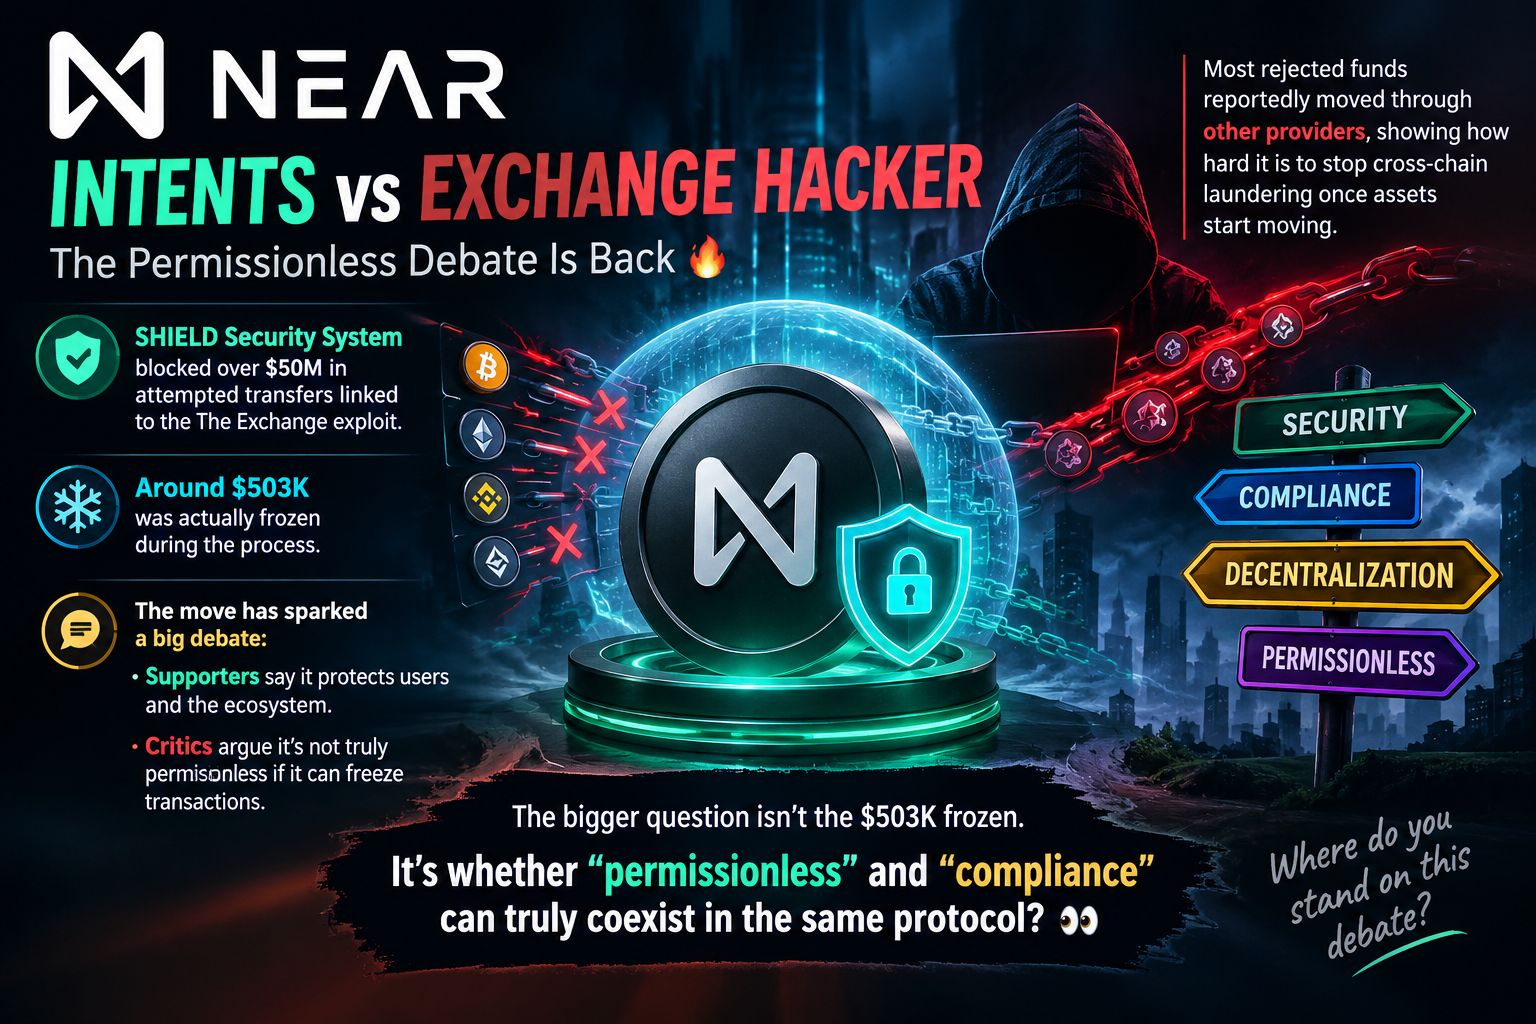
🔥 NEAR Intentsは、凍結した503Kドルの規模以上に大きな議論を呼び起こしました。
NEAR Intentsによると、そのSHIELDセキュリティシステムが、最近の取引所エクスプロイトに関連して試みられた送金のうち5,000万ドル超をブロックした一方で、実際に対応中に凍結されていたのは約503Kドルでした。
一見すると、それはセキュリティ面での勝利に聞こえます。
しかしクリプトは、介入との関係が複雑です。
あるプロトコルが不審な資金を特定して動かないように止められるなら、ユーザーを守り、エクスプロイトによる被害を抑えられる可能性があります。
同時に、気になる疑問も生じます:
誰かが最終的に、許可される取引を決められるのであれば、そのシステムはどれほどパーミッションレスと言えるのでしょうか?
さらにもう一つの層があります。
拒否された送金は、他のプロバイダー経由でルートを見つけたと報じられており、盗まれた資産が別のチェーンやインフラをまたいで動き始めると、封じ込めるのがどれほど難しいかが示されています。
つまり、真の議論は「503Kドルを凍結するのが正しかったのか、間違いだったのか」ではないのかもしれません。
問題は、クリプトがセキュリティ、コンプライアンス、分散化、そしてパーミッションレスなインフラの境界をどこに引くかです。
その境界は、ますます定義しにくくなっています。
この議論に、あなたはどちらの立場ですか?
$NEAR