#bitget黑客盗资转移被拒退回
Bitgetのお金が全額飛んだわけではないが、安全の見本だと思わないで
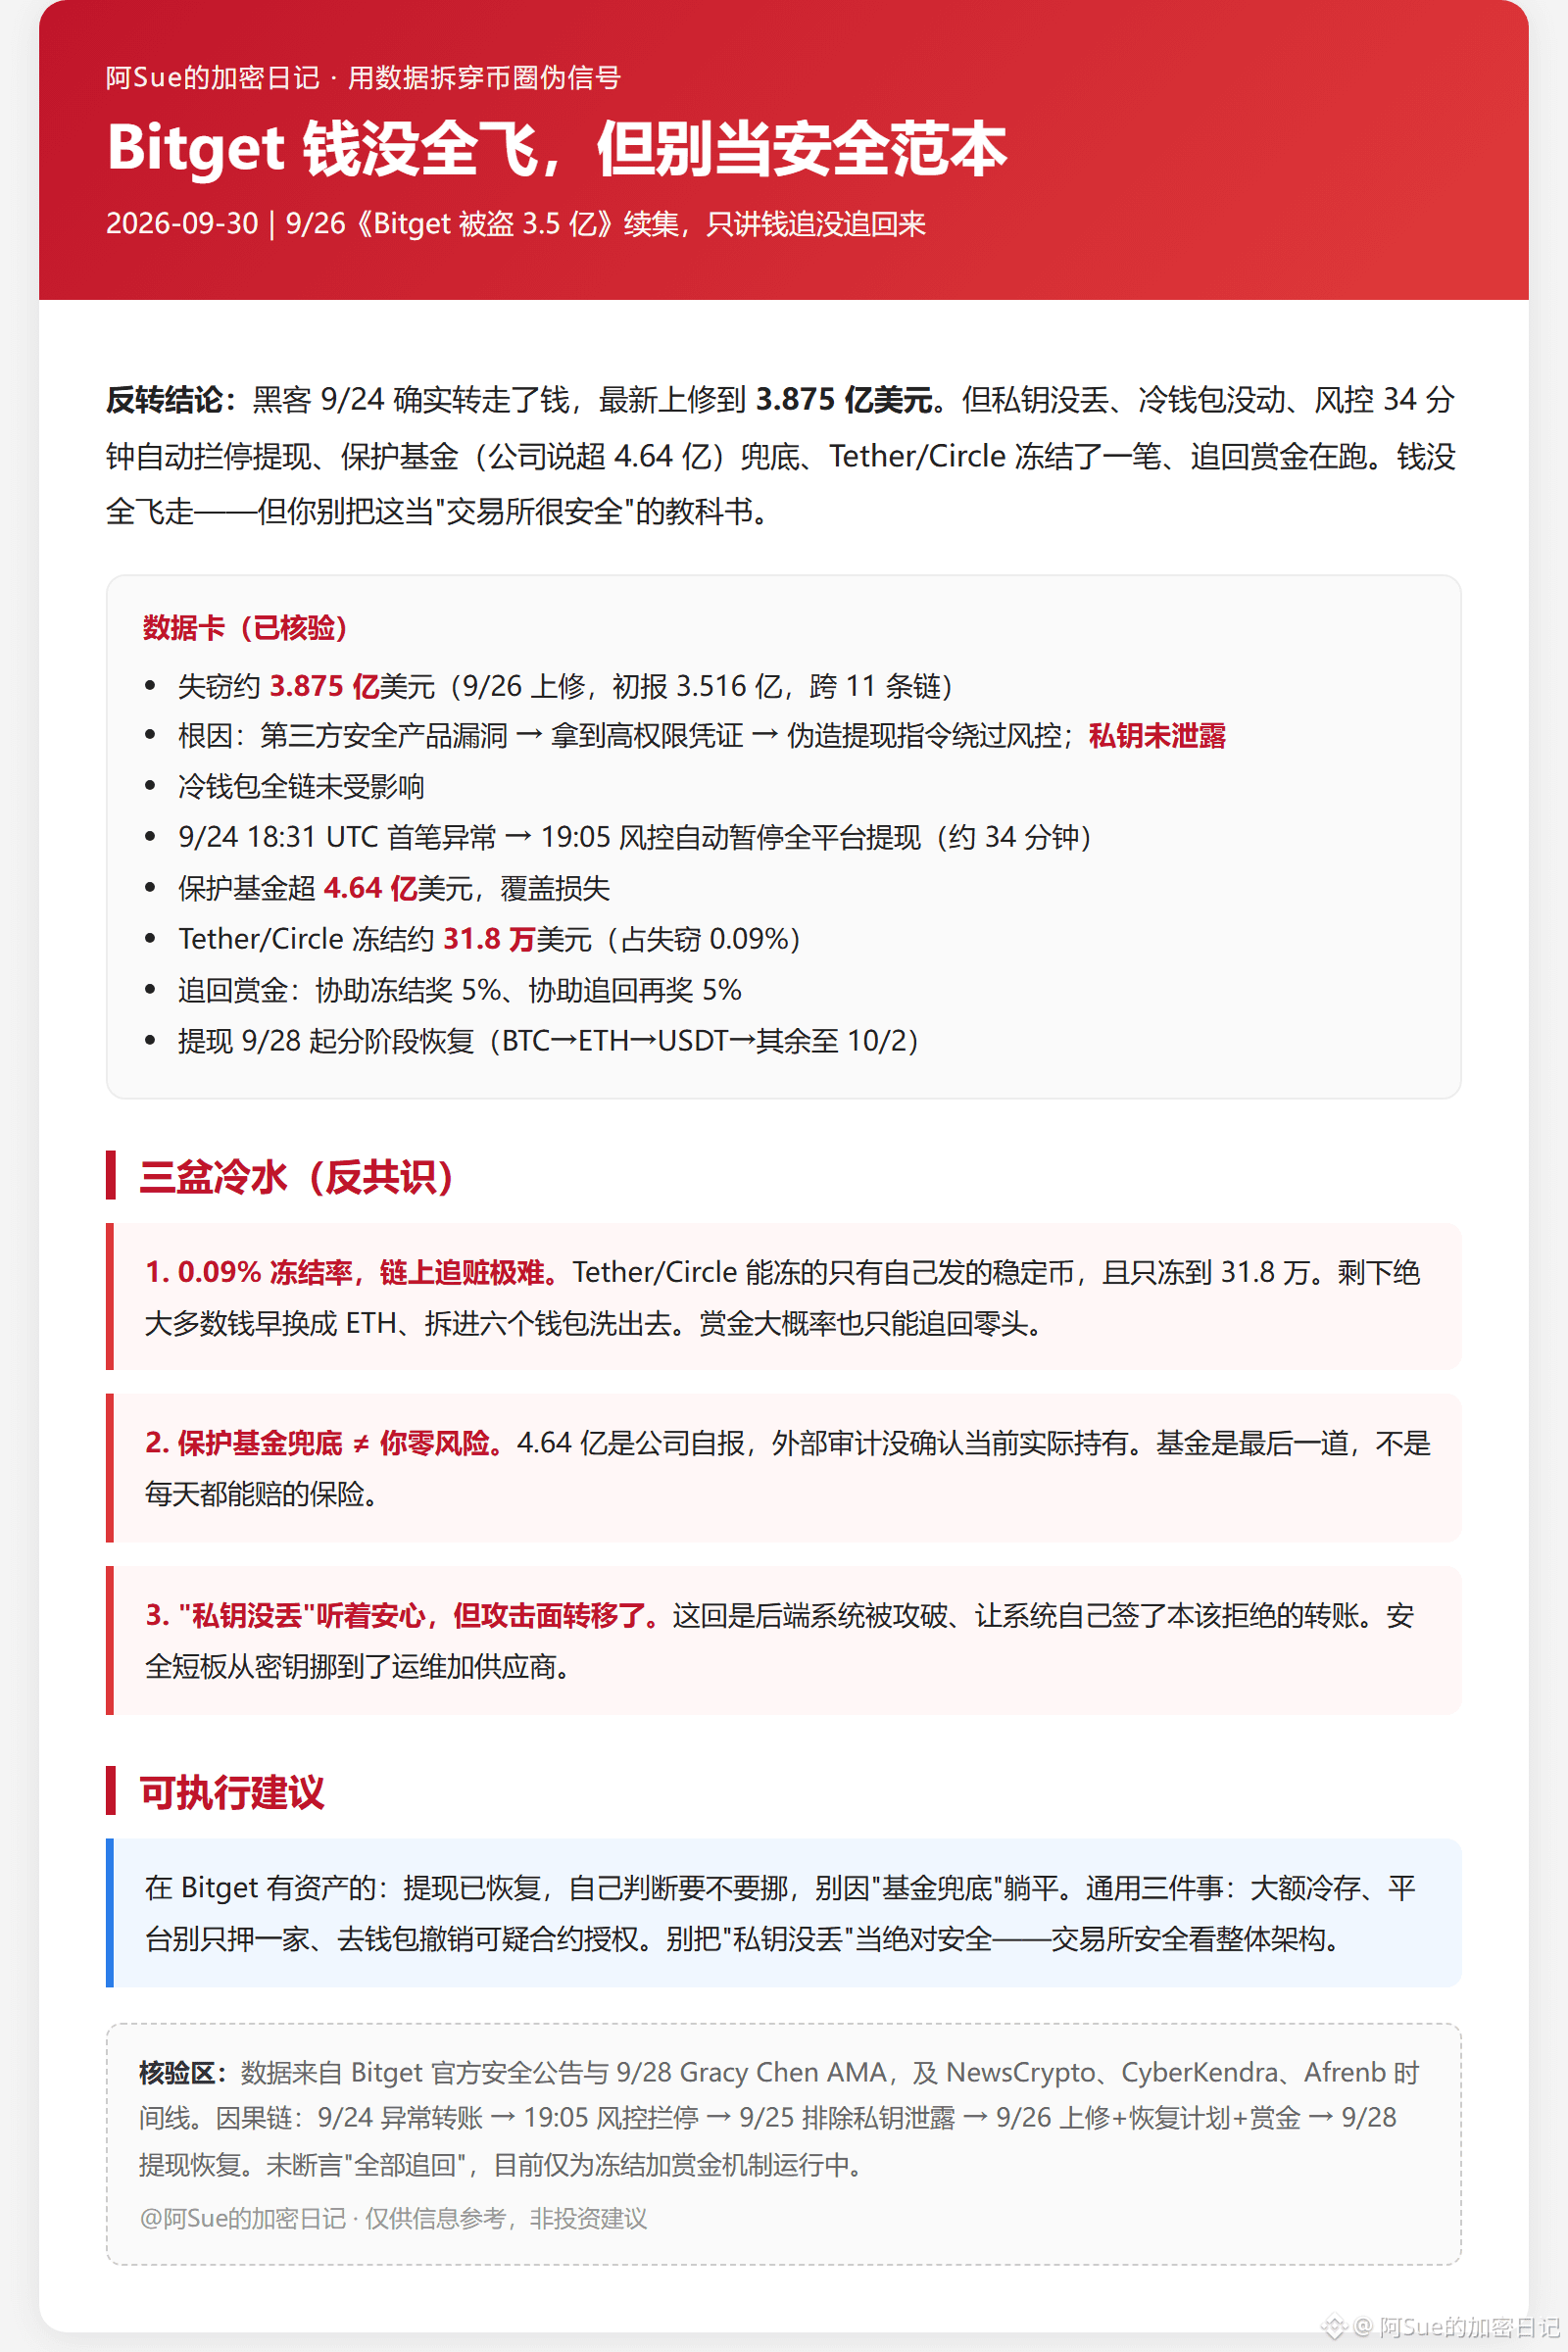
ハッカーが9/24に確かに資金を移し取った。最新の修正は3.875億ドル。しかし「取引所が逃げて資金が消えた」とは別の話だ。秘密鍵は失われておらず、コールドウォレットも動いていない。風控(リスク管理)が34分間の自動停止で出金を遮断。保護基金(会社発表で4.64億ドル超)が損失を肩代わりし、Tether/Circleが1件を凍結。さらに、回収のためのリワード(賞金)返還対応も進行中。お金は全額飛び去ったわけではない。だが、「取引所が安全」とする教科書にしてはいけない。
データ:
被害額は約3.875億ドル(9/26に上方修正、初報は3.516億ドル、11のチェーンにまたがる);原因は、攻撃者が第三者のセキュリティ製品の脆弱性を悪用して高権限の認証情報を入手し、出金指示を偽造して風控を回避したことが疑われる。秘密鍵は漏洩していない;コールドウォレットは全チェーンで影響なし;9/24 18:31 UTCに最初の異常、19:05に風控が全プラットフォームの出金を自動停止(約34分);保護基金は4.64億ドル超で損失をカバー;Tether/Circleが凍結したのは約31.8万ドル(被害の0.09%);回収リワードは凍結の協力として賞金5%分、再回収の協力で賞金5%;出金は9/28から段階的に再開(BTC→ETH→USDT→残りを10/2まで);Mandiant+SlowMistが独立して追跡。
三つの冷や水。
第一に、凍結率0.09%は、オンチェーンでの追跡・回収が極めて難しいことを示している。Tether/Circleがコントラクト層で凍結できるのは、自社が発行したステーブルコインだけで、凍結できたのは31.8万ドルにとどまる。残りの大多数の資金は、すでにETHへ換金され、6つのウォレットに分散して洗い出された可能性が高い。リワードでも回収できるのはおそらく一部だけだろう。
第二に、保護基金の肩代わりがあるからといって、ゼロリスクではない。4.64億ドルは会社の自己申告で、外部監査が現在の実際の保有額を確認しているわけではない。基金は最後の砦であり、毎日保険が支払われるわけではない。
第三に、「秘密鍵は漏れていない」というのは安心材料だが、攻撃面が移動したということでもある。今回の話は「鍵そのものが盗まれた」ではなく、バックエンドのシステムが侵害され、システム自身が本来拒否すべき送金に署名してしまった。安全上の弱点は、秘密鍵から運用・加えてサプライヤ(委託先)側へ移った。あなたが注目すべきなのはシード(助記詞)で、ハッカーが狙うのはサービス提供側の脆弱性だ。
提案。
Bitgetに資産がある場合:出金は復旧している。移すかどうかは自分で判断し、「基金があるから大丈夫」で寝てしまわないで。一般的に大事なのは3つ。大口はコールド保管、プラットフォームは一つに全賭けしないこと、ウォレットで疑わしいコントラクトの承認を取り消すこと(Bitget Walletに不具合が起きた際も、一時的にユーザーが承認を撤回することを推奨していた)。「秘密鍵は漏れていない=絶対に安全」とは考えないで。取引所の安全性は、全体のアーキテクチャで判断するものだ。