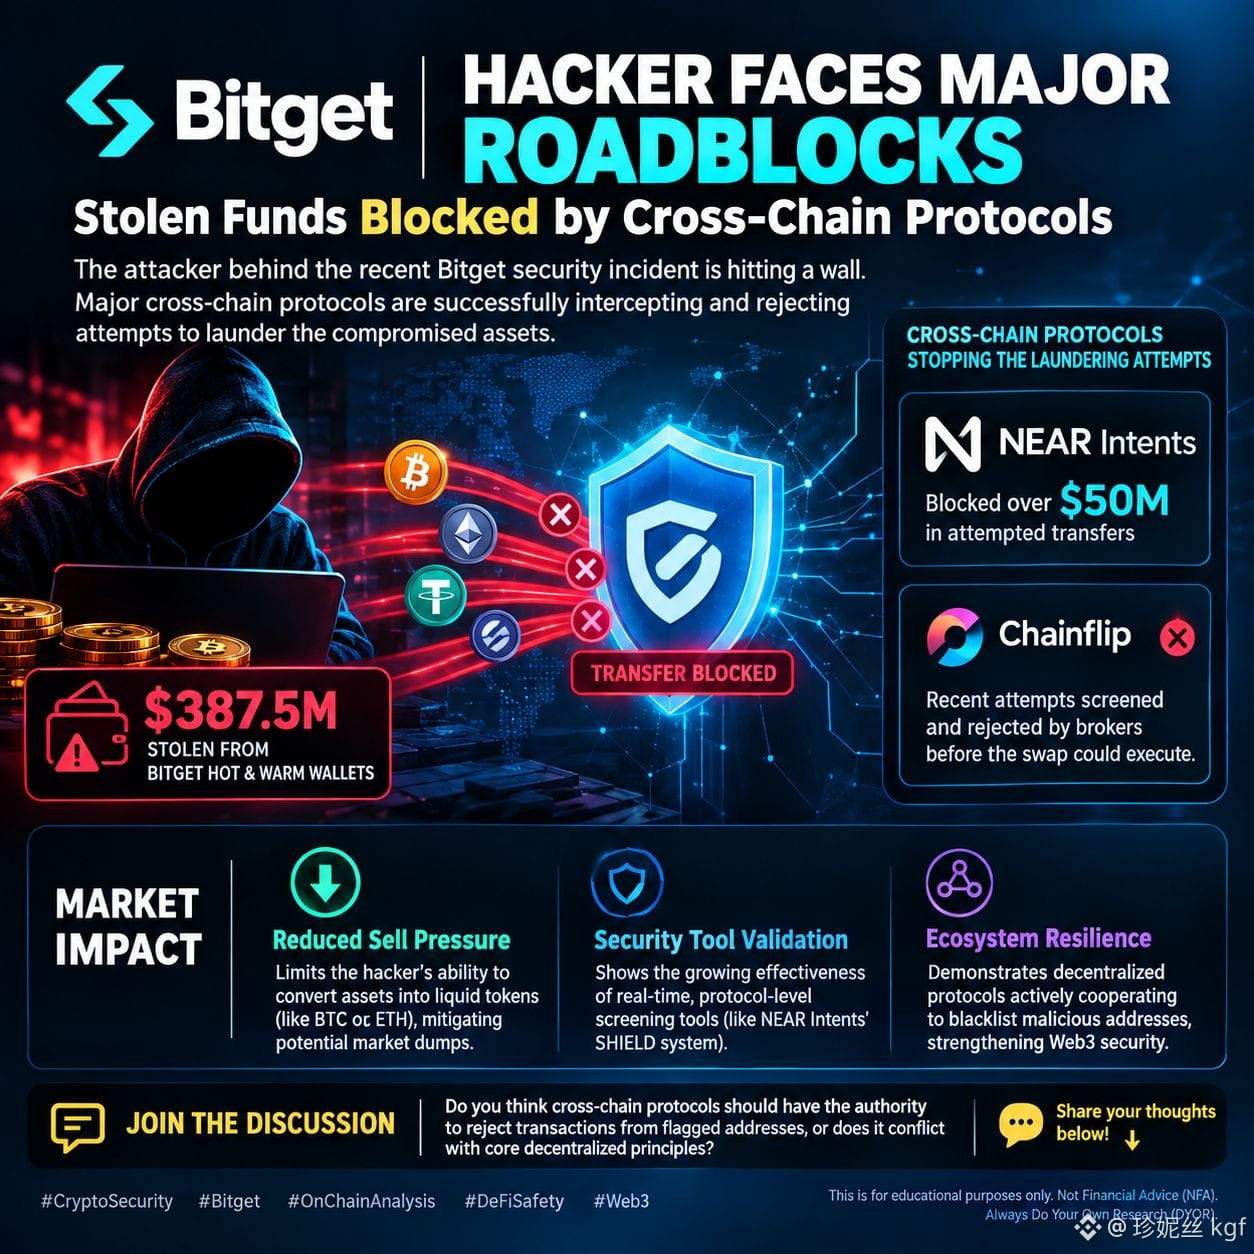
#bitgethackerfailstomovestolenfunds 🛡️ Bitgetのハッカー、重大な障害に直面 盗難資金をクロスチェーン・プロトコルが遮断
近時のBitgetセキュリティインシデントの背後にいる攻撃者は壁に突き当たっている。主要なクロスチェーン・プロトコルが、侵害された資産の資金洗浄を試みる動きを成功裏に阻止し、拒否している。
📰 主要ニュース
• 9月24日の侵害(Bitgetのホット/ウォーム・ウォレットから約3億8750万ドル相当)を受けて、悪用者は資金を移動させ、所在を分からなくしようと精力的に試みている [[17]]。
• しかし、オンチェーンのセキュリティ・システムが反撃している。NEAR Intentsのようなプロトコルが、ハックに関連する試みの送金で5,000万ドル超をブロックすることに成功した [[27]]。
• さらに、盗難資金をChainflip経由でルーティングしようとする最近の試みも、スワップが実行される前にブローカーによってスクリーニングされ拒否された [[18]]。
📊 市場への影響
🔹 売り圧力の抑制 これらの出口ルートが塞がれることで、ハッカーは盗難資産をBTCやETHのような流動性の高いトークンへ換える能力を制限され、突発的な市場投げ売り(急落)の可能性が低減される。
🔹 セキュリティ・ツールの検証 これは、NEAR IntentsのSHIELDシステムのようなリアルタイムのプロトコル・レベルでのスクリーニング・ツールが、取引が決済される前に悪意ある取引を遮断する有効性が高まっていることを示している [[29]]。
🔹 エコシステムのレジリエンス 悪意のあるアドレスをブラックリスト化するために、分散型プロトコル同士が積極的に連携しているという前向きな流れが見て取れる。これにより、全体としてのWeb3セキュリティ基盤が強化される。
💬 考えを共有しよう
非表示(フラグ)されたアドレスからの取引を拒否する権限を、クロスチェーン・プロトコルが持つべきだと思いますか?それとも、こうした行為は分散型の中核原則と衝突するのでしょうか。ぜひ下にあなたの考えをシェアしてください!👇
#CryptoSecurity #Bitget #OnChainAnalysis #DeFiSafety #Web3
※本内容は教育目的のみです。投資助言ではありません(NFA)。必ず自己調査(DYOR)を行ってください。
$USUAL $SEI $HAEDAL