#hackersdrainover12.4mxrpfromdcentwallets
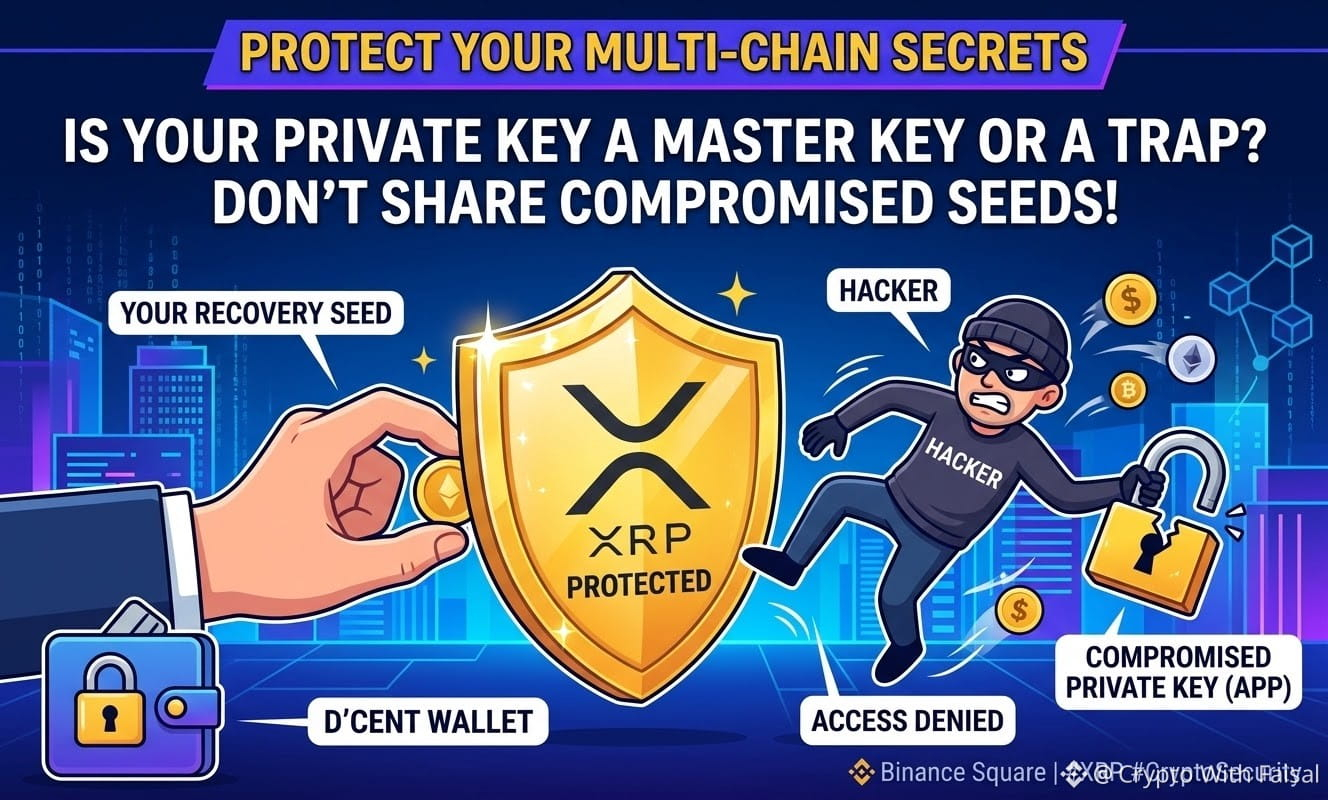
暗号資産分野で、重大なセキュリティ侵害が発生した。これは2026年のXRP不正流出としては2番目に大きい規模となる。10日間のうちに、ハッカーは7,300以上のD’CENTアプリ・ウォレットから1,240万XRPを超える資金を流出させた。
以下に、悪用の技術的な内訳を示す:
ベクター:攻撃者は、古いD'CENTソフトウェアのアプリバージョン(v8.1.0未満)にて、侵害されたプライベートキーを標的にした。ハードウェアウォレットは、ユーザーがそのシードフレーズを脆弱なアプリにインポートしない限り安全だった。
クロスチェーン感染:D'CENTはマルチチェーン・ウォレットであるため、この単一の致命的な弱点(ポイント・オブ・フェイル)が原因で、ハッカーはビットコイン、イーサリアム、トロン、ステラ(XLM)からも資金を吸い上げることができた。
流動性のルーティング:攻撃者は素早く6.3百万$XRP 超をTHORChainのクロスチェーン・スワップ経由でイーサリアムへ移動し、資金をマネーロンダリングして資産の凍結を回避した。
要点:マルチチェーン・ウォレットのシードフレーズを使い回すことは、大規模なシステムリスクを伴う。D'CENTユーザーは、完全に新しいリカバリーフレーズを生成し、資産を直ちに移行する必要がある。侵害されたキーは決して再利用しないこと。
#XRP #CryptoSecurity