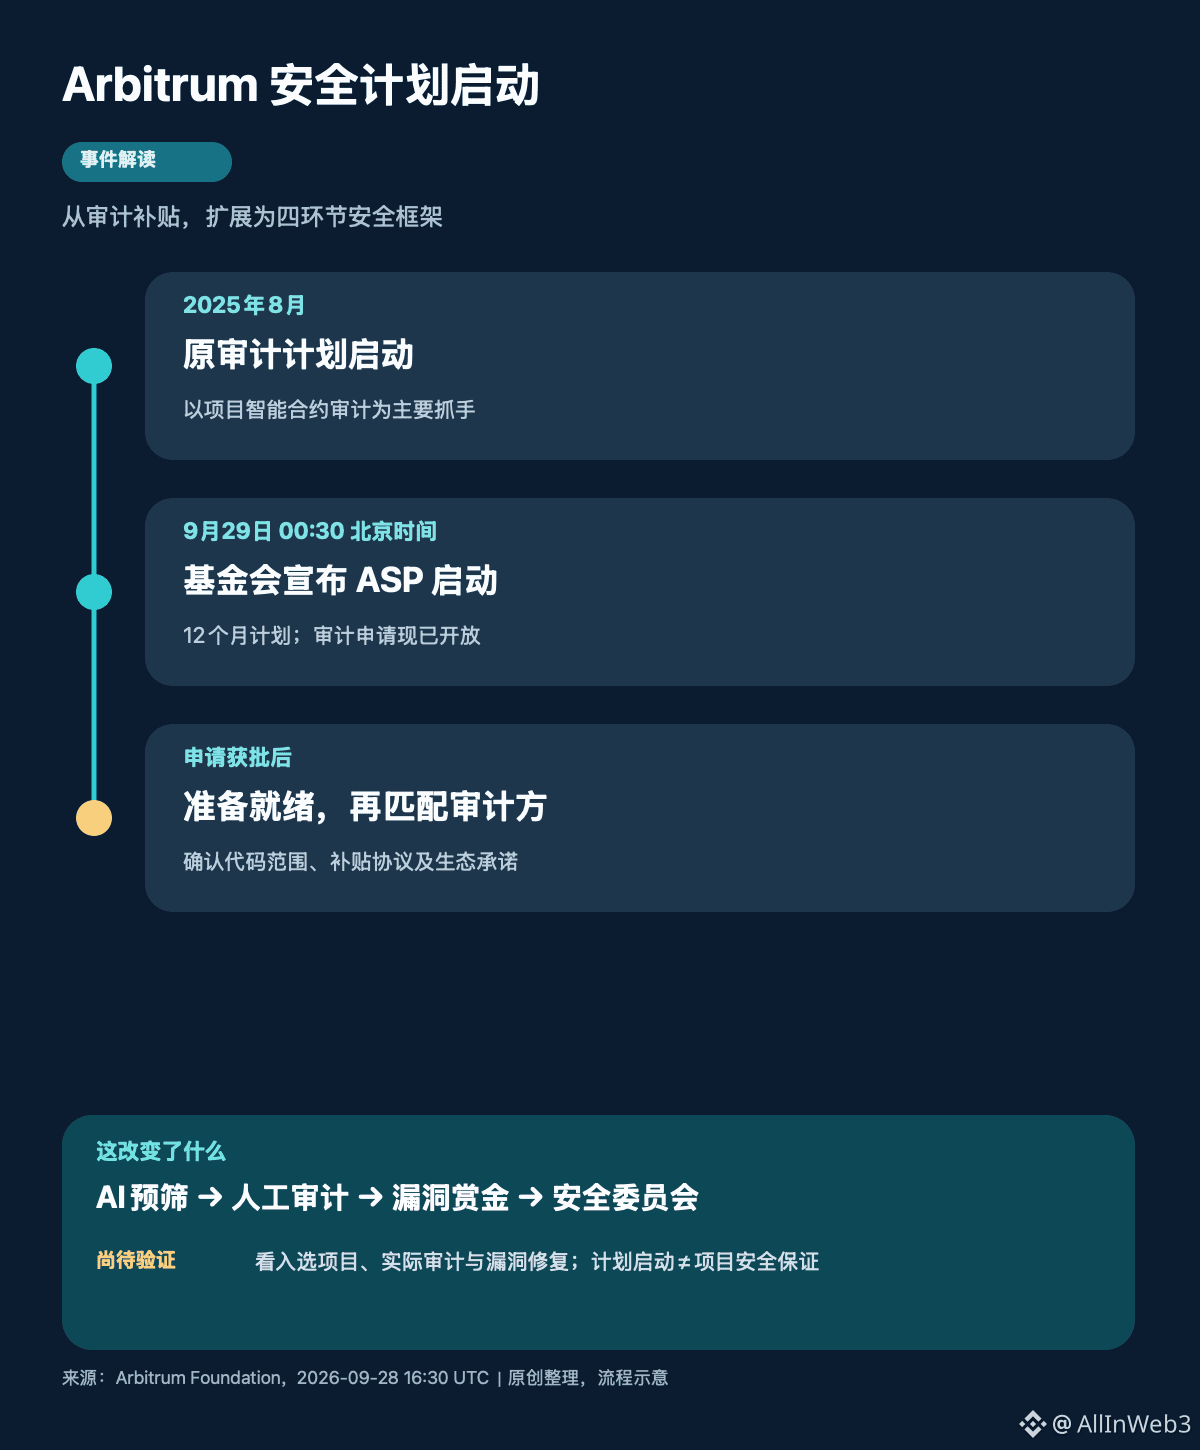
#Arbitrum #ARB Arbitrum 基金会北京时间9月29日00:30宣布启动为期12个月的 Arbitrum Security Program(ASP),并开放审计申请。真正值得看的,不是‘安全’两个字,而是它把原先以一次审计为中心的资助,延伸到审计前筛查、人工审计、漏洞赏金和DAO安全委员会四个环节。计划启动不等于链上项目已经获得安全保证。
先看时间线。基金会称,原 Arbitrum Audit Program 于2025年8月启动,任期一年;此次 ASP 是其扩展。新公告明确审计功能从现在开始运行,申请已开放。项目并非提交表格就自动拿到补贴:获批后,团队还需确认代码已达到可审计状态、接受适用的审计补贴安排,并与基金会签署生态承诺协议,之后才开始匹配审计方。官方建议从获批到预计开审预留约一个月;计划只覆盖约定的首次审计。
第一层变化是把审计前的问题前移。入选团队可在人工审计前使用 AI 辅助安全筛查。它可能减少低级缺陷占用人工审计时间,但 AI 筛查不能替代专业审计,更不能覆盖部署后的全部风险。实际效果要看入选项目的审计范围、公开报告和漏洞修复记录。
第二层是资金口径。公告称按发布时市价,计划涉及约780万美元,即176万 USDC 和2500万 ARB;其中约120万美元对应原审计计划既有承诺,约660万美元用于新增工作。这是计划资源与用途说明,不能写成当天新增购买 ARB,也不能把按市价换算的金额当作固定美元预算。基金会将按各项目商业协议补贴部分审计费用,并非全部项目免费审计。
第三层是适用范围。未上线、跨链迁移、增长阶段、推出新功能或自建 Arbitrum Chain 的团队均可申请;评审还看技术成熟度、团队、成功可能性和生态契合度。范围扩大可能让更多项目进入正式安全流程,但受理范围不等于审计完成,更不等于漏洞不会出现。
后续最值得跟踪三件事:首批获批及实际开审项目、审计发现与修复是否公开、漏洞赏金与安全委员会如何协同处理事件。至于 ARB 价格,公告没有证明它会直接带来新增代币需求;不应把安全计划机械解释成短线利好。资料:Arbitrum Foundation《Introducing the Arbitrum Security Program》,2026年9月28日。