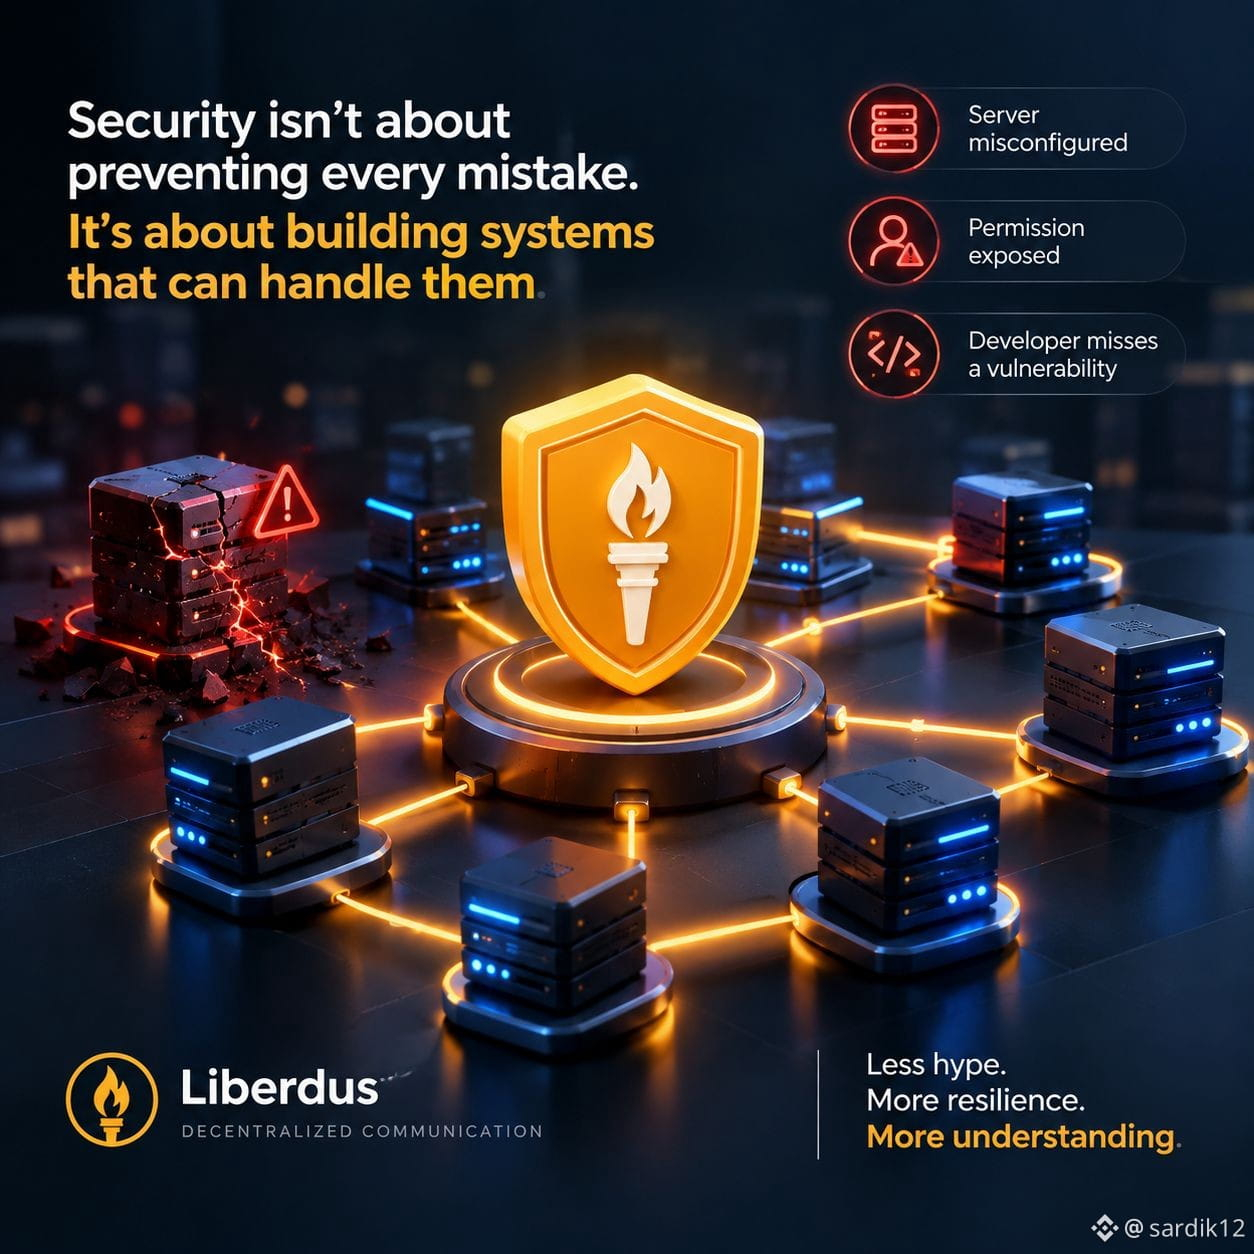
本当のセキュリティの試金石が、あらゆるミスを防ぐことではなく、たった一つのミスがシステム全体を崩壊させないようにすることだとしたら?
サーバーが誤設定される。
権限が露出してしまう。
開発者が脆弱性を見落とす。
ときには、たった一つのミスが、何千人ものユーザーに影響する問題を生み出すことがある。
だから私は、セキュリティとはハッカーを止めることだけではないと考えている。失敗に直面したとき、システムがどう振る舞うよう設計されているか—それもまたセキュリティだ。
ミスは避けられない。壊滅的な失敗がデフォルトであってはならない。
そこで、分散化が面白い議論になる。
インフラを分散することで、特定の集中ポイントを減らせることはあるが、システムを無敵にするわけではない。バグ、侵害されたノード、そして人為的なミスは今でも起こりうる。
それが、#Liberdus に私が関心を持つ理由の一つだ。
分散型のコミュニケーションは重要な問いを投げかける。つまり、人々により多くのコントロールを与えつつ、問題が起きたときにも耐性を保てるシステムをどう作るのか、ということ。
私は完璧を売りにする考えを信じていない。アーキテクチャを理解し、トレードオフを認め、正しい問いを投げることを大切にしている。
なぜなら、現実の信頼は「完璧なセキュリティ」を約束することによっては築かれないからだ。
失敗を前提に設計されたシステムによって築かれる。
誇大宣伝はほどほどに。より強い耐性を。より深い理解を。
#security $QNT #Privacy $KII