#THORChain #Bitget安全事件 能在紧急时让整条网络停下来,为什么不能只拦住一个涉嫌被盗资金的钱包?这个问题听起来像反问,实际上混淆了两种完全不同的权力。THORChain今天的新回应,值得看的正是这个边界。
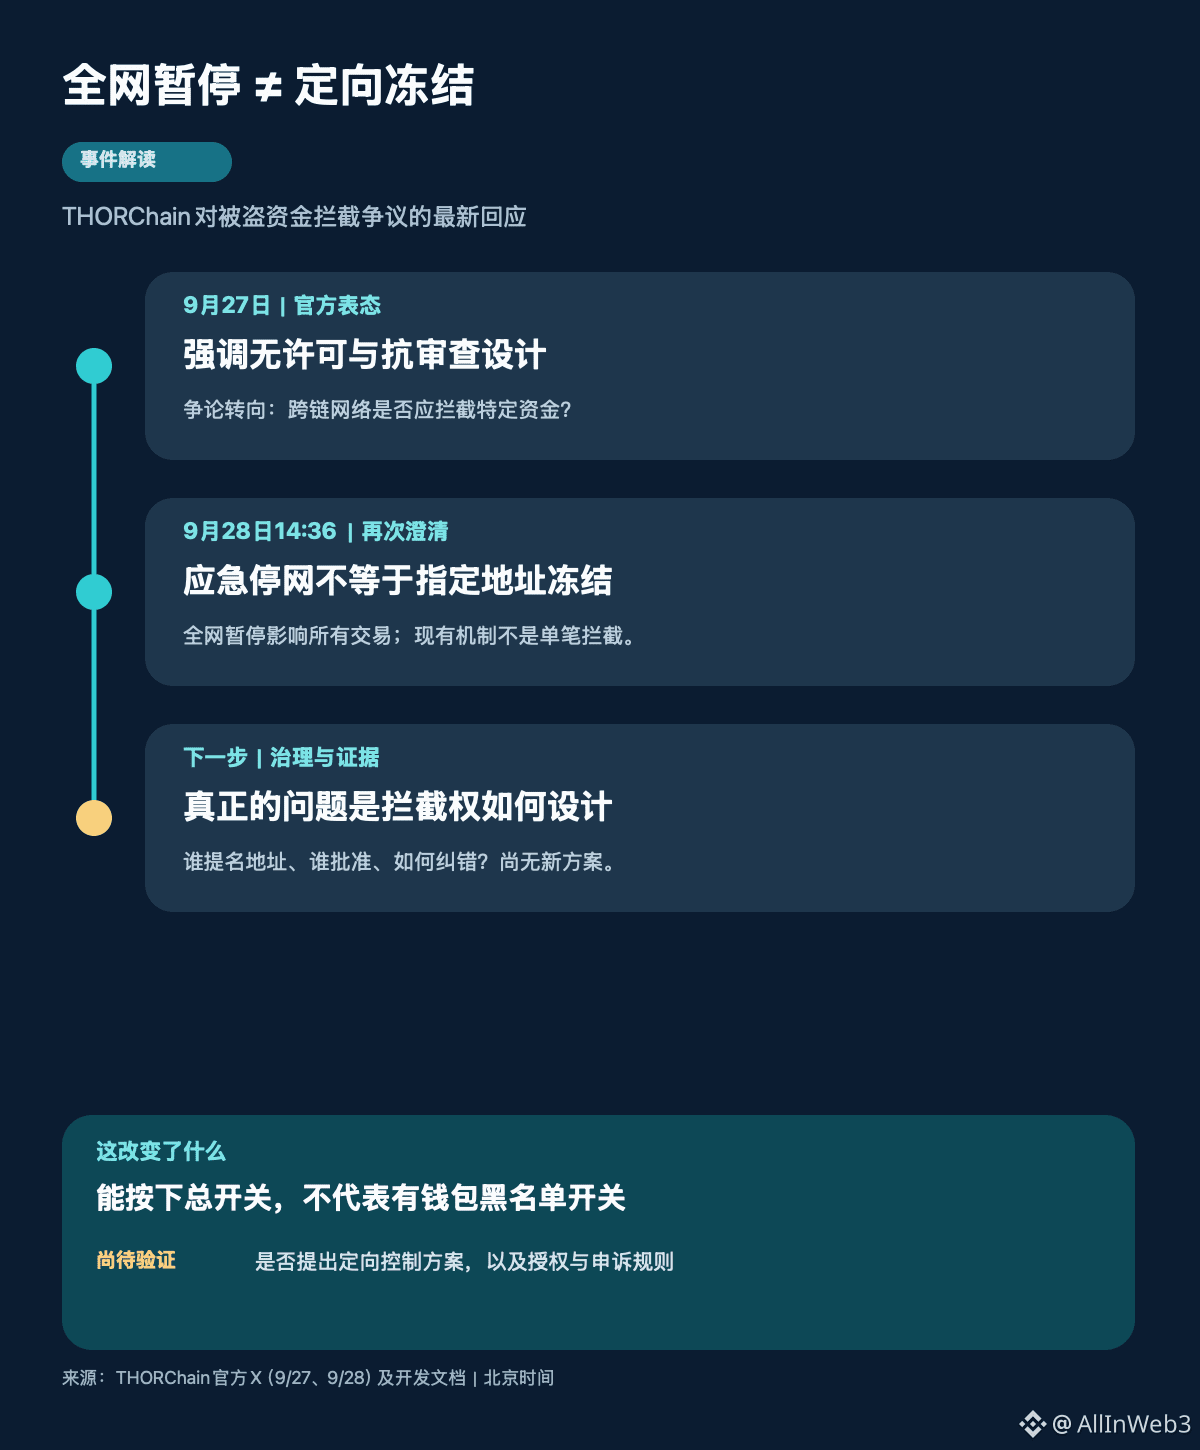
先把时间线摆正。9月27日,THORChain官方强调网络的无许可和抗审查设计。9月28日14:36(北京时间),它进一步解释:紧急停网是保护协议的安全机制,不等于选择性冻结某个地址或某一笔兑换。官方举出今年5月流动性池遭攻击的旧例,称当时虽有应急暂停,却没有把攻击者地址列入黑名单。这里说的是历史事件,不能误读为今天因Bitget事件再次停网。
这也能在技术文档里找到对应:节点可以通过应急参数暂停整个网络的交易,或暂停某条链相关的兑换。它们都是扩大影响面的总开关;“只让指定钱包无法兑换”则需要另一套地址识别、规则执行和治理流程。能做前者,逻辑上并不自动证明已经有后者。反过来,现有设计不提供这种定向拦截,也不等于未来永远不能经治理改变规则。
我的判断是,这场争论的焦点应从“有没有能力按下暂停键”,转到“该不该赋予节点定向拦截权”。前者可以在协议整体遇险时争取排查时间,但让所有正常用户一起停摆;后者看似更精准,却必须回答谁提交名单、证据达到什么门槛、误判如何纠正,以及不同节点意见不一致时怎么办。没有这些程序,精准拦截也可能变成难以审计的任意拦截。
目前THORChain的这次说明没有给出针对Bitget被盗资产的定向拦截方案,也没有证明具体有多少资金经由该网络流转,不能把社交媒体的链上追踪估算直接写成官方确认金额。接下来我会看是否出现正式治理提案、可复核的地址证据和明确的申诉机制;若三者齐备且实际执行,这个“只能停网、不能定向处理”的现状判断就需要更新。
如果证据足够明确,你会支持节点获得限时拦截指定地址的权力吗?你认为批准门槛应该高到什么程度,才不会让正常用户的资金也暴露在误判之下?