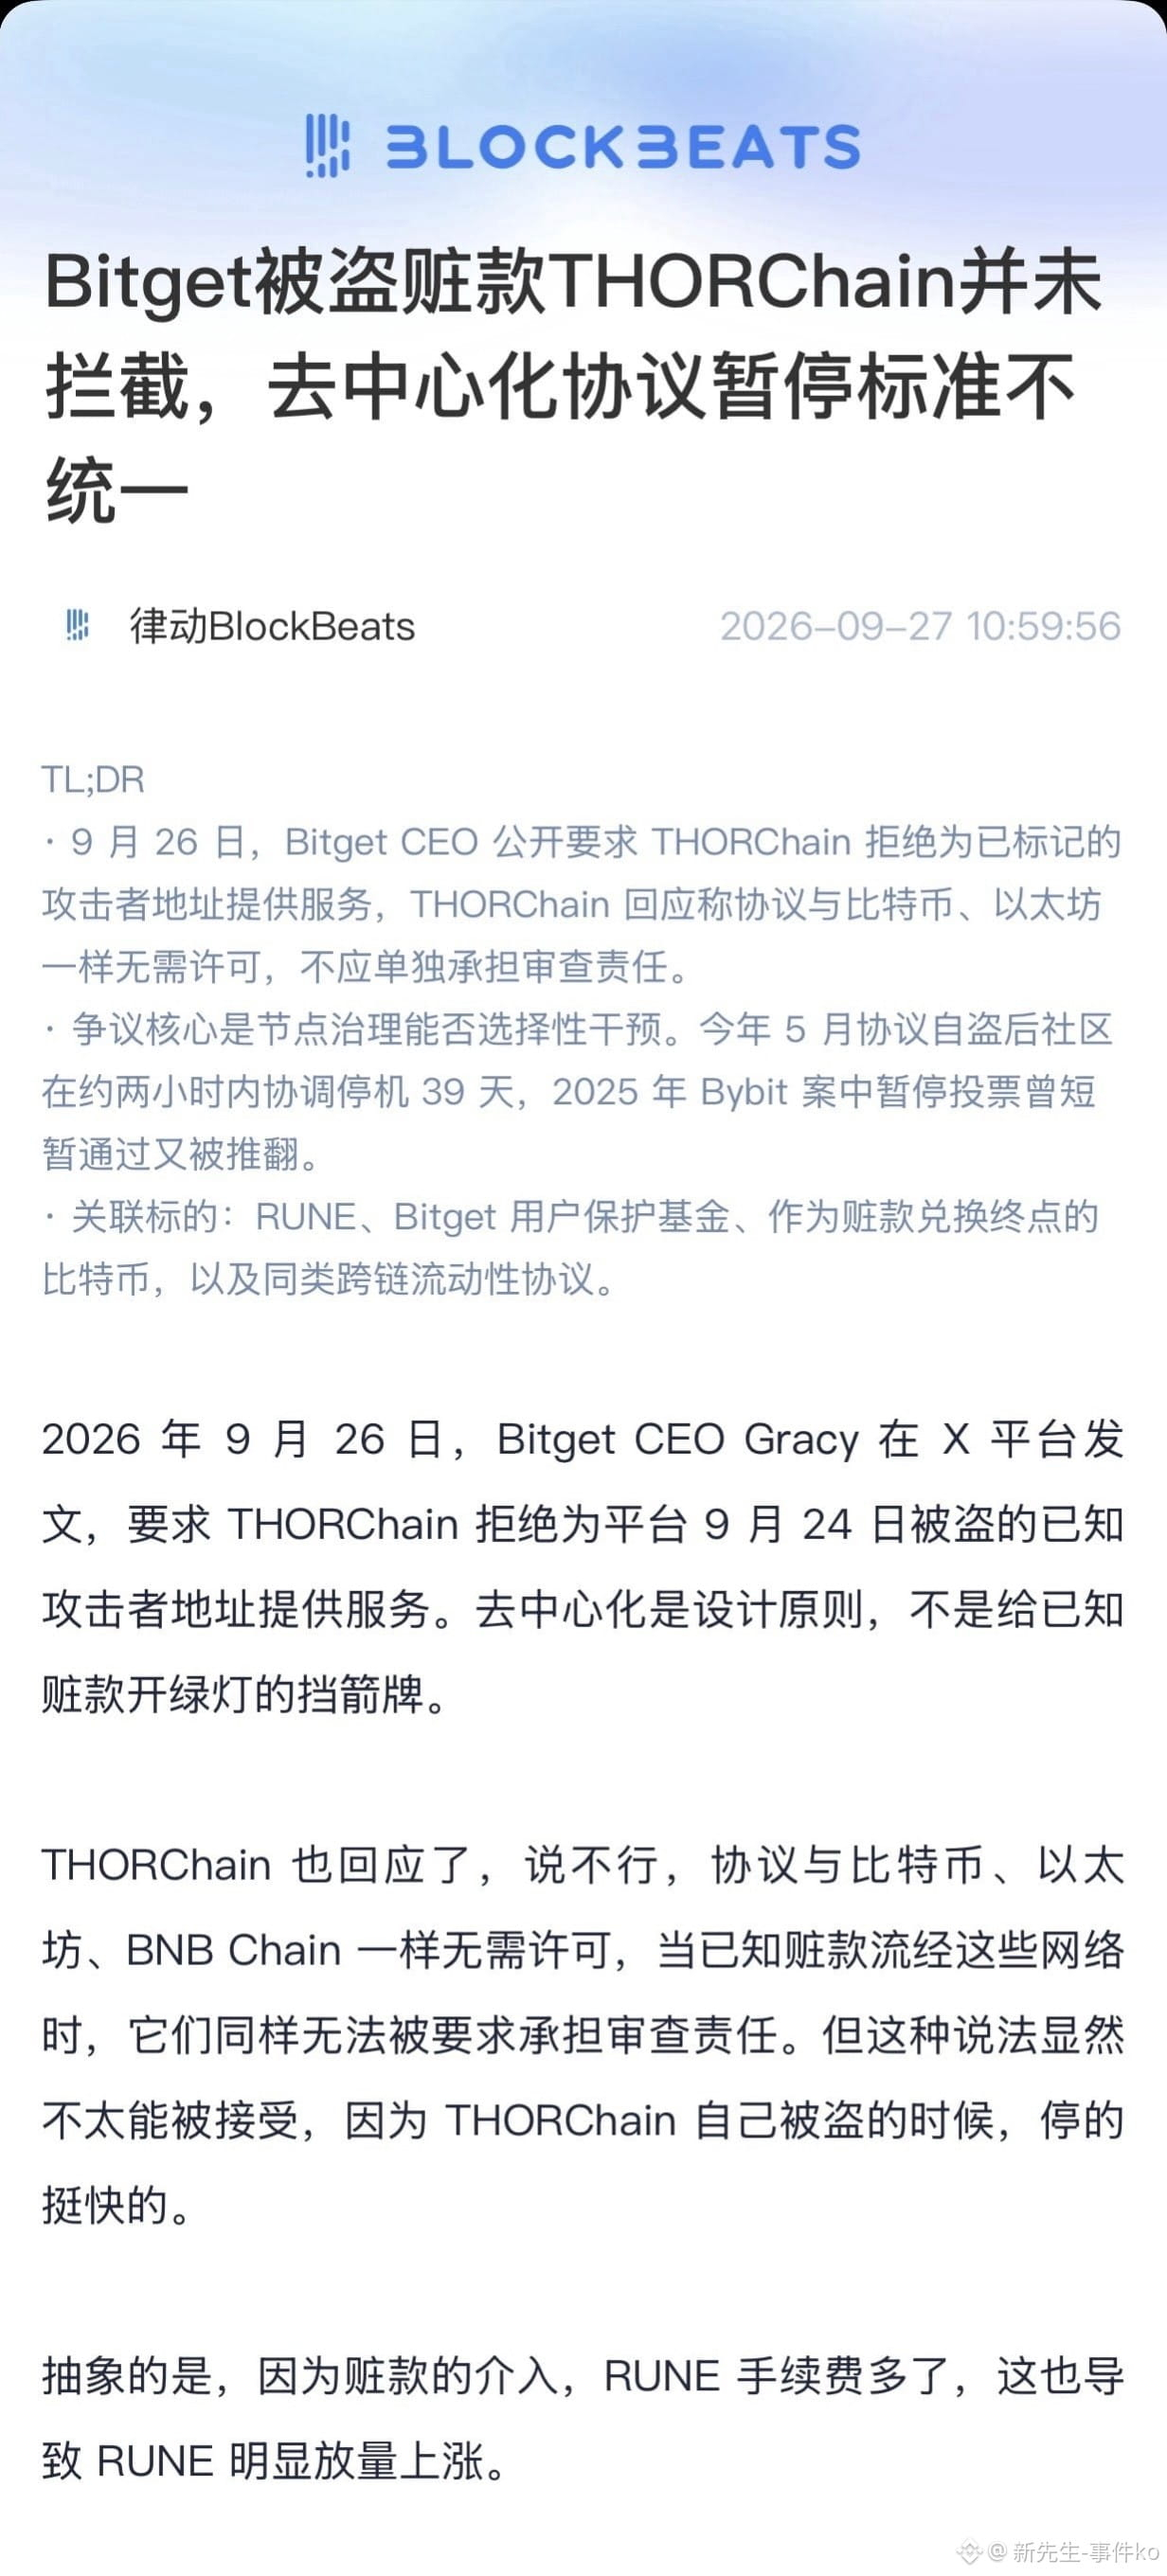
#Bitget ハッカーはすでに約8300万ドル相当の盗まれた$XRP $ETH $BTC の移転を始めた
でも、眠れなくなるのはその数字ではなく、まだ7500万ドル分のXRPがハッカーのウォレットに残っていて、誰も動かせないということだ。では、なぜ動かせないのか? それはXRPが「ネイティブ資産」だからだ。
核心はここにある:XRPはネイティブ資産であるため、RippleはUSDCを凍結するように直接凍結することができない。これが今回の事件で最も注目すべき教訓だ。
みなさん、何を言っているのか分かりにくいですか?
分かりやすく言うと、USDTが盗まれたらTetherはワンクリックで凍結できる。USDCが盗まれたらCircleはアドレスをブラックリストに入れられる。今回ハッカーが持っていたステーブルコインは合計でもたった32万Uで、$はすでに凍結された。でもXRPは違う。Rippleにはその権限がない。XRP Ledgerのルールには、そもそも「ネイティブ資産を凍結する」ボタンなんて存在しない。
ハッカーは悠々とコインをどの取引所へでも送って、$BTC に替え、$ETH に替え、何にでも替えられる。
その過程を誰も止められない~事件発生後の初日、Richard Tengは自ら投稿し、バイナンスのセキュリティチームが事件初日からBitgetと情報を共有し、資金を追跡していると明かした。CZも公に支援の意思を示した。今回、取引所同士は互いを笑いものにするのではなく、連携した。
理由はとても単純だ。攻撃者が複数の取引所をまたいで資金を移すため、1社だけがアドレスを凍結しても効果は限定的だ。今日はBitgetを笑っていても、明日はハッカーがあなたのところに来るかもしれない。でも、バイナンスにできるのはたった一つだけ。ハッカーがXRPをバイナンスに送ってきたら、その口座を凍結して出金できなくすることだ。ただしハッカーのウォレットには、バイナンスは手を出せないし、Rippleにも触れない~
私の考えでは、この事件で一番価値のある教訓は、「Bitgetが潰れるかどうか」でも「ハッカーが北朝鮮かどうか」でもない。むしろ、「ネイティブ資産」と「発行体トークン」では、トラブル後の扱いが天と地ほど違うということだ。あなたが持っている「分散化」の裏側は、「救済なし」でもある。
これはXRPが悪いと言っているのではない。私が言いたいのは、資産を選ぶときにははっきり理解しておくべきだということだ。あるコインは何か起きても誰かが救済してくれるが、あるコインは何か起きたらハッカーの気分次第でしかない。バイナンスがBitgetの資金回収を手伝ったのは称賛に値する👍🏻 だが、バイナンスがXRP保有者を助けられないことこそ、今回の事件で最も覚えておくべき点だ。
~みなさん、ほかに意見があればコメント欄でぜひ~
#Bitget黑客转移8300万美元被盗XRP