#GIWA #跨链安全 仮チェーン事件で最も起きやすいのは、たった一つの数字に惑わされることです。DYORSWAPは「200 ETH超を補償した」と主張しているため、誰もが「損失はもうすぐ埋め合わせられるのか?」と疑いたくなるでしょう。私としては、いま重要なのは“見栄えの良い補償率”を先に計算することではなく、どの資産がどの被害者グループに属するのか、そして各補償が本当に入金されたのかを明らかにすることだと思います。
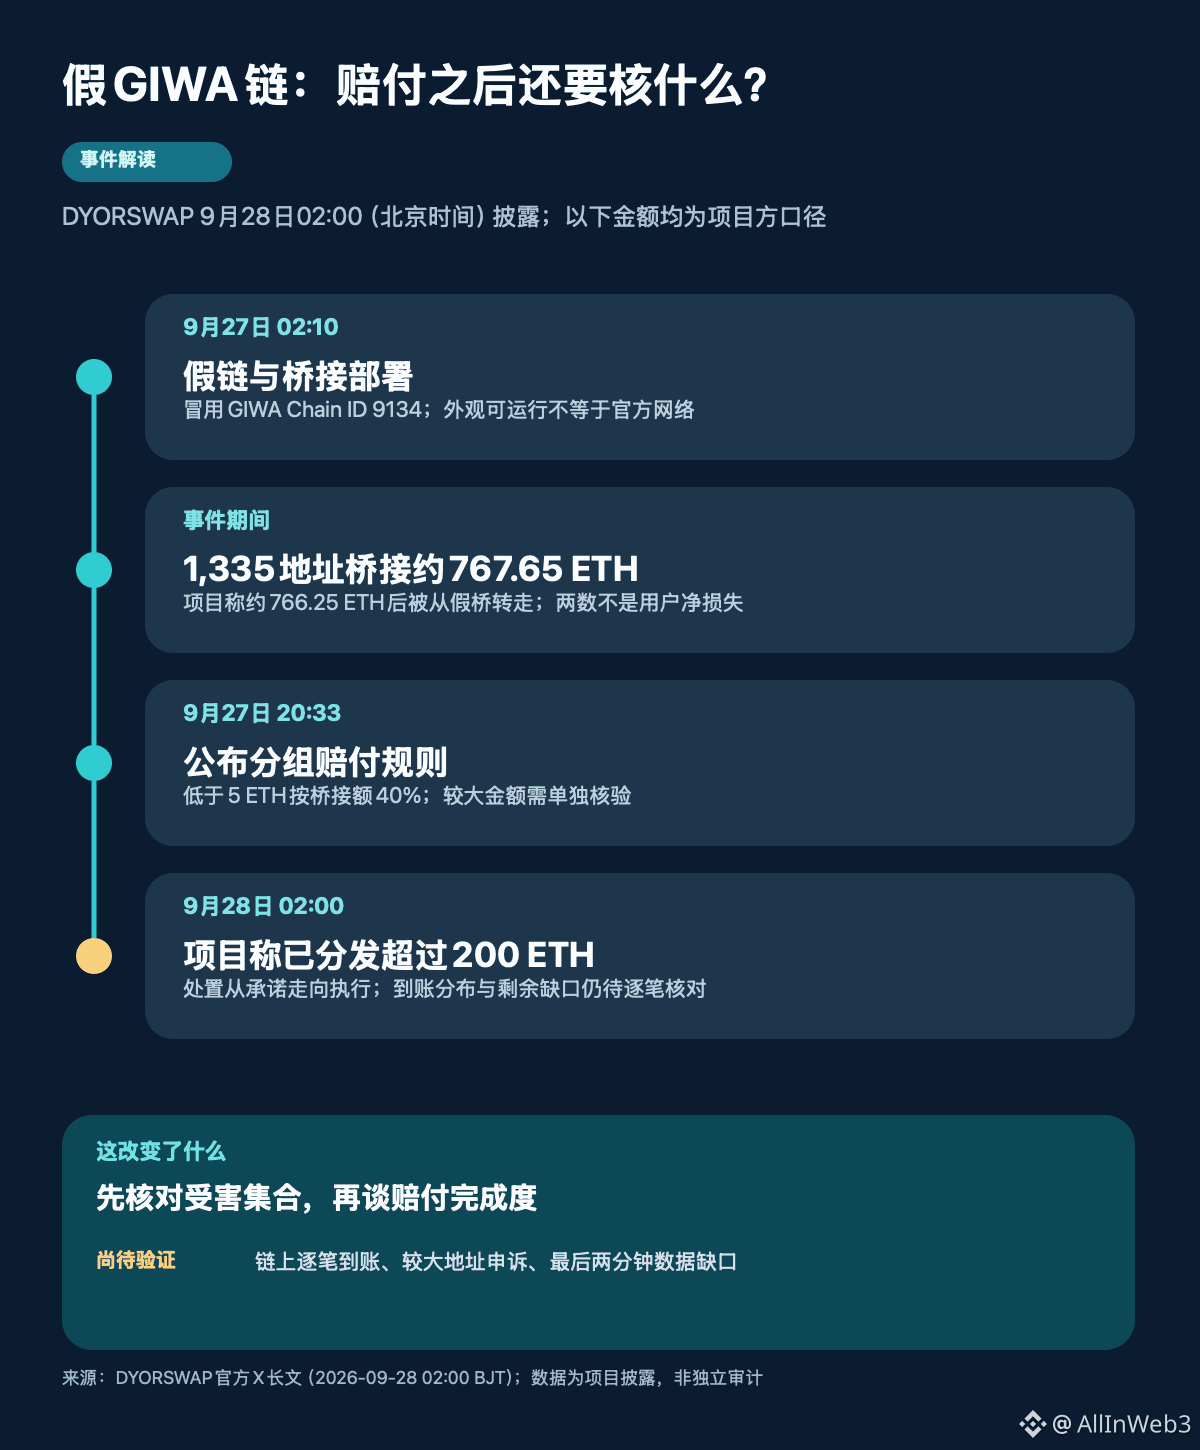
タイムラインが、この2つの問題を混ぜてはいけない理由です。プロジェクト側の新しい開示によると、GIWA Chain ID 9134を悪用したネットワークとブリッジは、9月27日北京時間02:10にデプロイされたとのこと。このネットワークは稼働し、取引のバッチをイーサリアムに書き込めます。ユーザーはその上で取引もできました。単に偽のWebページが表示されるだけではありません。約1,335のアドレスがブリッジへ約767.65 ETHを入金し、プロジェクトによればそのうち約766.25 ETHは後に転送されました。これらはブリッジ全体の数量ベースであって、被害者ごとに検証した“純損失”とは一致しません。
それ以前の情報は「補償する」と補償ルールのみで止まっていました。5 ETH未満の影響を受けたブリッジング先アドレスは、ブリッジング額の40%で処理され、より大きい金額は個別に検証するといった内容です。今日の長文は対処を一段進めるものです。DYORSWAPは、ユーザーへ200 ETH超を配布したとし、オンチェーンで確認できる補償の入口も示しています。ただし、「プロジェクトが配布したと主張している」ことと、「各被害者の実際の不足額が確認されている」ことは別問題です。さらに、200を766.25で割っても、それをそのまま“総合的な補償率”と呼べるとは限りません。分子と分母で対象も計算の切り口も一致しない可能性があります。
より注目すべきなのは、チームが「偽チェーン以前に公開された取引バッチ」を利用して、ブリッジ、売買、資金プールの状態を再構築した一方で、停止する直前の約2分間の取引はオンチェーンに記録されず、データの欠落が残ったと述べている点です。私の見立てでは、次の段階で重要なのは、偽チェーンがどれだけ巧妙だったかを繰り返し議論することではなく、補償リストを外部が“逐一”照合できるかどうかです。被害アドレスの集合、除外理由、より大きい額の申請の結果、そして入金された取引が、同じ一式の“検証可能な帳簿”としてまとまるかどうかが焦点になります。
ここにも境界線があります。現時点でプロジェクト側が示している1335、767.65、766.25、そして「200 ETH超を補償済み」は、まずはその“開示の切り口”として扱うべきです。ウォレットの行動から手がかりを出すことはできますが、最初の入金や大口のブリッジングだけで、そのアドレスを攻撃者だと断定してはいけません。もし今後公開される逐一の取引が、完全な被害者リストと対応づけられるなら、実行の進捗に対する見方を高めます。一方で、リストが長期間照合できないままなら、補償総額がさらに増えても「公平に完了した」とは証明しにくいでしょう。
もしあなたが被害を受けたユーザーなら、匿名化された“被害者ごとの計算方法”を先に公開してほしいですか?それとも、先に入金を加速することの方が重要だと思いますか。特に最後の2分間でデータが欠落している状況では、あなたはどのような補完(証明)基準を受け入れますか?
タイムラインが、この2つの問題を混ぜてはいけない理由です。プロジェクト側の新しい開示によると、GIWA Chain ID 9134を悪用したネットワークとブリッジは、9月27日北京時間02:10にデプロイされたとのこと。このネットワークは稼働し、取引のバッチをイーサリアムに書き込めます。ユーザーはその上で取引もできました。単に偽のWebページが表示されるだけではありません。約1,335のアドレスがブリッジへ約767.65 ETHを入金し、プロジェクトによればそのうち約766.25 ETHは後に転送されました。これらはブリッジ全体の数量ベースであって、被害者ごとに検証した“純損失”とは一致しません。
それ以前の情報は「補償する」と補償ルールのみで止まっていました。5 ETH未満の影響を受けたブリッジング先アドレスは、ブリッジング額の40%で処理され、より大きい金額は個別に検証するといった内容です。今日の長文は対処を一段進めるものです。DYORSWAPは、ユーザーへ200 ETH超を配布したとし、オンチェーンで確認できる補償の入口も示しています。ただし、「プロジェクトが配布したと主張している」ことと、「各被害者の実際の不足額が確認されている」ことは別問題です。さらに、200を766.25で割っても、それをそのまま“総合的な補償率”と呼べるとは限りません。分子と分母で対象も計算の切り口も一致しない可能性があります。
より注目すべきなのは、チームが「偽チェーン以前に公開された取引バッチ」を利用して、ブリッジ、売買、資金プールの状態を再構築した一方で、停止する直前の約2分間の取引はオンチェーンに記録されず、データの欠落が残ったと述べている点です。私の見立てでは、次の段階で重要なのは、偽チェーンがどれだけ巧妙だったかを繰り返し議論することではなく、補償リストを外部が“逐一”照合できるかどうかです。被害アドレスの集合、除外理由、より大きい額の申請の結果、そして入金された取引が、同じ一式の“検証可能な帳簿”としてまとまるかどうかが焦点になります。
ここにも境界線があります。現時点でプロジェクト側が示している1335、767.65、766.25、そして「200 ETH超を補償済み」は、まずはその“開示の切り口”として扱うべきです。ウォレットの行動から手がかりを出すことはできますが、最初の入金や大口のブリッジングだけで、そのアドレスを攻撃者だと断定してはいけません。もし今後公開される逐一の取引が、完全な被害者リストと対応づけられるなら、実行の進捗に対する見方を高めます。一方で、リストが長期間照合できないままなら、補償総額がさらに増えても「公平に完了した」とは証明しにくいでしょう。
もしあなたが被害を受けたユーザーなら、匿名化された“被害者ごとの計算方法”を先に公開してほしいですか?それとも、先に入金を加速することの方が重要だと思いますか。特に最後の2分間でデータが欠落している状況では、あなたはどのような補完(証明)基準を受け入れますか?