#GIWA #链上安全 一条チェーンのIDが合っていれば、資産は安全に跨げるのでしょうか?今日のGIWA騒動が示した、まぶしすぎる反例があります。最も危険な環節は、ウォレットが警告をポップアップしたときではなく、ユーザーとアプリが自分たちはすでにネットワークの身元を検証済みだと思い込んでいるときかもしれません。
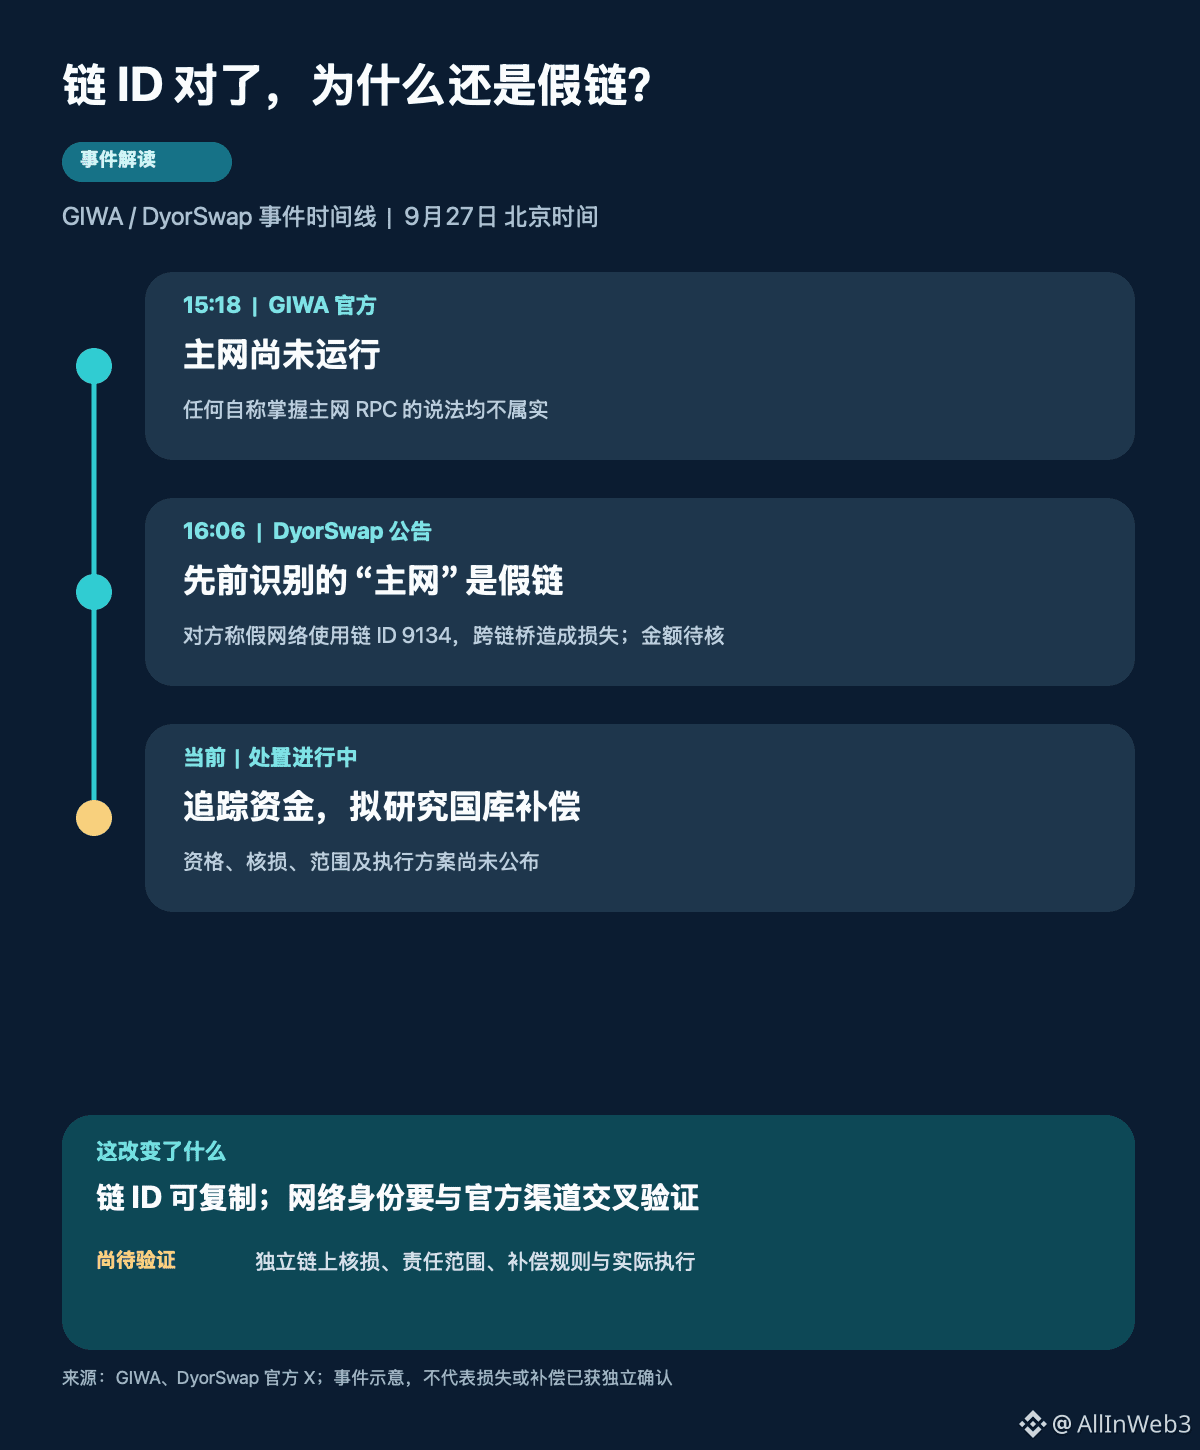
まず時系列を正しましょう。北京時間9月27日15:18、GIWA公式は、メインネットは現在稼働していないと明確に表明しました。GIWAのメインネットRPCを掌握していると主張する投稿は事実ではありません。また、インタラクションするコントラクトを確認するよう注意喚起しています。16:06、DyorSwapはセキュリティインシデントの告知を出しました。以前それが検出したいわゆる「GIWAメインネット」は、実際には詐欺師が構築した偽チェーンだったとのことです。告知によると、偽ネットワークはチェーンID 9134を使っており、初期検証では信頼できそうに見えたとされています。さらに、関連するクロスチェーンブリッジを通じて重大な損失が出たとしています。損失の内容はDyorSwapの発表に基づくもので、具体的な金額、アドレス、責任の所在や連鎖は、独立した検証がまだ必要です。
この件で本当に警戒すべきなのは、数字が合っているかどうかではありません。チェーンIDは、ウォレットがどの番号のネットワークと通信しているかを示すだけで、RPCがプロジェクト公式のものだと証明することはできません。また、ブリッジのコントラクト、フロントエンド、資金の行き先を保証するものでもありません。詐欺師は、見た目上正しい設定をそのまま複製し、「メインネットは稼働済み」という物語でユーザーにクロスチェーンを急がせることも十分可能です。GIWA公式ドキュメントとして現在公開されているのはSepoliaテストネットで、メインのWebページはいまだ開発中と注記されています。テストネットが使えること、そしてメインネットで実資産を安全に受け取れることは、別の話です。
私の見立てでは、今回露呈したのは「検証責任」が単一点のチェックに圧縮されてしまっていることです。すなわち、プロジェクト側の公式ステータス、アプリの提供するネットワーク、クロスチェーンブリッジのコントラクト、ウォレットの確認画面――これらが相互に独立して一致していないのに、チェーンIDだけで通過(放出)されると、検証は形式に過ぎなくなります。DyorSwapは資金を追跡し証拠を保全するためにセキュリティチームと連絡し、国庫補償の活用を含めて調査する準備もすると述べています。これは対処計画であって、補償資格・金額・時期がすでに確定したことではありません。
次に見るべきで、誰が先に謝罪するかではないのは、検証可能なアドレスと取引、被害範囲、補償ルール、そして実際の執行です。オンチェーン追跡で、影響を受けた経路が告知に記載された内容と一致しないことが判明すれば、私は事件の仕組みに関する判断を修正します。検証可能な完全な手順が公開された場合も、その後のリスク管理に対する評価が変わります。あなたは、クロスチェーン製品が新しいネットワークをリリースする前に、絶対に省けないのは公式ネットワークの出所の検証だと思いますか?それとも、ブリッジのコントラクトと資金経路の独立した審査ですか?
まず時系列を正しましょう。北京時間9月27日15:18、GIWA公式は、メインネットは現在稼働していないと明確に表明しました。GIWAのメインネットRPCを掌握していると主張する投稿は事実ではありません。また、インタラクションするコントラクトを確認するよう注意喚起しています。16:06、DyorSwapはセキュリティインシデントの告知を出しました。以前それが検出したいわゆる「GIWAメインネット」は、実際には詐欺師が構築した偽チェーンだったとのことです。告知によると、偽ネットワークはチェーンID 9134を使っており、初期検証では信頼できそうに見えたとされています。さらに、関連するクロスチェーンブリッジを通じて重大な損失が出たとしています。損失の内容はDyorSwapの発表に基づくもので、具体的な金額、アドレス、責任の所在や連鎖は、独立した検証がまだ必要です。
この件で本当に警戒すべきなのは、数字が合っているかどうかではありません。チェーンIDは、ウォレットがどの番号のネットワークと通信しているかを示すだけで、RPCがプロジェクト公式のものだと証明することはできません。また、ブリッジのコントラクト、フロントエンド、資金の行き先を保証するものでもありません。詐欺師は、見た目上正しい設定をそのまま複製し、「メインネットは稼働済み」という物語でユーザーにクロスチェーンを急がせることも十分可能です。GIWA公式ドキュメントとして現在公開されているのはSepoliaテストネットで、メインのWebページはいまだ開発中と注記されています。テストネットが使えること、そしてメインネットで実資産を安全に受け取れることは、別の話です。
私の見立てでは、今回露呈したのは「検証責任」が単一点のチェックに圧縮されてしまっていることです。すなわち、プロジェクト側の公式ステータス、アプリの提供するネットワーク、クロスチェーンブリッジのコントラクト、ウォレットの確認画面――これらが相互に独立して一致していないのに、チェーンIDだけで通過(放出)されると、検証は形式に過ぎなくなります。DyorSwapは資金を追跡し証拠を保全するためにセキュリティチームと連絡し、国庫補償の活用を含めて調査する準備もすると述べています。これは対処計画であって、補償資格・金額・時期がすでに確定したことではありません。
次に見るべきで、誰が先に謝罪するかではないのは、検証可能なアドレスと取引、被害範囲、補償ルール、そして実際の執行です。オンチェーン追跡で、影響を受けた経路が告知に記載された内容と一致しないことが判明すれば、私は事件の仕組みに関する判断を修正します。検証可能な完全な手順が公開された場合も、その後のリスク管理に対する評価が変わります。あなたは、クロスチェーン製品が新しいネットワークをリリースする前に、絶対に省けないのは公式ネットワークの出所の検証だと思いますか?それとも、ブリッジのコントラクトと資金経路の独立した審査ですか?