朝鮮のハッカーは本当に毒瘤で、何でもやり方を考えつく。
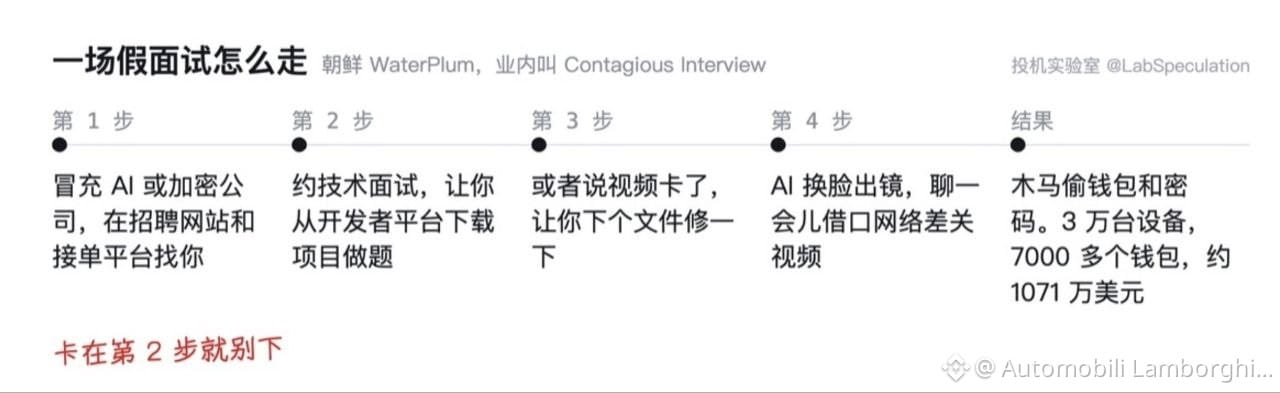
彼らは取引所のお金を盗むだけでなく、個人投資家のことも放っておかない。最近では朝鮮のハッカーが、AIや暗号資産企業の面接官になりすまし、特にWebデザイナー、エンジニア、そしてWeb3に関わる人を狙っている。
手口も難しくない。
技術面接を1件ほど組んで、開発者向けプラットフォームからプロジェクトをダウンロードして問題を解かせる。あるいは動画が止まったのでファイルをダウンロードして直してほしい、という。ファイルの中にはトロイの木馬が仕込まれていて、狙われるのはウォレットとパスワードだ。
面接官はさらにAIで顔を替えて、少し話すと「ネットが悪い」といった口実で動画を切る。
米・日・独・豪の7つの機関がこの数日で共同警告している。この偽の面接で、少なくとも3万台の端末が感染した。7000あまりのウォレットから資金や認証情報を盗み、約1071万ドルが平壌に流れたという。
面接で何かをダウンロードして実行させるようなものは、ウォレットが入っているPCの上で実行するな。。
#Circle与Tether冻结Bitget黑客钱包
$BTC $ETH $SOL