#circletetherfreezebitgethackerwallet
🔒 オンチェーン防御:ステーブルコイン発行者が、Bitgetの最近の不正侵害を受けて盗難資金を凍結
🚨 何が起きた?
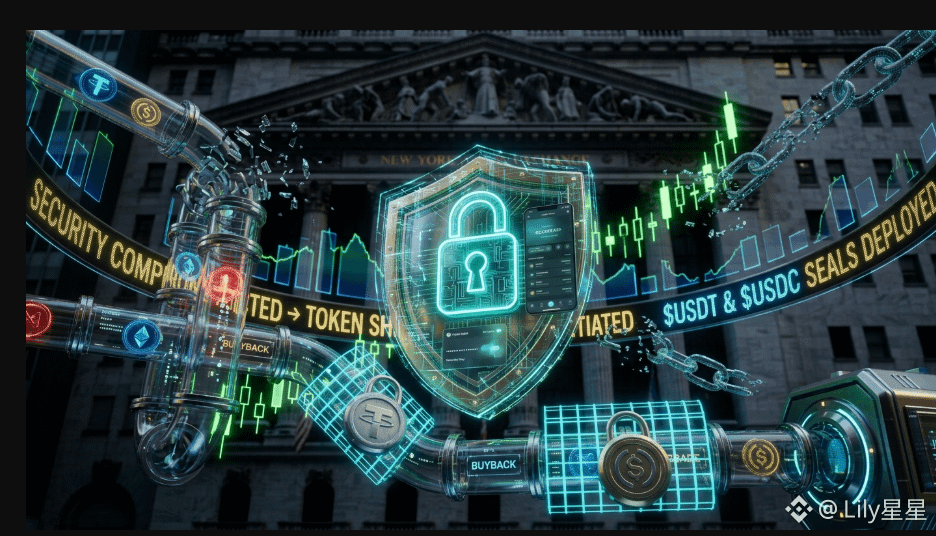
世界的な暗号資産取引所Bitgetで、推定3億5100万〜3億8700万ドル相当の盗難資産が発生する大規模なセキュリティ侵害を受けて、主要ステーブルコイン発行者のCircleとTetherが、関連するハッカーのアドレスをすぐにブラックリスト化しました。
主要な標的ウォレットは、Etherscan上で「Bitget Exploiter 8」としてラベル付けされており、約318,000ドル相当のUSDCとUSDTの動きを止めるためにブラックリスト化されました。
🔑 要点&インシデント詳細
業界の連携対応:CircleとTetherが迅速な共同凍結を実行。Circleはイーサリアム上でハッカーのアドレスをブラックリスト化し、Tetherはその直後にウォレットを禁止して、ドル連動型資産を封じ込めました。
攻撃手法の特定:BitgetのCEO Gracy Chenは、攻撃者がバックエンドのインフラ・システムを侵害し、取引データを偽装したことを確認しました。これは、秘密鍵の漏えい、または取引所のコールドストレージの侵害ではありませんでした。
ユーザー保護ファンドが損失をカバー:Bitgetは、ユーザー保護ファンド(5億500万ドル相当以上)が、盗まれた資産をすべて完全に補填するとユーザーに保証しました。資金引き出しの一時停止は、厳密にセキュリティ上の予防措置として実施されたものです。
中央集権的凍結の限界:ステーブルコイン発行者はEVMチェーン上でUSDTとUSDCを凍結できますが、ハッカーは盗難資金の大半をすぐに「凍結不能」な資産(イーサなど)へ交換し、中央集権型Web3セキュリティ介入の強みと限界の両方を浮き彫りにしました。
💡 トレーダーにとって重要な理由
分散化と検閲耐性:ステーブルコインの迅速な凍結は、大手発行者がエコシステムをどう守っているかを示していますが、ペッグされたステーブルコインはスマートコントラクトのレベルで制御され得るという注意点も改めて示しています。
マネーロンダリングのボトルネック:悪意のあるウォレットをブラックリスト化することで、クロスチェーン・ブリッジのルートが制限され、ハッカーは追跡され、流動性の低い、セキュリティアナリストが監視する経路に追い込まれます。
ステーブルコイン発行者が資金凍結の権限を持つことについて、あなたはどう感じますか?下にあなたの考えをコメントしてください!👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity
🔒 オンチェーン防御:ステーブルコイン発行者が、Bitgetの最近の不正侵害を受けて盗難資金を凍結
🚨 何が起きた?
世界的な暗号資産取引所Bitgetで、推定3億5100万〜3億8700万ドル相当の盗難資産が発生する大規模なセキュリティ侵害を受けて、主要ステーブルコイン発行者のCircleとTetherが、関連するハッカーのアドレスをすぐにブラックリスト化しました。
主要な標的ウォレットは、Etherscan上で「Bitget Exploiter 8」としてラベル付けされており、約318,000ドル相当のUSDCとUSDTの動きを止めるためにブラックリスト化されました。
🔑 要点&インシデント詳細
業界の連携対応:CircleとTetherが迅速な共同凍結を実行。Circleはイーサリアム上でハッカーのアドレスをブラックリスト化し、Tetherはその直後にウォレットを禁止して、ドル連動型資産を封じ込めました。
攻撃手法の特定:BitgetのCEO Gracy Chenは、攻撃者がバックエンドのインフラ・システムを侵害し、取引データを偽装したことを確認しました。これは、秘密鍵の漏えい、または取引所のコールドストレージの侵害ではありませんでした。
ユーザー保護ファンドが損失をカバー:Bitgetは、ユーザー保護ファンド(5億500万ドル相当以上)が、盗まれた資産をすべて完全に補填するとユーザーに保証しました。資金引き出しの一時停止は、厳密にセキュリティ上の予防措置として実施されたものです。
中央集権的凍結の限界:ステーブルコイン発行者はEVMチェーン上でUSDTとUSDCを凍結できますが、ハッカーは盗難資金の大半をすぐに「凍結不能」な資産(イーサなど)へ交換し、中央集権型Web3セキュリティ介入の強みと限界の両方を浮き彫りにしました。
💡 トレーダーにとって重要な理由
分散化と検閲耐性:ステーブルコインの迅速な凍結は、大手発行者がエコシステムをどう守っているかを示していますが、ペッグされたステーブルコインはスマートコントラクトのレベルで制御され得るという注意点も改めて示しています。
マネーロンダリングのボトルネック:悪意のあるウォレットをブラックリスト化することで、クロスチェーン・ブリッジのルートが制限され、ハッカーは追跡され、流動性の低い、セキュリティアナリストが監視する経路に追い込まれます。
ステーブルコイン発行者が資金凍結の権限を持つことについて、あなたはどう感じますか?下にあなたの考えをコメントしてください!👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity