投稿
--

燕寶Melissa
·
--
弱気相場🚨 3.5億ドルが盗まれた!Bitgetで重大なセキュリティ事故
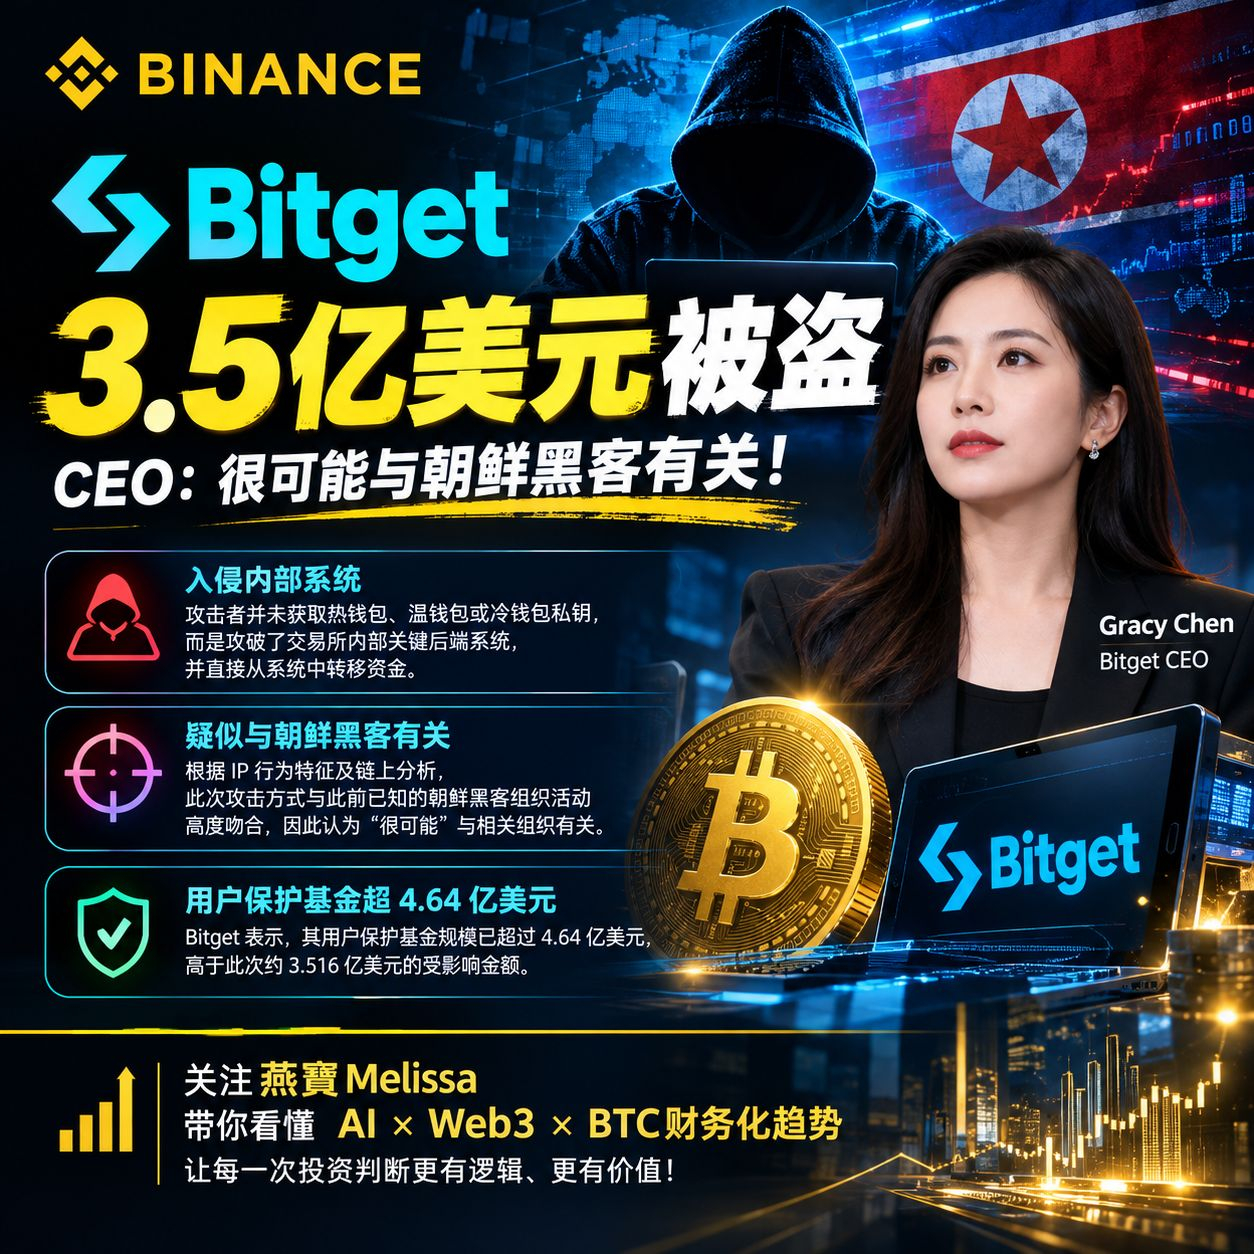
9月24日、Bitgetは複数のホットウォレットで不正な資金の送金が発生していることを検知し、公式に影響を受けた資産は約3億5160万ドルであると確認しました。
より注目すべき点は:
🔴 秘密鍵は盗まれていない?
BitgetのCEOであるGracy Chen氏によると、攻撃者はホット、ウォーム、コールドのいずれのウォレットの秘密鍵も入手しておらず、取引所の内部の重要なバックエンドシステムを侵入し、取引データを偽造して認可プロセスをトリガーすることで資金移転を完了させたとのことです。
🔴 朝鮮のハッカー組織との関係が疑われる?
Gracy Chen氏は、現時点で把握しているIPの行動特性およびオンチェーン分析によれば、今回の攻撃手法は、これまでに知られている朝鮮のハッカー組織の活動と非常に一致しているため、「可能性が高い」と考えられると述べています。この帰属は現在調査中の判断であり、最終的な司法認定ではありません。
🔴 ユーザーの資産はどうなる?
Bitgetは、ユーザー保護基金が現在4億6400万ドル以上あり、今回の影響額である約3億5160万ドルを上回っているとしています。また、取引と入金は稼働を継続し、出金は安全審査のため一時的に停止しています。
今回の出来事で業界が本当に考えるべきことは、
「秘密鍵が漏れているかどうか」ではなく、おそらく次の点です:
攻撃者が秘密鍵を入手する必要がなくても、取引所のバックエンドを突破して認可プロセスを発動できるなら、中央集権型取引所のセキュリティ境界は一体どこにあるのか?
一般ユーザーにとって本当に注目すべきは、こちら👇
• 取引所のウォレット構成
• 秘密鍵とバックエンド権限が分離されているか
• リスク管理(風控)とマルチシグ機構
• ユーザー保護基金が実在し、透明で、補填可能か
• 重大なセキュリティ事故が発生した後、出金はいつ再開されるのか
3億5000万ドル規模の今回の事件は、もう一度私たちに思い出させます:
🔐 資産の安全=「秘密鍵の安全」だけではない
🏦 取引所の安全=「コールドウォレットの安全」だけではない
🧠 真の安全とは、権限、システム、プロセスからオンチェーン監視までの完全な体系である。
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
9月24日、Bitgetは複数のホットウォレットで不正な資金の送金が発生していることを検知し、公式に影響を受けた資産は約3億5160万ドルであると確認しました。
より注目すべき点は:
🔴 秘密鍵は盗まれていない?
BitgetのCEOであるGracy Chen氏によると、攻撃者はホット、ウォーム、コールドのいずれのウォレットの秘密鍵も入手しておらず、取引所の内部の重要なバックエンドシステムを侵入し、取引データを偽造して認可プロセスをトリガーすることで資金移転を完了させたとのことです。
🔴 朝鮮のハッカー組織との関係が疑われる?
Gracy Chen氏は、現時点で把握しているIPの行動特性およびオンチェーン分析によれば、今回の攻撃手法は、これまでに知られている朝鮮のハッカー組織の活動と非常に一致しているため、「可能性が高い」と考えられると述べています。この帰属は現在調査中の判断であり、最終的な司法認定ではありません。
🔴 ユーザーの資産はどうなる?
Bitgetは、ユーザー保護基金が現在4億6400万ドル以上あり、今回の影響額である約3億5160万ドルを上回っているとしています。また、取引と入金は稼働を継続し、出金は安全審査のため一時的に停止しています。
今回の出来事で業界が本当に考えるべきことは、
「秘密鍵が漏れているかどうか」ではなく、おそらく次の点です:
攻撃者が秘密鍵を入手する必要がなくても、取引所のバックエンドを突破して認可プロセスを発動できるなら、中央集権型取引所のセキュリティ境界は一体どこにあるのか?
一般ユーザーにとって本当に注目すべきは、こちら👇
• 取引所のウォレット構成
• 秘密鍵とバックエンド権限が分離されているか
• リスク管理(風控)とマルチシグ機構
• ユーザー保護基金が実在し、透明で、補填可能か
• 重大なセキュリティ事故が発生した後、出金はいつ再開されるのか
3億5000万ドル規模の今回の事件は、もう一度私たちに思い出させます:
🔐 資産の安全=「秘密鍵の安全」だけではない
🏦 取引所の安全=「コールドウォレットの安全」だけではない
🧠 真の安全とは、権限、システム、プロセスからオンチェーン監視までの完全な体系である。
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB