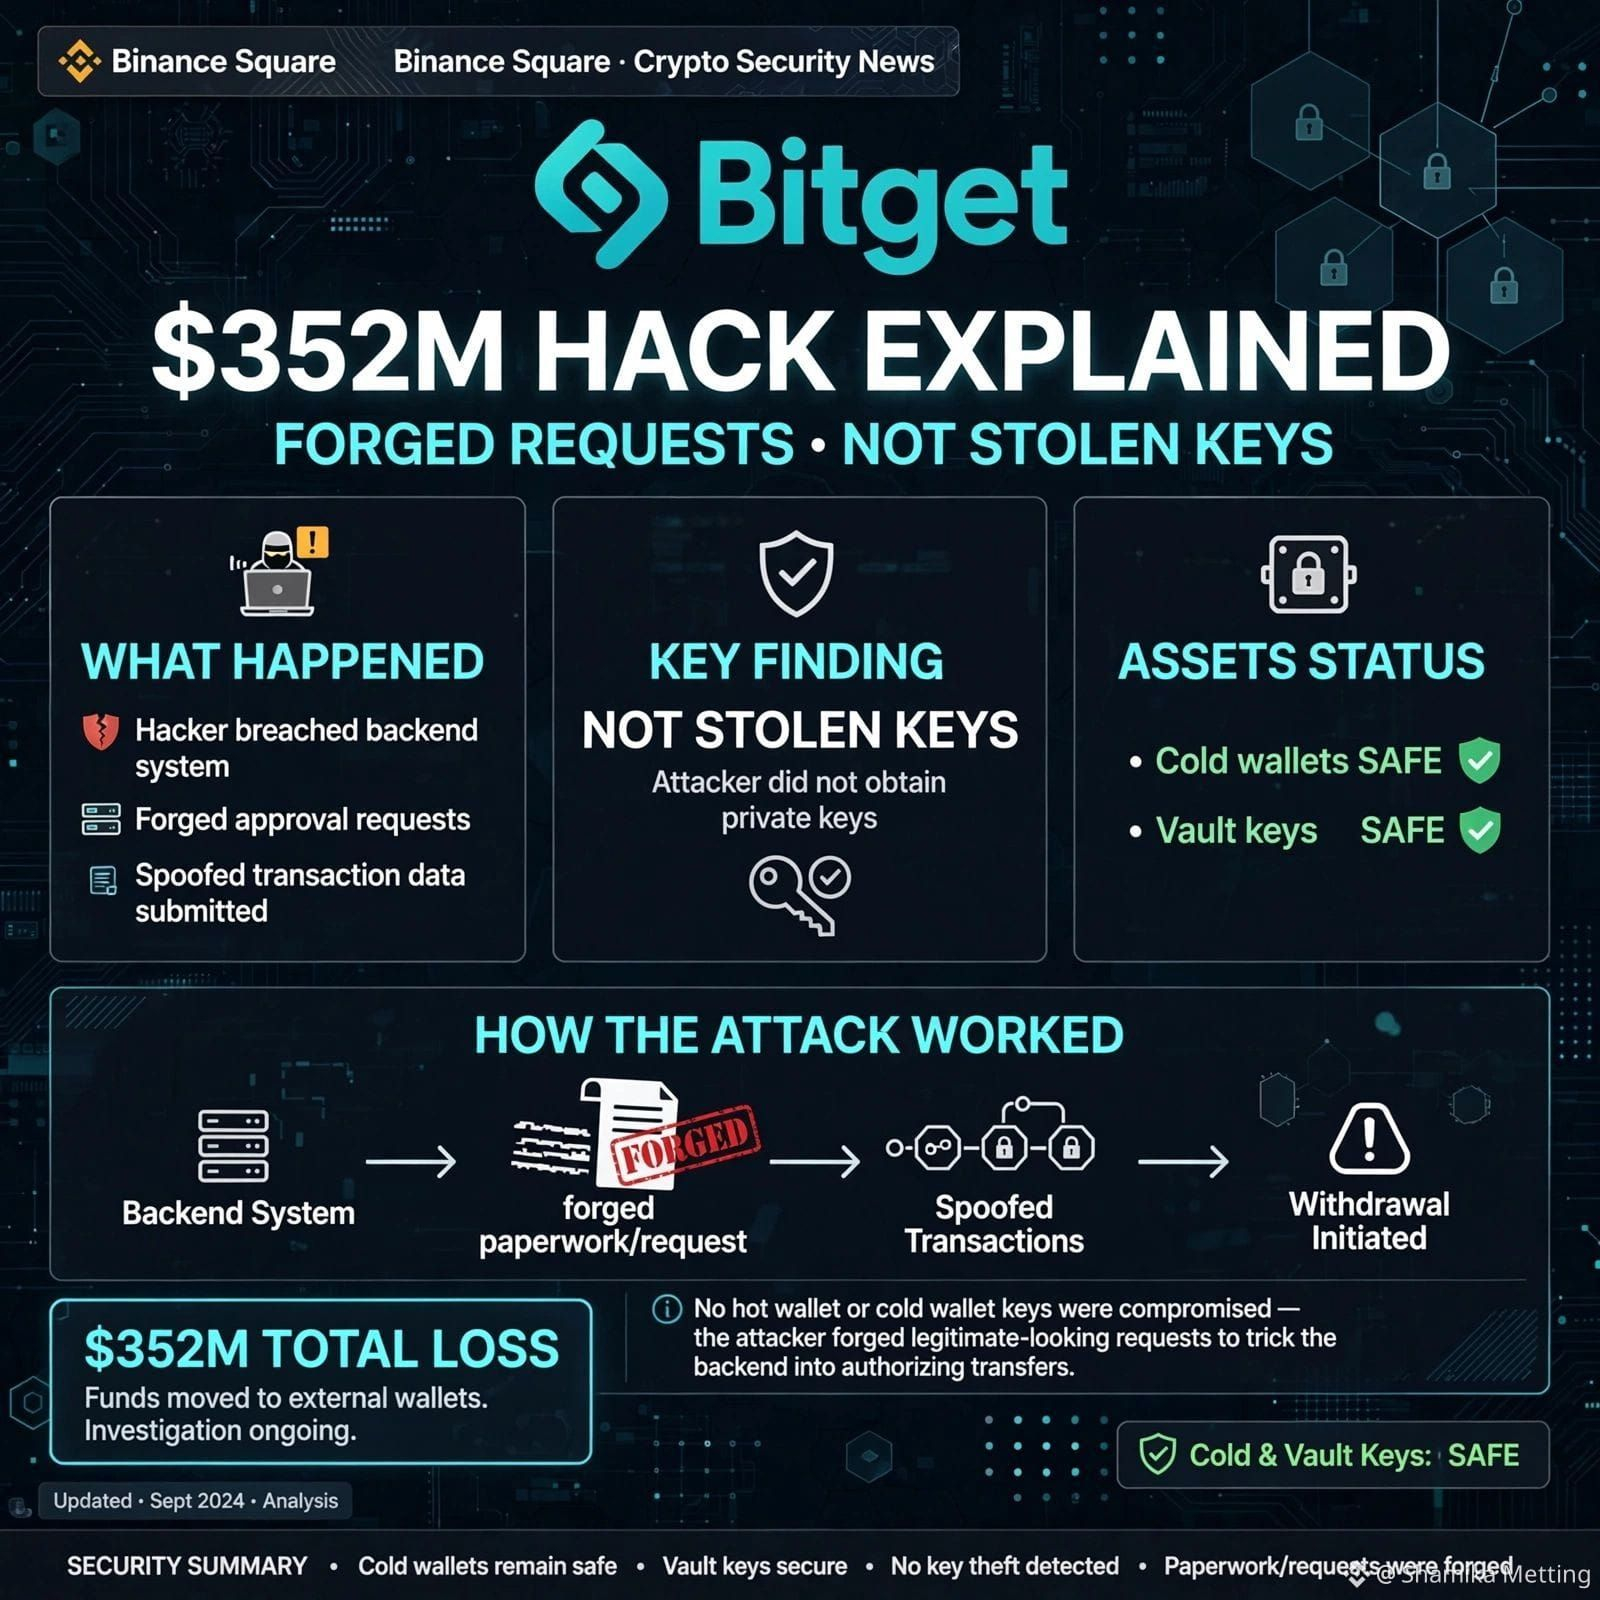
🚨 Se explicó la intrusión en Bitget por valor de 352 millones de dólares: ¡solicitudes falsificadas, no claves robadas!
Todo el mundo entra en pánico por las claves privadas. Pero la directora ejecutiva de Bitget, Gracy Chen, confirmó algo aún más preocupante.
¿Qué pasó realmente?
❌ No se robaron las claves privadas (cold, hot y warm protegidas en bóvedas seguras)
❌ No se falsificaron las solicitudes de retirada de los usuarios
✅ Los atacantes comprometieron un sistema crítico y de respaldo (Backend)
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para mover 351.6 millones de dólares
Imagina esto así: "No forzaron la caja fuerte; falsificaron los documentos". Las claves de la caja fuerte nunca salieron del edificio; simplemente alguien creó recibos oficiales falsificados.
Estado actual:
Se detectó a las 18:31 UTC, el 24 de septiembre
Las carteras frías están seguras
El fondo de protección de usuarios cubrirá una pérdida de 464 millones de dólares
La presidenta vincula el ataque con conexiones a Corea del Norte a través de evidencias de direcciones IP
¿Qué opinas: deberían las plataformas CEX hacer público (open source) su backend?
Por favor, continúen
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo el mundo entra en pánico por las claves privadas. Pero la directora ejecutiva de Bitget, Gracy Chen, confirmó algo aún más preocupante.
¿Qué pasó realmente?
❌ No se robaron las claves privadas (cold, hot y warm protegidas en bóvedas seguras)
❌ No se falsificaron las solicitudes de retirada de los usuarios
✅ Los atacantes comprometieron un sistema crítico y de respaldo (Backend)
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para mover 351.6 millones de dólares
Imagina esto así: "No forzaron la caja fuerte; falsificaron los documentos". Las claves de la caja fuerte nunca salieron del edificio; simplemente alguien creó recibos oficiales falsificados.
Estado actual:
Se detectó a las 18:31 UTC, el 24 de septiembre
Las carteras frías están seguras
El fondo de protección de usuarios cubrirá una pérdida de 464 millones de dólares
La presidenta vincula el ataque con conexiones a Corea del Norte a través de evidencias de direcciones IP
¿Qué opinas: deberían las plataformas CEX hacer público (open source) su backend?
Por favor, continúen
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys