$ATOM コスモス・ハブが、ネプチューンのガバナンス攻撃後に122.7万ATOMを回収
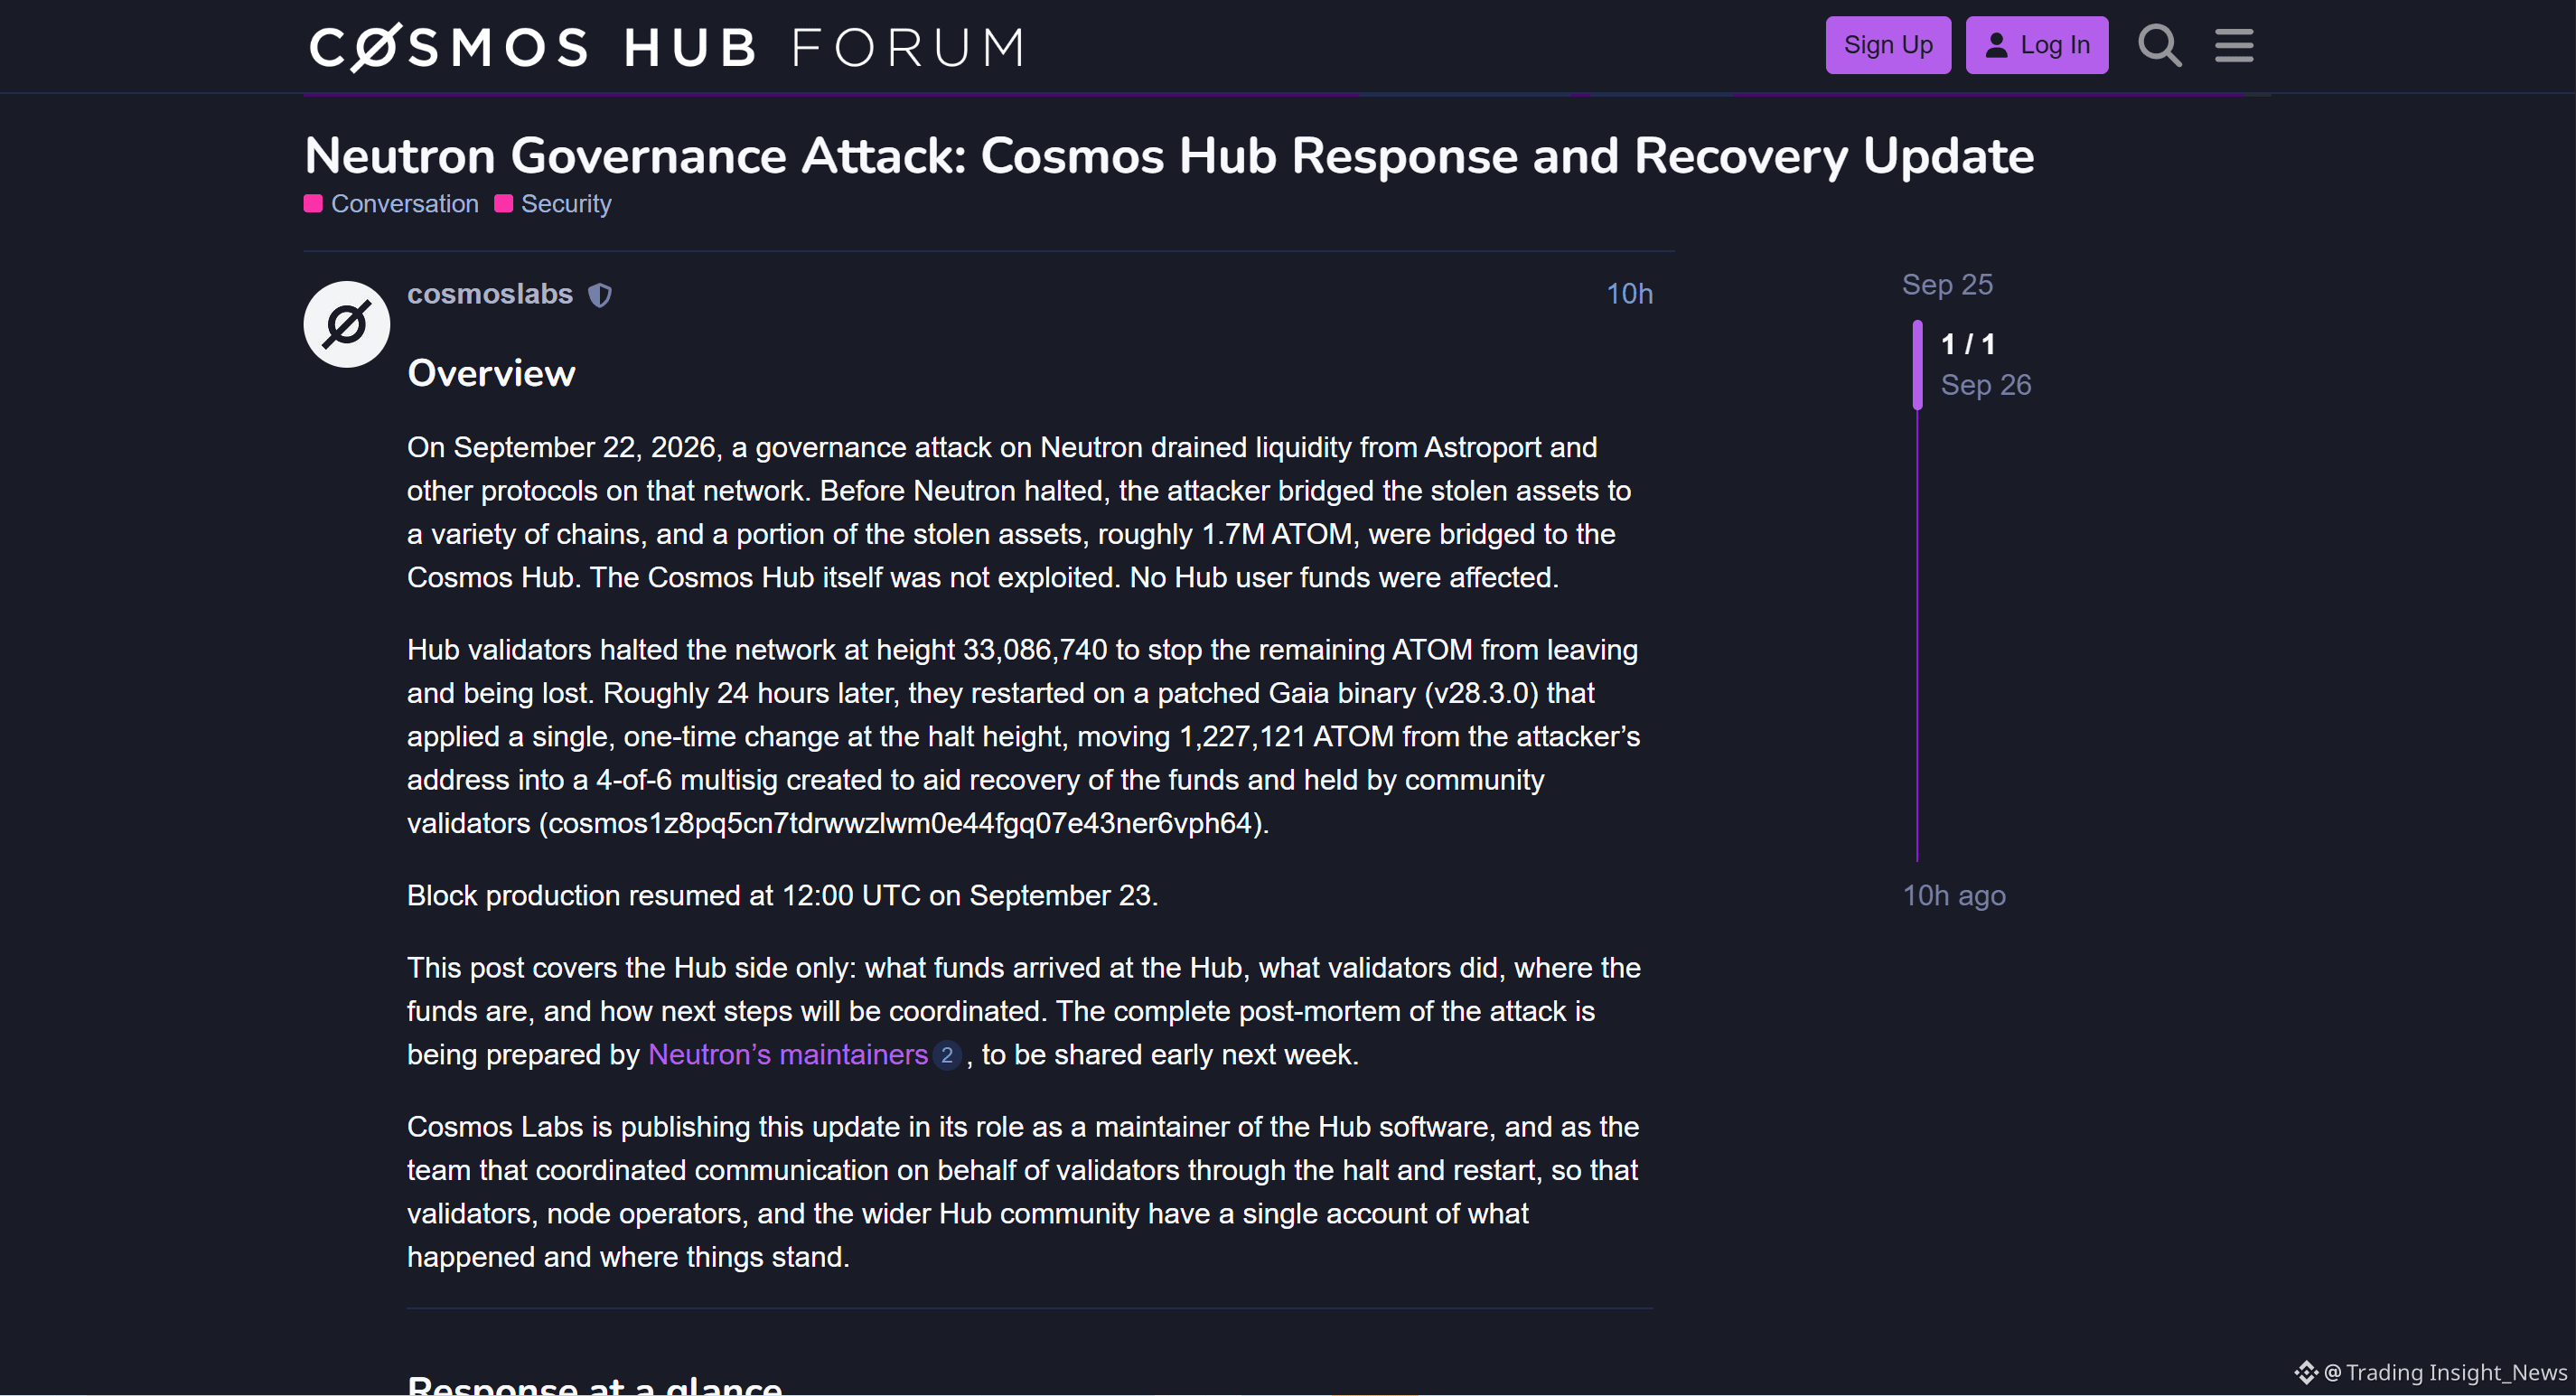
コスモス・ラボは9月22日、ネプチューンに対するガバナンス攻撃を開示した。アストロポートを含むプロトコル資金が、約173万ATOM流入しながらコスモス・ハブへ移されたという。
主な出来事:
コスモス・ハブは直接攻撃されておらず、ユーザー資金は安全
バリデーターが資産の流出を防ぐため、ネットワークを停止
ガイアv28.3.0のパッチを適用し、攻撃者のアドレスから約122.7万ATOMを取り出して、6人のコミュニティ・バリデーターが管理する4/6マルチシグへ移送
ネットワークは運用を再開。これらのATOMは、コスモス・ハブのガバナンス提案による認可がない限り移動できない
回収できなかったもの:
再起動後、攻撃者のアドレスへ約50万ATOMと16.9万ATOMが返却されたが、現在は回収不能。
これは、近頃のコスモス・エコシステムにおける最も深刻なガバナンス攻撃の一つだ。注目すべき点は、コスモス・ハブの対応が「ネットワーク停止」「緊急パッチ」「コミュニティ管理のマルチシグへの資産回収」という点である。
迅速で連携の取れた対応ではあるが、同時に分散化について疑問も生む。バリデーターがネットワークを停止し、攻撃者のアドレスからコミュニティ管理のアカウントへ資産を移せるというのは非常に大きな権限だ。今回それはユーザー保護に使われたが、今後は他の目的にも使われ得る前例となり得る。
ガバナンス攻撃の核心的な問題は、攻撃者がプロトコルを支配し、その支配を使って資産を移すことにある。ネプチューンはこの形で攻撃され、余波でNTRNは33%下落した。
これは、ガバナンスのセキュリティがスマートコントラクトのセキュリティと同じくらい重要であることを思い出させる。
あなたは、コスモス・ハブの介入による資産回収は適切な判断だったと思うか、それとも分散化にとって危険な前例になるのか?
ニュースは参考情報であり、投資助言ではありません。判断する前に慎重にお読みください。
コスモス・ラボは9月22日、ネプチューンに対するガバナンス攻撃を開示した。アストロポートを含むプロトコル資金が、約173万ATOM流入しながらコスモス・ハブへ移されたという。
主な出来事:
コスモス・ハブは直接攻撃されておらず、ユーザー資金は安全
バリデーターが資産の流出を防ぐため、ネットワークを停止
ガイアv28.3.0のパッチを適用し、攻撃者のアドレスから約122.7万ATOMを取り出して、6人のコミュニティ・バリデーターが管理する4/6マルチシグへ移送
ネットワークは運用を再開。これらのATOMは、コスモス・ハブのガバナンス提案による認可がない限り移動できない
回収できなかったもの:
再起動後、攻撃者のアドレスへ約50万ATOMと16.9万ATOMが返却されたが、現在は回収不能。
これは、近頃のコスモス・エコシステムにおける最も深刻なガバナンス攻撃の一つだ。注目すべき点は、コスモス・ハブの対応が「ネットワーク停止」「緊急パッチ」「コミュニティ管理のマルチシグへの資産回収」という点である。
迅速で連携の取れた対応ではあるが、同時に分散化について疑問も生む。バリデーターがネットワークを停止し、攻撃者のアドレスからコミュニティ管理のアカウントへ資産を移せるというのは非常に大きな権限だ。今回それはユーザー保護に使われたが、今後は他の目的にも使われ得る前例となり得る。
ガバナンス攻撃の核心的な問題は、攻撃者がプロトコルを支配し、その支配を使って資産を移すことにある。ネプチューンはこの形で攻撃され、余波でNTRNは33%下落した。
これは、ガバナンスのセキュリティがスマートコントラクトのセキュリティと同じくらい重要であることを思い出させる。
あなたは、コスモス・ハブの介入による資産回収は適切な判断だったと思うか、それとも分散化にとって危険な前例になるのか?
ニュースは参考情報であり、投資助言ではありません。判断する前に慎重にお読みください。