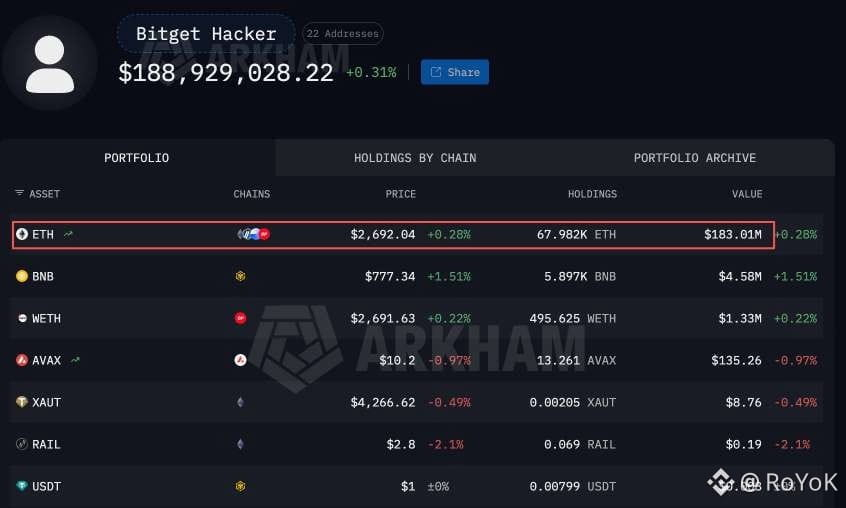

🚨 Bitgetの3億5,160万ドル規模の流出事件が注目を集めていますが、実際の金額がすべてではありません。
Bitgetは、盗まれた資金はホットウォレットおよびウォームウォレットから持ち去られたもので、コールドストレージは完全に無傷だったと主張しています。また、約4億6,400万ドルのユーザー保護基金があり、損害を補うには十分だとも述べています。
これで一つだけはっきりしたことがあります。損失が安全網(保険)の範囲を超えることはない、という点です。
しかし、あまりにも見過ごされている“大きな問題”があります。内部のセーフガードが作動する前に、どうやって数億ドルもの資金が送金されたのでしょうか?
有力な説の一つは、攻撃者が単に秘密鍵を奪ったのではなく、ウォレット署名インフラに侵入したのではないか、というものです。この違いは非常に大きいです。署名システムが侵害されていたなら、アクセス制限、取引ルール、あるいは自動の安全ネットに欠陥があった可能性が高く、露出した鍵が1つあっただけでは済まない話になります。
ブロックチェーン上の活動を見ると、もう一つ手がかりがあります。誰かがわずか6分で、1,111 ETHに対して1,976万ドル相当のUSDTを入れ替えたのです。大きなスリッページコストが発生しています。
良いレートを狙ってそんなことをする人はいません。資金を急いで動かす“攻撃者”の動きであって、システムの単なるエラーとは聞こえません。
次に注目すべき点:
Bitgetの今後の技術レポートに注目が集まるべきです。特に、攻撃手法、関与したウォレットの設計、出来事の完全なタイムライン、回収額、そして3億5,160万ドルの全額に関する詳細な会計(内訳)です。
これらの具体が公開されるまで、「誰がやったのか」や「どう侵入したのか」といった主張はすべて憶測にすぎません。
保護基金があれば、取引所の財務面は丸く収まるかもしれませんが、なぜセキュリティが失敗したのか、また実際の脆弱性が修正済みなのかは説明できていません。
#Bitget #Hacked
$MPon $NVDAB
Bitgetは、盗まれた資金はホットウォレットおよびウォームウォレットから持ち去られたもので、コールドストレージは完全に無傷だったと主張しています。また、約4億6,400万ドルのユーザー保護基金があり、損害を補うには十分だとも述べています。
これで一つだけはっきりしたことがあります。損失が安全網(保険)の範囲を超えることはない、という点です。
しかし、あまりにも見過ごされている“大きな問題”があります。内部のセーフガードが作動する前に、どうやって数億ドルもの資金が送金されたのでしょうか?
有力な説の一つは、攻撃者が単に秘密鍵を奪ったのではなく、ウォレット署名インフラに侵入したのではないか、というものです。この違いは非常に大きいです。署名システムが侵害されていたなら、アクセス制限、取引ルール、あるいは自動の安全ネットに欠陥があった可能性が高く、露出した鍵が1つあっただけでは済まない話になります。
ブロックチェーン上の活動を見ると、もう一つ手がかりがあります。誰かがわずか6分で、1,111 ETHに対して1,976万ドル相当のUSDTを入れ替えたのです。大きなスリッページコストが発生しています。
良いレートを狙ってそんなことをする人はいません。資金を急いで動かす“攻撃者”の動きであって、システムの単なるエラーとは聞こえません。
次に注目すべき点:
Bitgetの今後の技術レポートに注目が集まるべきです。特に、攻撃手法、関与したウォレットの設計、出来事の完全なタイムライン、回収額、そして3億5,160万ドルの全額に関する詳細な会計(内訳)です。
これらの具体が公開されるまで、「誰がやったのか」や「どう侵入したのか」といった主張はすべて憶測にすぎません。
保護基金があれば、取引所の財務面は丸く収まるかもしれませんが、なぜセキュリティが失敗したのか、また実際の脆弱性が修正済みなのかは説明できていません。
#Bitget #Hacked
$MPon $NVDAB