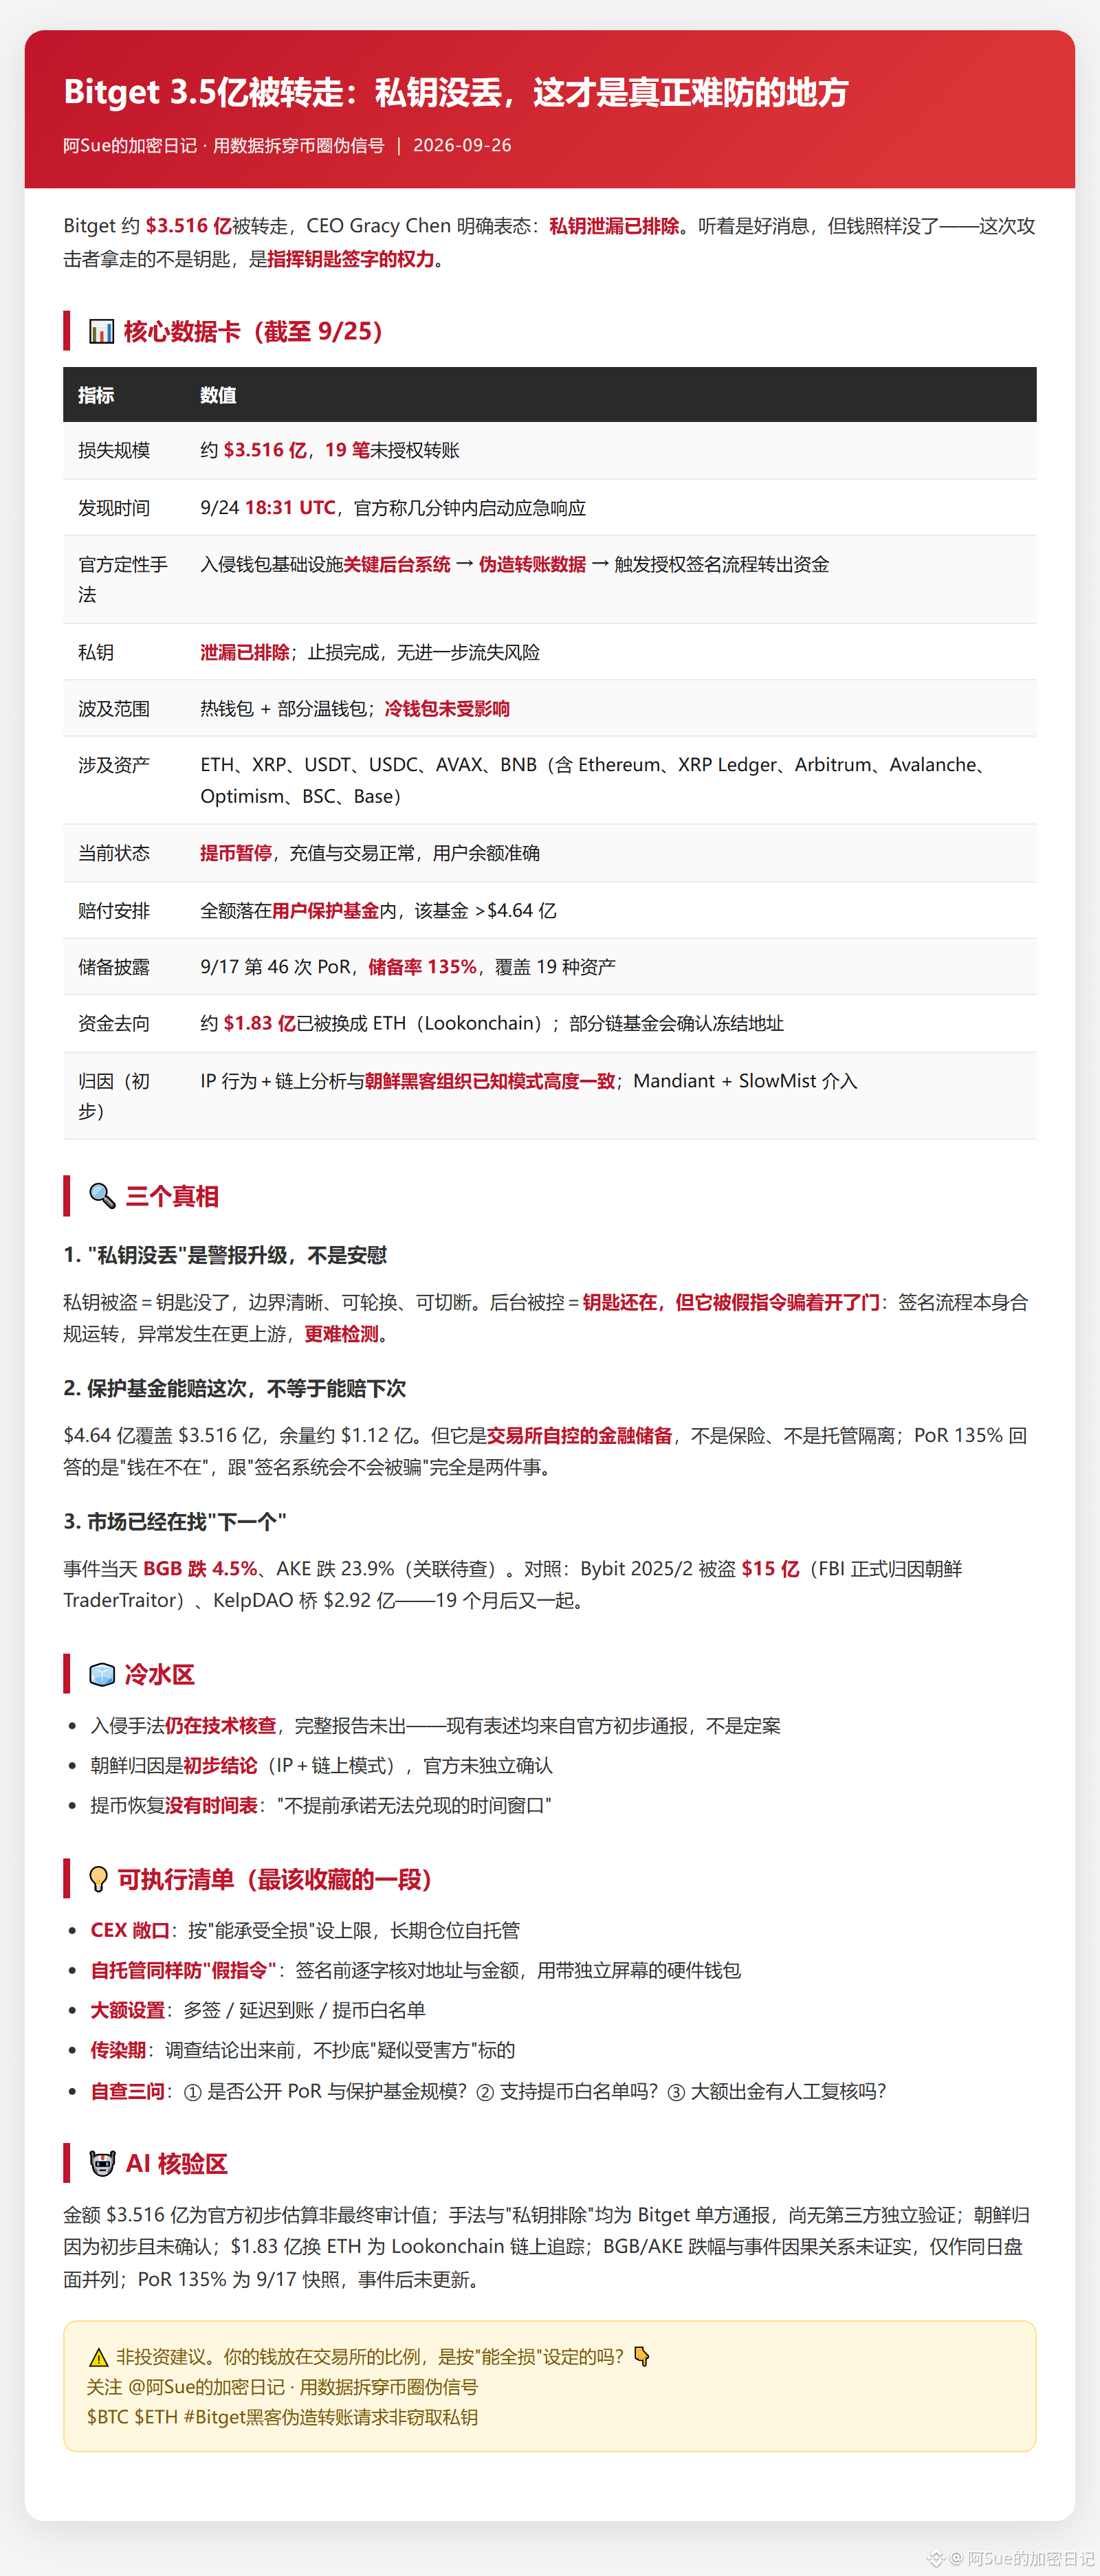
#bitget遭黑客攻击损失3.52亿美元 Bitget 約3.516億ドルが送金される、不正な送金19件、9/24 18:31(UTC)に発覚。CEO Gracy Chenは明確にこう述べています:「秘密鍵の漏洩は既に排除済み。」
良い知らせに聞こえます。でもお金はそのまま消えています——今回攻撃者が奪ったのは「鍵」ではなく、「鍵に署名する権限(指揮系統)」です。
📊 公式の位置づけ
手口:ウォレット基盤の重要なバックエンドシステムを侵入 → 送金データを偽装 → 認証署名フローを起動して送金
範囲:ホットウォレット+一部のウォームウォレット、コールドウォレットは影響なし
資産:ETH/XRP/USDT/USDC/AVAX/BNB;チェーン:Ethereum、XRP Ledger、Arbitrum、Avalanche、Optimism、BSC、Base
状態:出金停止、入金と取引は正常、ユーザー残高は正確
補填:全額がユーザ保護基金内に入る。該当基金は>4.64億ドル;9/17の第46回PoR準備率135%
行方:約1.83億ドルがETHに換金(Lookonchain)。一部のチェーンの基金は凍結アドレスを確認している
🔑 3つの真実
「秘密鍵は失われていない」は“警報のレベルアップ”であって慰めではない:秘密鍵の窃取=鍵がない(境界が明確、ローテーション可能、遮断可能)。
バックエンドが支配されている=鍵はまだあるが、それを偽の指示で“だまされて”ドアを開けられた――署名フロー自体は適正に稼働しており、異常はさらに上流、より検知が難しい。
保護基金で今回を補填できることは、次回も補えることと同義ではない:これは取引所が自ら管理する金融準備で、保険でもなく、カストディの隔離でもない;PoR 135%は「お金があるかどうか」に答えるもので、「署名システムがだまされないか」とは別問題。
市場はすでに次の標的を探している:BGBが4.5%下落、AKEが23.9%下落(関連は調査中);Bybitは2025/2に15億ドルが盗まれ(FBIが正式に北朝鮮への関与を帰属)、KelpDAOは2.92億ドル、19か月後にまた同様の事案
🧊 確認待ち:侵入手法は引き続き技術調査中で、完全なレポートは未提出;北朝鮮への帰属は暫定結論(IP行為+オンチェーンのパターン)であり、公式は独自に確認していない;出金再開には期限がない
💡 やるべき4つのこと
① CEXへのエクスポージャーは「全損に耐えられる」上限を設定し、長期保有は自分で自託(セルフカストディ)
② 署名前に住所と金額を1文字ずつ確認する。独立した画面付きのハードウェアウォレットを使用し、大口はマルチシグ/デイレイ/ホワイトリスト
③ 調査結果が出るまで、「疑わしい被害者」扱いの銘柄で押し目買いしない
④ 自己点検:取引所は公開しているPoRと保護基金の規模はあるか?出金ホワイトリストに対応しているか?