🚨🚨 Bitgetから“$350 MILLION”が消えたって本当? 😳
これについて聞いたことある?
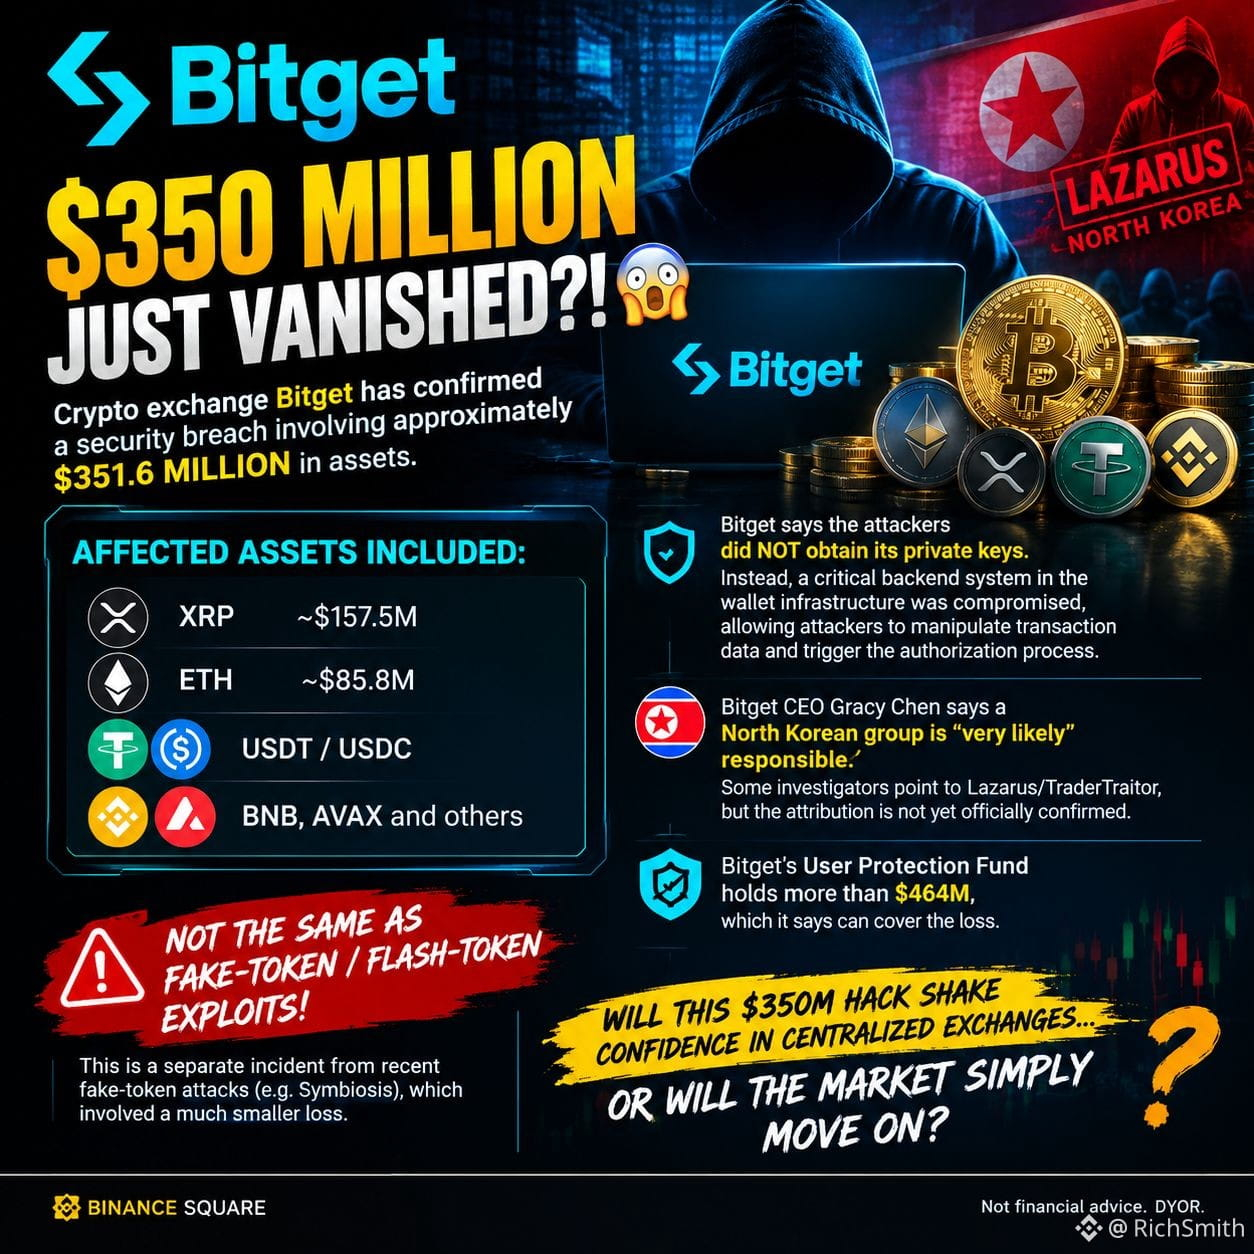
仮想通貨取引所のBitgetは、約$351.6M相当の資産が関与するセキュリティ侵害を確認した。
💰
被害を受けた資産には、報道によると以下が含まれていた:
🔴 $XRP — 約$157.5M
🔴 $ETH — 約$85.8M
🔴 $USDT / $USDC
🔴 $BNB、$AVAX など
でも、ここからがさらに面白い… 👀
Bitgetによると、攻撃者は同社の秘密鍵を入手していないという。
その代わりに、CEOは、ウォレット基盤の重要なバックエンドシステムが侵害され、攻撃者が取引データを改ざんして認証(承認)プロセスを引き起こせるようになったと述べた。
🇰🇵 そして、背後にいるのは誰?
BitgetのCEO Gracy Chenは、北朝鮮のグループが「非常に可能性が高い」としている。
一部のブロックチェーン調査担当者は Lazarus / TraderTraitor を示唆しているが、帰属(犯行声明)は現時点で公式には確認されていない。
🛡️ Bitgetは、ユーザー保護ファンドが$464M超を保有しており、損失を補填できると主張している。
さあ、最大の疑問:
この$350M規模のハックは、中央集権型取引所への信頼を揺るがすのか…それとも市場は単に流れていくのか? 👀
そして覚えておいて:
これは、他でも話題になっている“最近の偽トークン/フラッシュトークン”の悪用とは同じではありません。
⚠️ これは金融助言ではありません。DYOR(自分で調べよう)。
#Bitget #CryptoHack #XRP #ETH #USDT #CryptoSecurity #BinanceSquare
これについて聞いたことある?
仮想通貨取引所のBitgetは、約$351.6M相当の資産が関与するセキュリティ侵害を確認した。
💰
被害を受けた資産には、報道によると以下が含まれていた:
🔴 $XRP — 約$157.5M
🔴 $ETH — 約$85.8M
🔴 $USDT / $USDC
🔴 $BNB、$AVAX など
でも、ここからがさらに面白い… 👀
Bitgetによると、攻撃者は同社の秘密鍵を入手していないという。
その代わりに、CEOは、ウォレット基盤の重要なバックエンドシステムが侵害され、攻撃者が取引データを改ざんして認証(承認)プロセスを引き起こせるようになったと述べた。
🇰🇵 そして、背後にいるのは誰?
BitgetのCEO Gracy Chenは、北朝鮮のグループが「非常に可能性が高い」としている。
一部のブロックチェーン調査担当者は Lazarus / TraderTraitor を示唆しているが、帰属(犯行声明)は現時点で公式には確認されていない。
🛡️ Bitgetは、ユーザー保護ファンドが$464M超を保有しており、損失を補填できると主張している。
さあ、最大の疑問:
この$350M規模のハックは、中央集権型取引所への信頼を揺るがすのか…それとも市場は単に流れていくのか? 👀
そして覚えておいて:
これは、他でも話題になっている“最近の偽トークン/フラッシュトークン”の悪用とは同じではありません。
⚠️ これは金融助言ではありません。DYOR(自分で調べよう)。
#Bitget #CryptoHack #XRP #ETH #USDT #CryptoSecurity #BinanceSquare