

Bitgetのセキュリティインシデントを受け、暗号資産コミュニティは引き続き最高度の警戒態勢にあります。CEOのGracy Chenの新たな発言とオンチェーン分析により、容疑者や侵入の力学に関する重要な情報が明らかになりました。
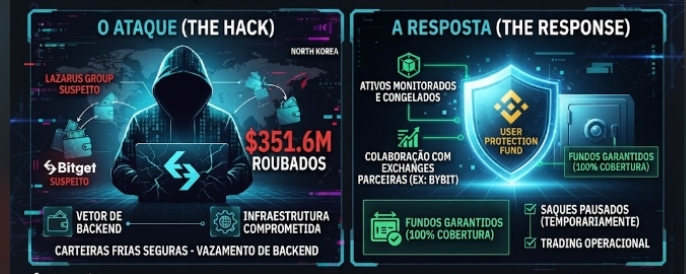
主要容疑者(北朝鮮/ラザルス・グループ):BitgetのCEOは、北朝鮮(DPRK)のハッカーと強い結びつきがあることを公に示すような兆候を明らかにしました。疑いは、政権に結びつけられてきた過去の攻撃で使用されたものと同一のIPアドレス追跡とVPNのパターンから提起されました。独立したオンチェーン研究者も、TraderTraitorのようなハッカーネットワークに関連するアドレスに向けて資金の一部を追跡しています。
攻撃はどのようにして行われたのか?(技術的な詳細):
運営側は、秘密鍵の漏洩は否定しました。コールドウォレットは引き続き完全に安全で、隔離された状態が維持されています。
攻撃ベクトルは、ウォレット管理インフラのバックエンドシステムへの侵入でした。攻撃者は、一般の顧客による出金リクエストを偽造することなく、トランザクションの署名プロセスを改ざんすることに成功しました。
内部関与(インサイドジョブ)の関与については、当初は取締役会によって否定されましたが、法医学調査はまだ進行中です。
。
回復状況と現在のステータス:
流出した資産のうち、流用された分はすでにモニタリングされており、(Bybitのように支援を申し出た)他の大手取引所との連携により、送金先アドレスの凍結に向けた取り組みが進められています。
ユーザープロテクションファンド(約4億6,400万米ドル超)は、影響を受けたユーザーの損失の100%を補償するため、引き続き確実に保証されています。
出金は安全対策の障壁を強化する間、予防的に一時停止が続いていますが、取引と入金は通常どおり稼働しています。
。
完全な技術レポート(ポストモーテム)として、正確な根本原因と、資金回復の進捗状況を近日中に公表する必要があります。
#Bitget #LazarusGroup #CriptoNoticias #SegurancaCripto #BinanceSquare $BTC $AVAX
