#BTC☀ $BNB 📉📉📉📉📉📉
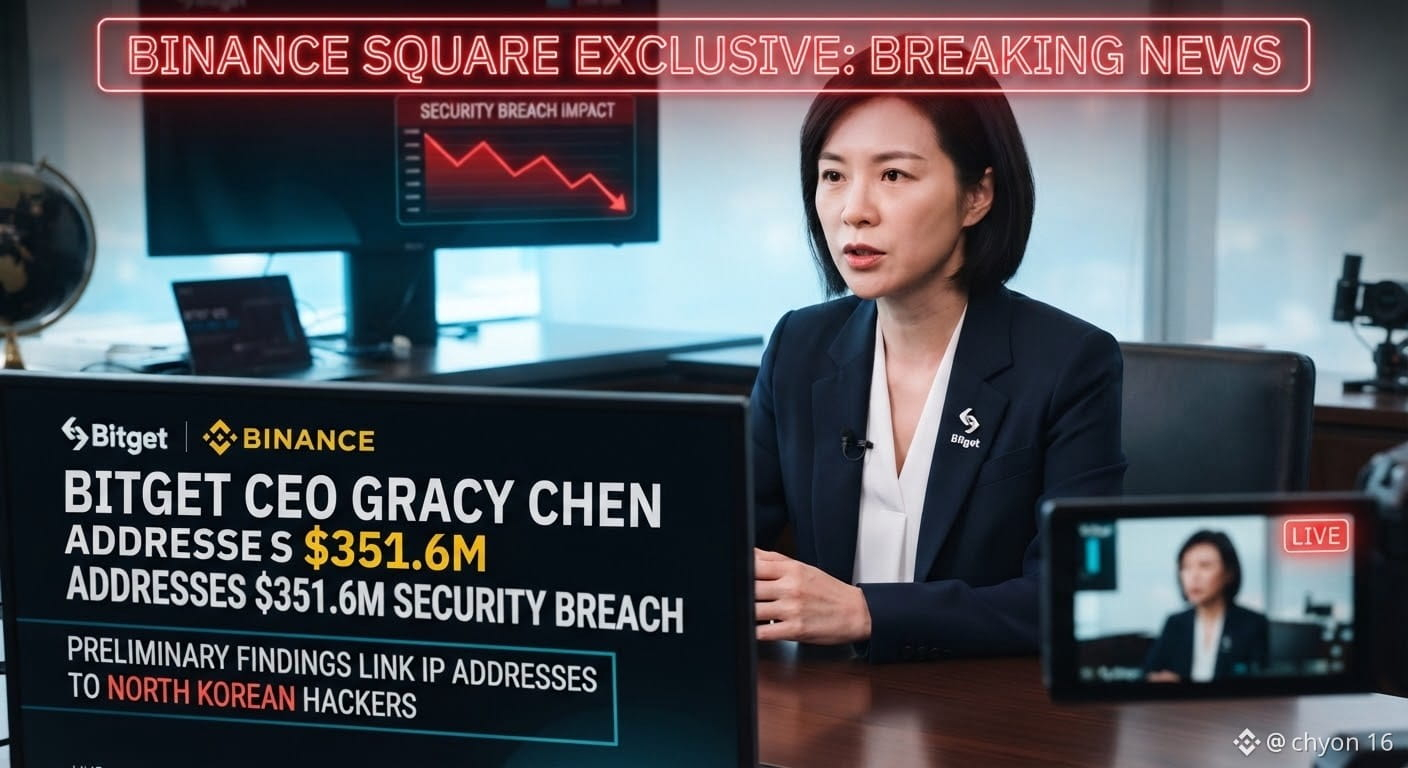
Bitgetの最高経営責任者(CEO)グレイシー・チェン氏は、木曜日に起きた同取引所の3億5,160万ドル(約)のセキュリティ侵害について、北朝鮮のハッカーが関与している可能性があると述べた。Cointelegraphによると、同氏は、北朝鮮のあるグループが使用したVPNサービスに結び付く形でIPアドレスが関連付けられたという予備的な調査結果を根拠に挙げたという。事件後にX上で行われたライブQ&Aでチェン氏は、セキュリティ調査担当者が、過去の北朝鮮による攻撃との類似点を指摘していたこと、そして取引所は今回の侵害が内部犯行であるとは考えていないと語った。「特定のDPRK(朝鮮民主主義人民共和国)グループが選んだVPNの内容と一致するIPアドレスをいくつか確認しました」と同氏は述べ、さらに「そのパターンは、以前に北朝鮮チームがやったことと非常によく似ています」と続けた。
チェン氏は、ハッカーがBitgetのシステムに侵入し、ユーザーによる出金依頼を偽造するのではなく、資金を直接送金したことを明らかにした。「ユーザーの出金依頼を偽造しませんでしたし、コールドウォレットの秘密鍵や、ホット/ウォームウォレットの秘密鍵を取得したわけでもありませんでした」と同氏は述べ、どのシステムが侵害されたのか、また攻撃者がどのようにアクセスを得たのかについて、調査はまだ進行中だとしている。北朝鮮のハッカーは、2025年の暗号資産窃盗で推計20.2億ドルの関与が指摘されており、FBIが北朝鮮によるものだとした約15億ドルのBybitへのハックも含まれている。
この発言は、木曜日にBitgetが、ホット/ウォームウォレットのインフラの一部に影響する無断の送金があったと報告したことを受けたものだ。同時点では、出版時点で出金は停止されていた。Q&Aの中でチェン氏は、盗まれた資金の一部が回収されたと述べたが、金額については明らかにしなかった。また、同取引所は回復に向け、ブロックチェーン基盤や他のパートナーと連携しているとした。
Bitgetの最高経営責任者(CEO)グレイシー・チェン氏は、木曜日に起きた同取引所の3億5,160万ドル(約)のセキュリティ侵害について、北朝鮮のハッカーが関与している可能性があると述べた。Cointelegraphによると、同氏は、北朝鮮のあるグループが使用したVPNサービスに結び付く形でIPアドレスが関連付けられたという予備的な調査結果を根拠に挙げたという。事件後にX上で行われたライブQ&Aでチェン氏は、セキュリティ調査担当者が、過去の北朝鮮による攻撃との類似点を指摘していたこと、そして取引所は今回の侵害が内部犯行であるとは考えていないと語った。「特定のDPRK(朝鮮民主主義人民共和国)グループが選んだVPNの内容と一致するIPアドレスをいくつか確認しました」と同氏は述べ、さらに「そのパターンは、以前に北朝鮮チームがやったことと非常によく似ています」と続けた。
チェン氏は、ハッカーがBitgetのシステムに侵入し、ユーザーによる出金依頼を偽造するのではなく、資金を直接送金したことを明らかにした。「ユーザーの出金依頼を偽造しませんでしたし、コールドウォレットの秘密鍵や、ホット/ウォームウォレットの秘密鍵を取得したわけでもありませんでした」と同氏は述べ、どのシステムが侵害されたのか、また攻撃者がどのようにアクセスを得たのかについて、調査はまだ進行中だとしている。北朝鮮のハッカーは、2025年の暗号資産窃盗で推計20.2億ドルの関与が指摘されており、FBIが北朝鮮によるものだとした約15億ドルのBybitへのハックも含まれている。
この発言は、木曜日にBitgetが、ホット/ウォームウォレットのインフラの一部に影響する無断の送金があったと報告したことを受けたものだ。同時点では、出版時点で出金は停止されていた。Q&Aの中でチェン氏は、盗まれた資金の一部が回収されたと述べたが、金額については明らかにしなかった。また、同取引所は回復に向け、ブロックチェーン基盤や他のパートナーと連携しているとした。