Bitgetが3億5,200万ドルを失った—しかし攻撃者は実際にはプライベートキーを1つも盗んでいなかった 🔓📊
9月24日 18:31(UTC)。Bitgetのセキュリティシステムが、ホットおよびウォームウォレットからの不正送金を検知し、約3億5,160万ドルがイーサ(ether)、XRP、USDT、USDC、Avalanche、BNBにわたってさらされました。CEOのGracy Chenは、コールドウォレットは完全に安全だったこと、また取引所の3層アーキテクチャによって侵害が外側のレイヤーに封じ込められたと確認しています。これは2026年の暗号資産領域で最大級のハックの可能性があり、Liquid Networkが起こした自身の3億2,000万ドル規模のインシデントから数週間後に到来しました。9月はウォレットのセキュリティに優しくありませんでしたね。😂
ここが本当に賢いポイントで、理解しておく価値があります 🧠
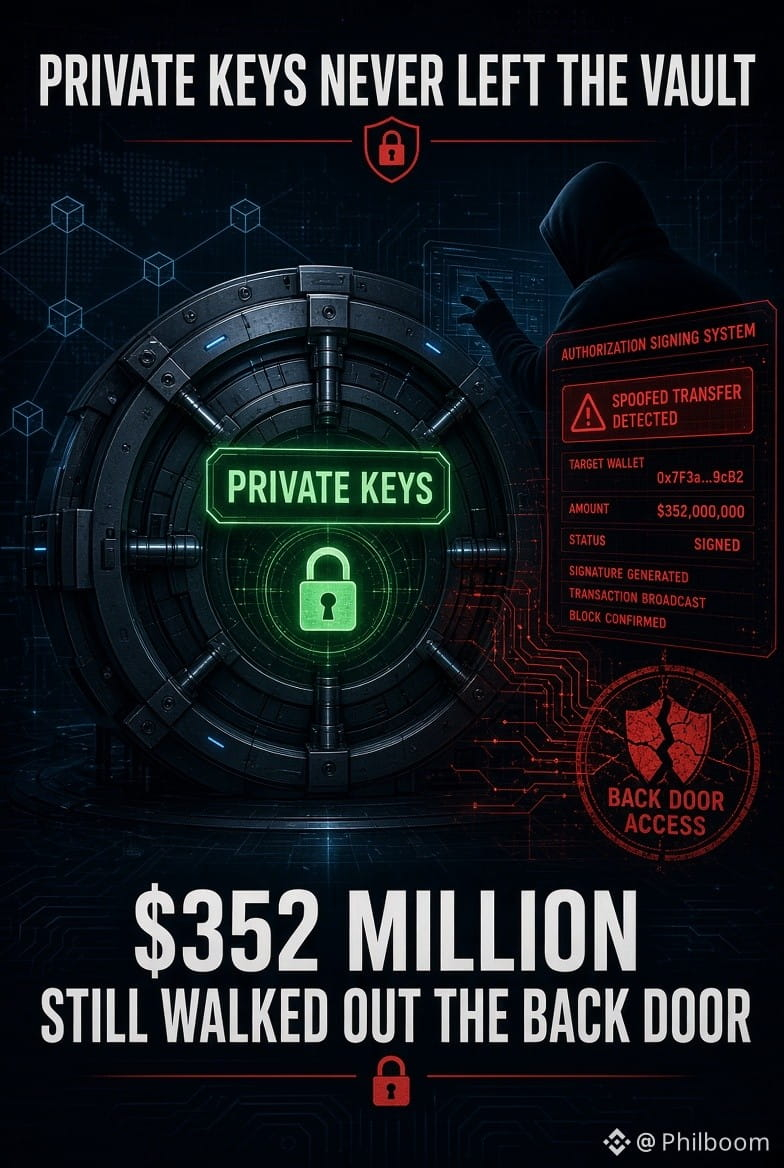
Chenは明確に「プライベートキーの漏えいは否定されました」と述べました。攻撃者は代わりに、重要なバックエンドのウォレットシステムに侵入し、送金情報をなりすまし、さらにBitget自身の認可(承認)署名プロセスをだまして、不正な送金を承認させたのです。これはブルートフォースではなく、「要求が正当なものだった」とシステムに確信させる手口です—実際にはそうではありませんでした。💎
注意して見ておくべき容疑ポイント 🎯
9月25日までにChenは、予備的な証拠として北朝鮮のハッカーの関与の可能性が高いと述べました。VPNサービスに紐づく関連IPアドレスや、これまでの作戦に似た攻撃パターンを挙げています。ただしこれは「予備的な発見」であり、確定した結論ではありません。💡
入れておくべき誠実な安心材料 🎭
Bitgetのユーザー保護基金は46億4,000万ドル超を保有しており、損失をそのまま一括でカバーするのに十分です。預金と取引は通じて通常どおり継続していました。出金は、完全なセキュリティ審査が終わるまで一時停止のままです。Chen自身の言葉が、この瞬間をよく捉えています。「私たちは逃げたりはしません。」
実際にお金は動いた。でもユーザー資金はまだカバーされています。捜査はまだ進行中です。🚀
#BitgetSays$352MAffectedInHack
$BTC
9月24日 18:31(UTC)。Bitgetのセキュリティシステムが、ホットおよびウォームウォレットからの不正送金を検知し、約3億5,160万ドルがイーサ(ether)、XRP、USDT、USDC、Avalanche、BNBにわたってさらされました。CEOのGracy Chenは、コールドウォレットは完全に安全だったこと、また取引所の3層アーキテクチャによって侵害が外側のレイヤーに封じ込められたと確認しています。これは2026年の暗号資産領域で最大級のハックの可能性があり、Liquid Networkが起こした自身の3億2,000万ドル規模のインシデントから数週間後に到来しました。9月はウォレットのセキュリティに優しくありませんでしたね。😂
ここが本当に賢いポイントで、理解しておく価値があります 🧠
Chenは明確に「プライベートキーの漏えいは否定されました」と述べました。攻撃者は代わりに、重要なバックエンドのウォレットシステムに侵入し、送金情報をなりすまし、さらにBitget自身の認可(承認)署名プロセスをだまして、不正な送金を承認させたのです。これはブルートフォースではなく、「要求が正当なものだった」とシステムに確信させる手口です—実際にはそうではありませんでした。💎
注意して見ておくべき容疑ポイント 🎯
9月25日までにChenは、予備的な証拠として北朝鮮のハッカーの関与の可能性が高いと述べました。VPNサービスに紐づく関連IPアドレスや、これまでの作戦に似た攻撃パターンを挙げています。ただしこれは「予備的な発見」であり、確定した結論ではありません。💡
入れておくべき誠実な安心材料 🎭
Bitgetのユーザー保護基金は46億4,000万ドル超を保有しており、損失をそのまま一括でカバーするのに十分です。預金と取引は通じて通常どおり継続していました。出金は、完全なセキュリティ審査が終わるまで一時停止のままです。Chen自身の言葉が、この瞬間をよく捉えています。「私たちは逃げたりはしません。」
実際にお金は動いた。でもユーザー資金はまだカバーされています。捜査はまだ進行中です。🚀
#BitgetSays$352MAffectedInHack
$BTC