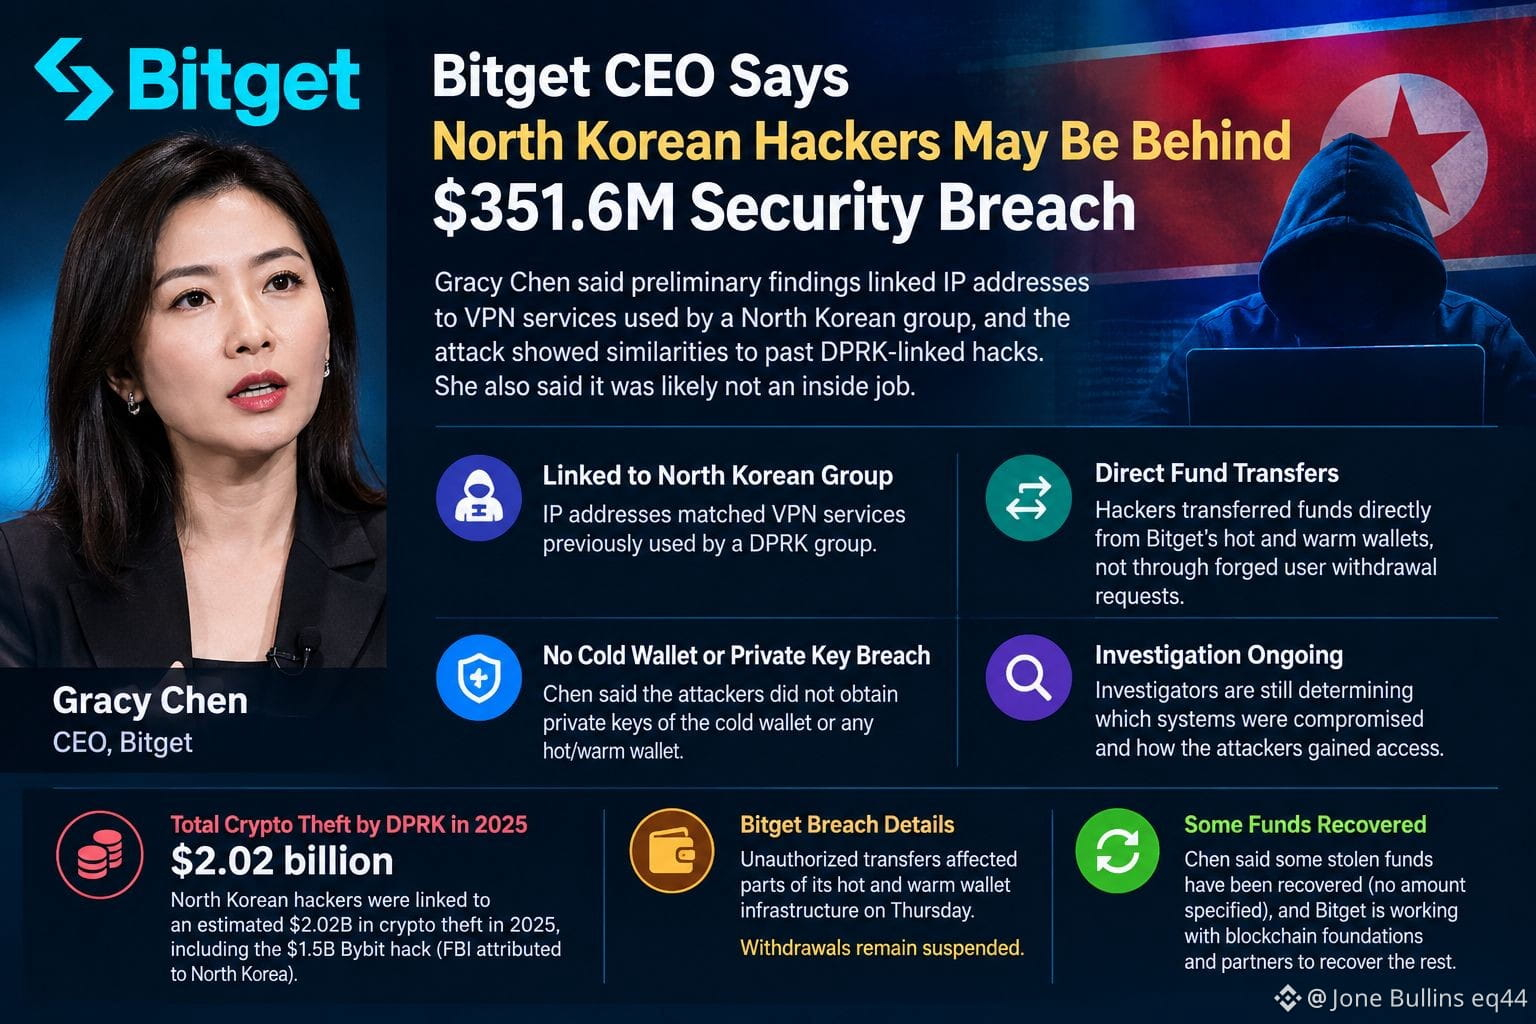
BitgetのCEOグレイシー・チェン氏は、北朝鮮のハッカーが同取引所の3億5,160万ドル(351.6百万ドル)のセキュリティ侵害の背後にいる可能性があると述べました。北朝鮮のグループが以前に使用していたVPNに関連するIPアドレスを根拠にしたとのことです。同氏は、この攻撃は過去のDPRK(北朝鮮)関連の暗号資産ハックと似ており、内部関係者による犯行ではない可能性が高いとしました。
チェン氏は、ハッカーはBitgetのホットおよびウォームウォレットの一部から資金を直接移動させたが、コールドウォレットの秘密鍵にはアクセスせず、ユーザーの出金を偽造もしなかったと述べました。捜査当局は、攻撃者がどのようにしてアクセスを得たのかをなお調査中です。盗まれた資金の一部は回収されたと報じられている一方で、Bitgetはブロックチェーンのパートナーと連携し、残りの回収に取り組んでいます。$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%
チェン氏は、ハッカーはBitgetのホットおよびウォームウォレットの一部から資金を直接移動させたが、コールドウォレットの秘密鍵にはアクセスせず、ユーザーの出金を偽造もしなかったと述べました。捜査当局は、攻撃者がどのようにしてアクセスを得たのかをなお調査中です。盗まれた資金の一部は回収されたと報じられている一方で、Bitgetはブロックチェーンのパートナーと連携し、残りの回収に取り組んでいます。$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%