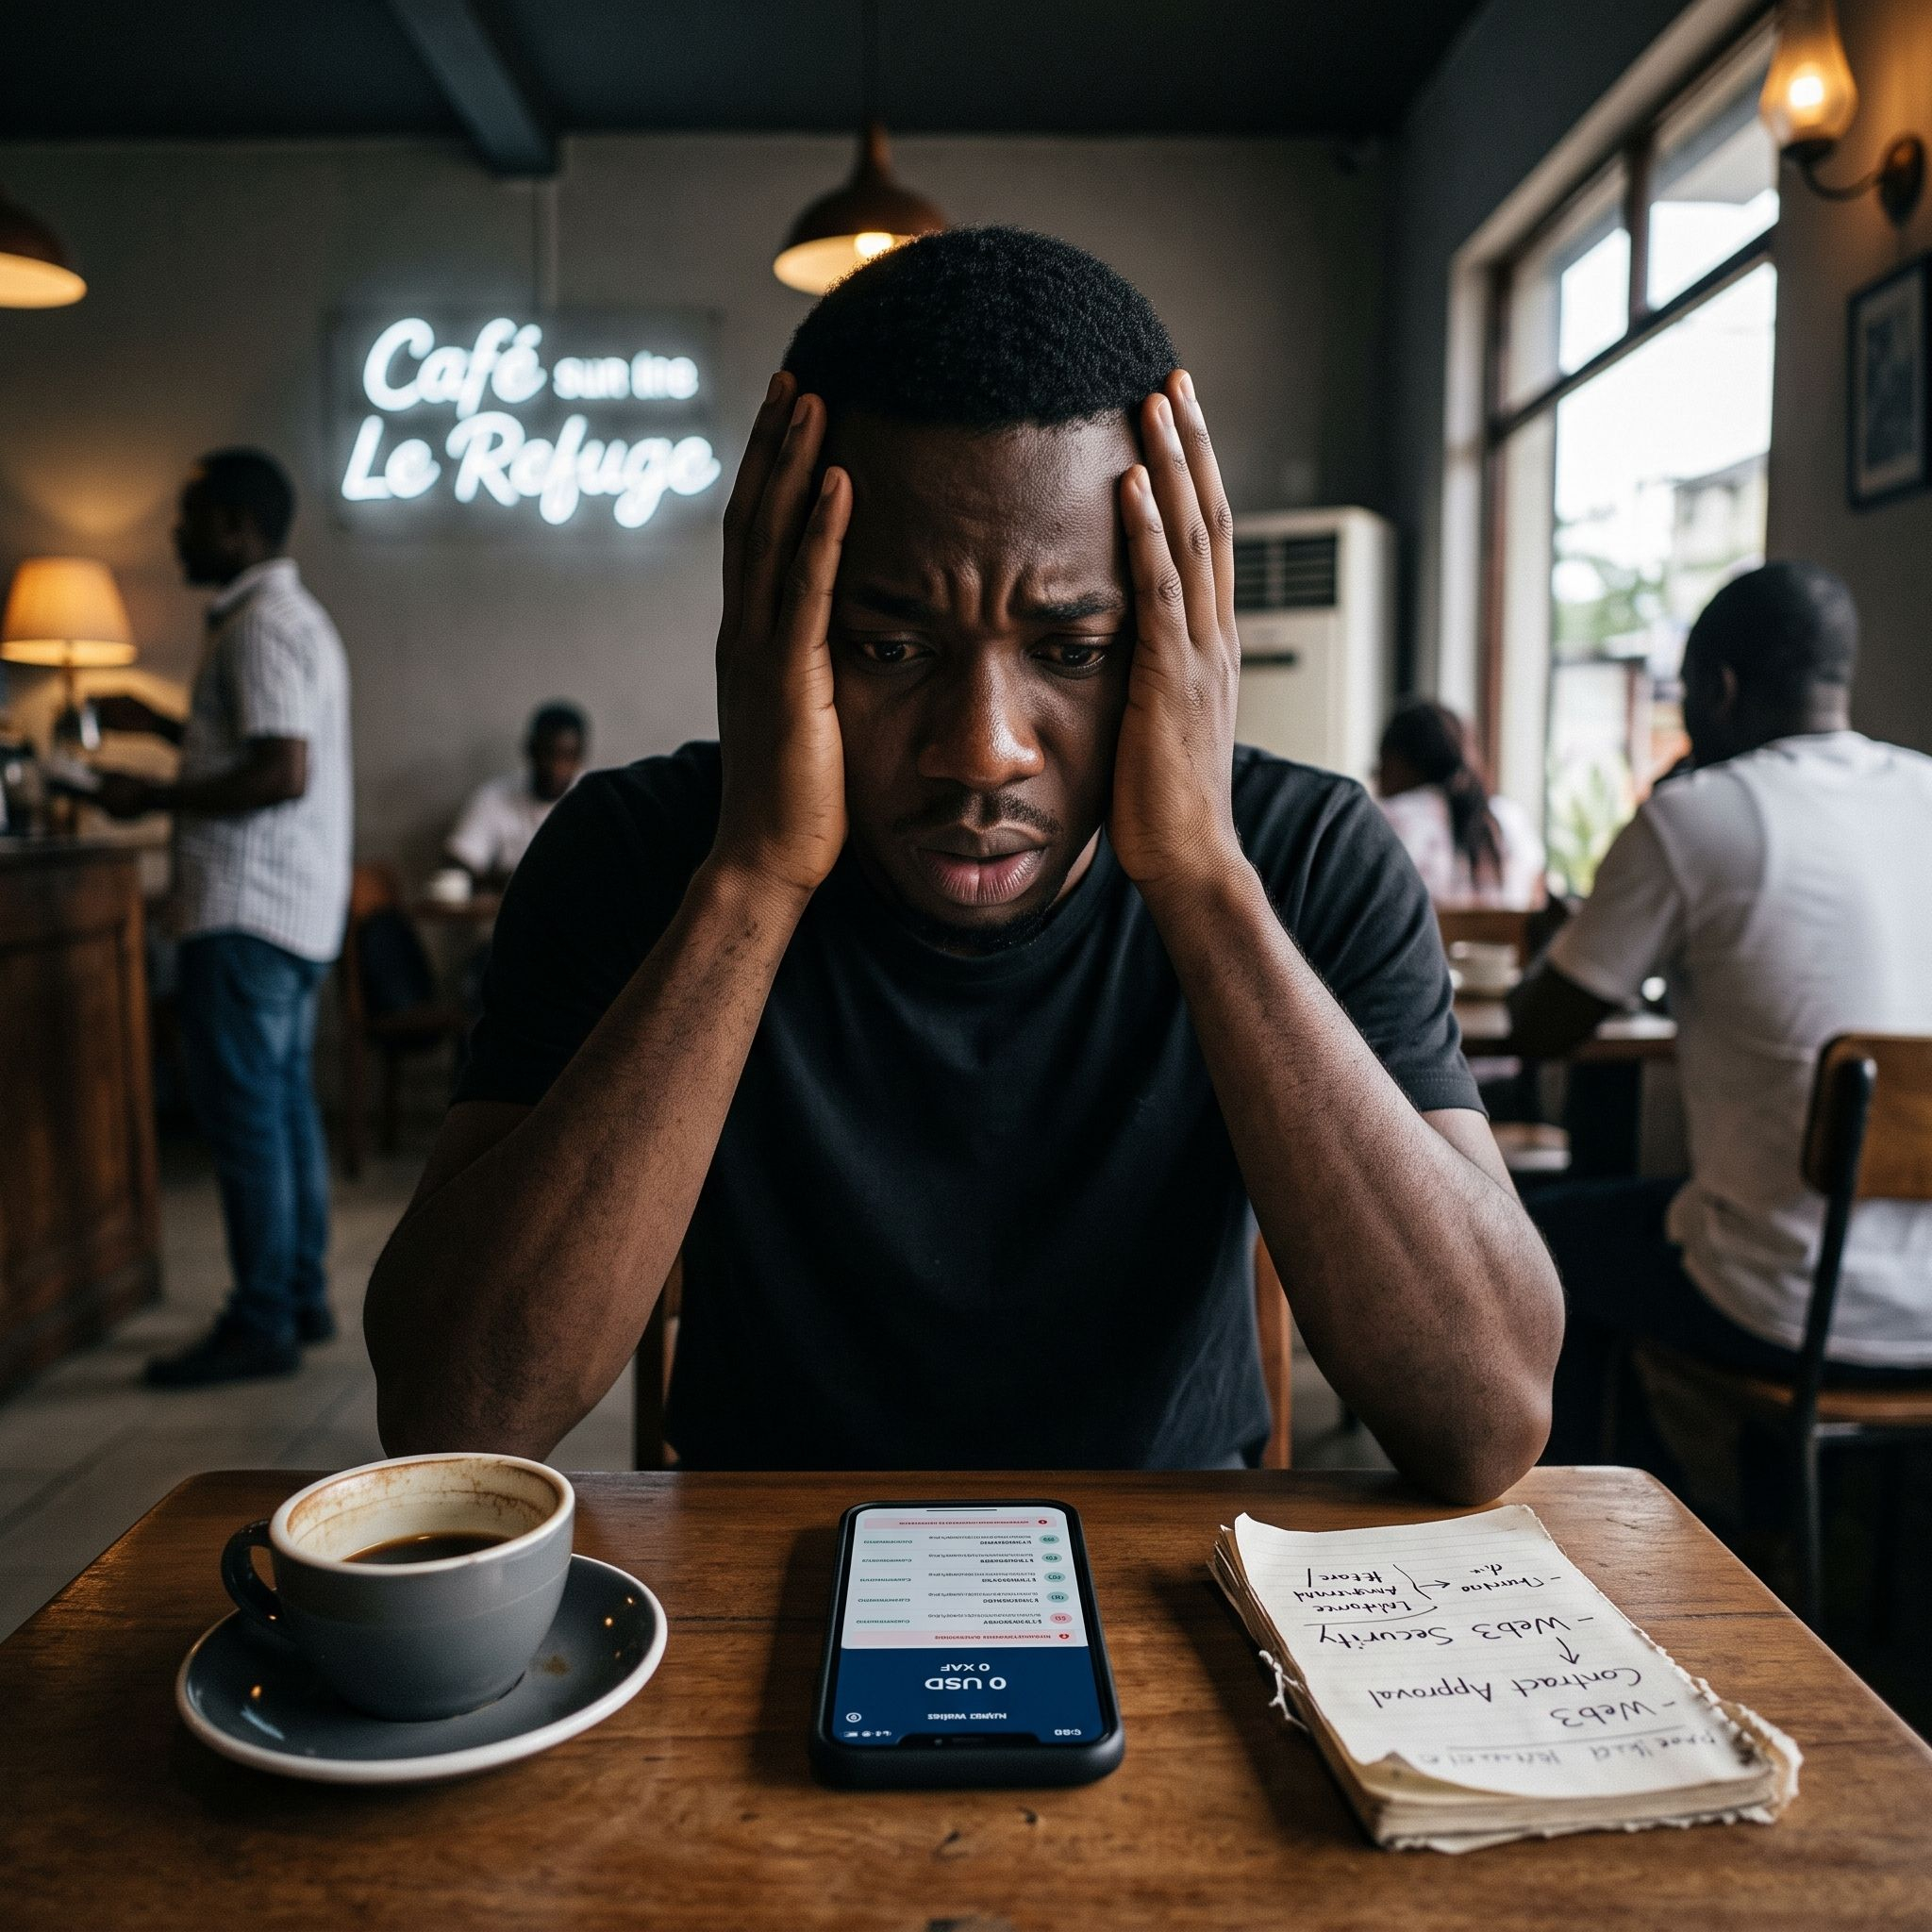
何の変哲もない日曜の朝でした。Web3ウォレットの通知を開くと、アラートが表示されます。「エアドロップ(限定)」—ネットワークのアクティブユーザーにだけ用意されたものです。見たサイトは、毎週使っている公式プラットフォームと、カンマの位置までそっくりでした。
ウォレットを接続しました。 「Claim your tokens」をクリックしました。
権限付与のウィンドウが開きました。素早い取引の署名には慣れていたので、内容を読むことさえしませんでした。「Confirm(確認)」をクリックしました。
10秒も経たないうちに資金が消えました:私のステーブルコインと主要トークンが、見知らぬアドレスに不正送金されてしまいました。
これはブロックチェーンのハッキングではありません。上限なしのコントラクト承認による詐欺(unlimited token allowance)でした。この取引を承認したことで、文字通り海賊コントラクトに資産を空にする許可を与えてしまったのです。
このミスは高くつきましたが、暗号資産との関わり方を変えてくれました:
決して盲目的にサインしない:ウォレットが求めている内容を必ず読む(単なる送金なのか、それともトークン支出の許可(承認)なのか?)。
定期的にアクセスを取り消す:Revoke.cashのようなツールを使って、過去に許可した旧プロトコルへの権限を取り消しましょう。
資本を隔離する:コールドウォレット(またはコールドストレージのポートフォリオ)を用意して、いかなる分散型アプリにも一度も接続しない。そして、dAppsのテストやエアドロップ探しには、少額のバーナーウォレットだけを使う。
無料には罠が隠れている:理由もなく自分のアドレスに直接送られてくる思いがけないエアドロップは、ほぼ例外なくフィッシングの餌です。
暗号資産のエコシステムでは、金融の主権には完全な責任が伴います。ブロックチェーン上の取引を取り消してくれるカスタマーサポートなど存在しません。
🔒 フィッシングや偽のエアドロップの罠に、落ちかけたことはありますか?ウォレットを安全に保つための「黄金ルール」は何ですか?
安全なウォレットの重要性をより多くの投資家に知ってもらうために、いいね ❤️ をお願いします!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE