
安全のために、違いは何で、実際に何が変わるの?
もしウォレットとは何かが分かったなら、次は暗号資産における最初の重要な判断の一つです:
インターネットに接続されたウォレットに資産を置くのか、それともコールドウォレットを使うのか?
答えは単にこういうわけではありません:
「コールド=良い、ホット=悪い」。
実際のところ、もっと面白い話なんです。
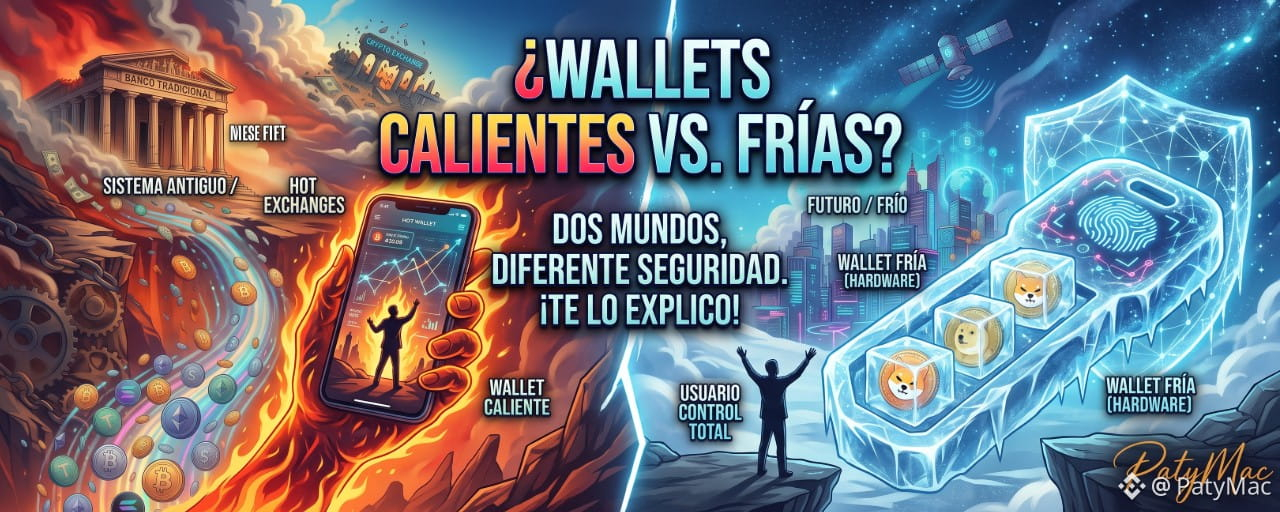
🔥 ホットウォレットとは?
ホットウォレット(またはホット・ウォレット)とは、秘密鍵がインターネットに接続された環境で管理されている、またはインターネットと定期的にやり取りするために設計されたウォレットのことです。
よくある例は:
モバイルウォレット;
ブラウザ拡張;
デスクトップアプリ;
DeFiやWeb3とやり取りするために使われる特定のウォレット。
主な利点は、便利さです。
あなたは:
暗号資産を受け取る;
資金を送る;
分散型アプリに接続する;
トークンを交換する;
スマートコントラクトとやり取りする。
比較的素早くすべてを行える。
しかし、その便利さには裏返しがあります:
運用面での露出が大きい。
あなたのデバイス、ブラウザ、アプリ、そしてセキュリティ習慣が、リスク表面の一部になります。
❄️ COLD WALLETとは?
コールドウォレットは、秘密鍵をインターネットに常時接続された環境の外に保つことを目指します。
ハードウェアウォレットは、最もよく知られた例の一つです。
目的は、特定のデジタル脅威への鍵の露出を減らすことです。
数ヶ月または数年動かす必要のない、かなりの量のビットコインを持っているとしましょう。
それらの鍵への露出を減らすために、コールドストレージ戦略を検討することもできます。
でも注意して:
コールドウォレットは「完全に防護されたお金」を意味しません。
また、人間によるリスクも存在します。
🔐 最も重要なポイント:鍵
根本的な違いは、単に:
「片方はインターネットがあり、もう片方はない」。
核心となるのは:
秘密鍵はどのように生成され、保管され、使われるの?
コールドストレージのアーキテクチャは、鍵を特定の接続された環境から隔離された状態に保つことを目指します。
それなら、リモートの攻撃者がそれらを入手するのが難しくなるかもしれません。
しかし、もし誰かがあなたのシードフレーズを手に入れたら、問題ははるかに大きくなり得ます。
だからこそ、ハードウェアウォレットはセキュリティ設計の観点からとても優れています。それでも、ユーザーがリカバリーフレーズを渡してしまえば、資金を失う結果になり得ます。
🧨 最も繰り返されるミス
あなたがハードウェアウォレットを買ったと想像してください。
あなたが設定します。
そのデバイスがあなたのシードフレーズを生成します。
そして誰かがあなたにこう書いてくる:
「あなたのウォレットを有効化するために、12/24語を送ってください」。
🚨 いいえ。
正規のハードウェアウォレット企業は、あなたの資金を「有効化」「同期」「確認」「解除」するために、シードフレーズを渡してほしいとは求めません。
そのような依頼は、アラームの合図として捉えるべきです。
🏦 それで「取引所(EXCHANGE)」は?
ここには、3つ目の状況があります。
カストディ(委託保管)型の取引所で資産を保有している場合、必ずしもあなた自身が鍵を直接コントロールしている個人用ウォレットを使っているとは限りません。
このプラットフォームが委託保管(カストディ)のインフラを管理します。
だからこそ、簡単に考えると、3つのモデルに分けられます:
🏦 第三者による保管(カストディ)
提供者は、委託保管下にある資産に対応するインフラと鍵を管理します。
🔥 HOT WALLET
ユーザーは、接続されている、またはインターネット上で頻繁に使われるウォレットを通じて自分の鍵を管理します。
❄️ COLD WALLET
鍵は、接続された環境への露出を減らすための戦略によって維持されます。
それぞれのモデルには、異なるメリットとリスクがあります。
⚖️ では、どれを使うべき?
普遍的な答えはありません。
それは:
資金の額。
あなたが取引を行う頻度は?
技術的な知識。
迅速なアクセスの必要性。
リスク許容度。
鍵を守り、復元するための能力。
たとえば:
頻繁に取引を行う人は、ホットウォレットの使いやすさを評価するかもしれません。
長期間保有していて、頻繁に動かす必要がない人は、コールドストレージ戦略を検討できます。
また、まだ鍵の仕組みを理解していない人は、どちらを使っても重大なミスを犯す可能性があります。
🧠 最も重要なルール
考えるべきなのは、ただ:
「私の暗号資産はどこにあるの?」
考えてみて:
「誰が鍵を管理しているの?」
そしてその後:
「それらの鍵を失ったらどうなる?」
なぜなら、自己管理(セルフカストディ)には非常に特有の特徴があるからです:
より多くのコントロールが得られる一方で、同じ分だけ責任も増えます。
必ずしも、取り消しできない送金をキャンセルするために電話できる銀行があるわけではありません。
どれでも共通の:
「シードフレーズを忘れた」。
🇵🇾 わかりやすい例
たとえば、パトリシアがBTCを購入し、数年間保有することに決めたとします。
たとえば:
運用資金の一部を、頻繁に使うウォレットに入れておく。
さらに、こうした運用を維持することも考えられます:
コールドストレージ戦略のもとで長期保有に充てる資金。
でも、安全性はデバイスを買った時点で終わりではありません。
パトリシアも、シードフレーズをどこでどう守るか、危険なデジタルコピーをどう避けるか、そして復旧の手順をどう定めるかを考える必要があります。
技術は安全性のほんの一部にすぎません。
ユーザーもセキュリティのシステムの一部です。
🚨 黄金の5つのルール
1️⃣ シードフレーズは決して共有しないで。
いわゆる技術サポート付きでも。
2️⃣ シードフレーズをスクリーンショットで保存しないで。
デジタルのコピーは露出してしまう可能性があります。
3️⃣ 送信前に必ず宛先アドレスを確認する。
ブロックチェーンの取引は、元に戻すのが難しい、あるいは不可能な場合があります。
4️⃣ わからないページにウォレットを接続しないで。
悪意のある署名は、現実の被害につながり得ます。
5️⃣ 居心地の良さと安全性を混同しないで。
最も簡単に使える選択肢が、必ずしもリスクへの露出が最も少ないわけではありません。
🔥❄️ じゃあ… ホット?コールド?
本当の問いは:
「どれが良い?」
正しい問いは:
「資金の量、使用頻度、そして自分が適切に扱えるセキュリティレベルに、どれが一番合う?」
管理が不十分なコールドウォレットは、結局安全でないものになり得ます。
そして、適切に管理されたホットウォレットは、特定の用途に適している可能性があります。
暗号資産の安全性は、単一のデバイスに依存しません。
それはシステム全体に依存します:
デバイス+鍵+シードフレーズ+習慣+手順+知識。
❓ 面白い質問
コールドウォレットはハッキングされますか?
どんなシステムも、絶対に無敵だと考えるべきではありません。狙いは、特定の攻撃面を減らすことです。
ホットウォレットを少額のために使ってもいい?
これは、頻繁に行う取引のために用意した資金で採用する人もいる実践ですが、安全性はウォレット、デバイス、そしてユーザーの習慣に依存します。
シードフレーズはどこに保管すべき?
紛失・盗難・露出のリスクを減らすための、安全な媒体と場所に保管してください。インターネット上に不安全な形で保存してはいけません。
ハードウェアウォレットなら、暗号資産を失うリスクはなくなりますか?
いいえ。特定のリスクを減らせる可能性はありますが、リカバリ情報を失ったり、侵害されたりすると、アクセスを失うことにつながります。
「取引所(Exchange)」「ホットウォレット」「コールドウォレット」はまったく同じもの?
いいえ。委託保管(カストディ)と鍵管理のモデルがそれぞれ違います。
📌 暗号資産用語集 #2
HOT WALLET = より接続性とアクセス性を高めて運用するために設計されたウォレット。
COLD WALLET = 接続された環境への露出をより小さく保つことを目指すストレージ戦略。
そして、ウォレットとは何か、ホットとコールドの違いがわかったところで、この一連の中でおそらく最も重要な概念に到達します:
🔑 秘密鍵
なぜなら、取引所を変更できるからです。
ウォレットを変更できます。
別のブロックチェーンに切り替えられます。
しかし、秘密鍵をコントロールすることがどういう意味か理解していなければ、まだ完全には自己管理(セルフカストディ)がどういうことか分かっていません。



#GlosarioCripto #HotWallet #ColdWallet #CryptoSecurity #SelfCustody