
Web3の世界では「ハニーポット(はちみつの壺)」という言葉を頻繁に耳にしますが、この言葉には、あなたのウォレットに致命的な「顔」と、AIの安全のために欠かせない「顔」の、まったく正反対の2面が隠されています。
1️⃣ クリプトにおける罠:あなたのウォレットを吸い上げる「ハニーポット」
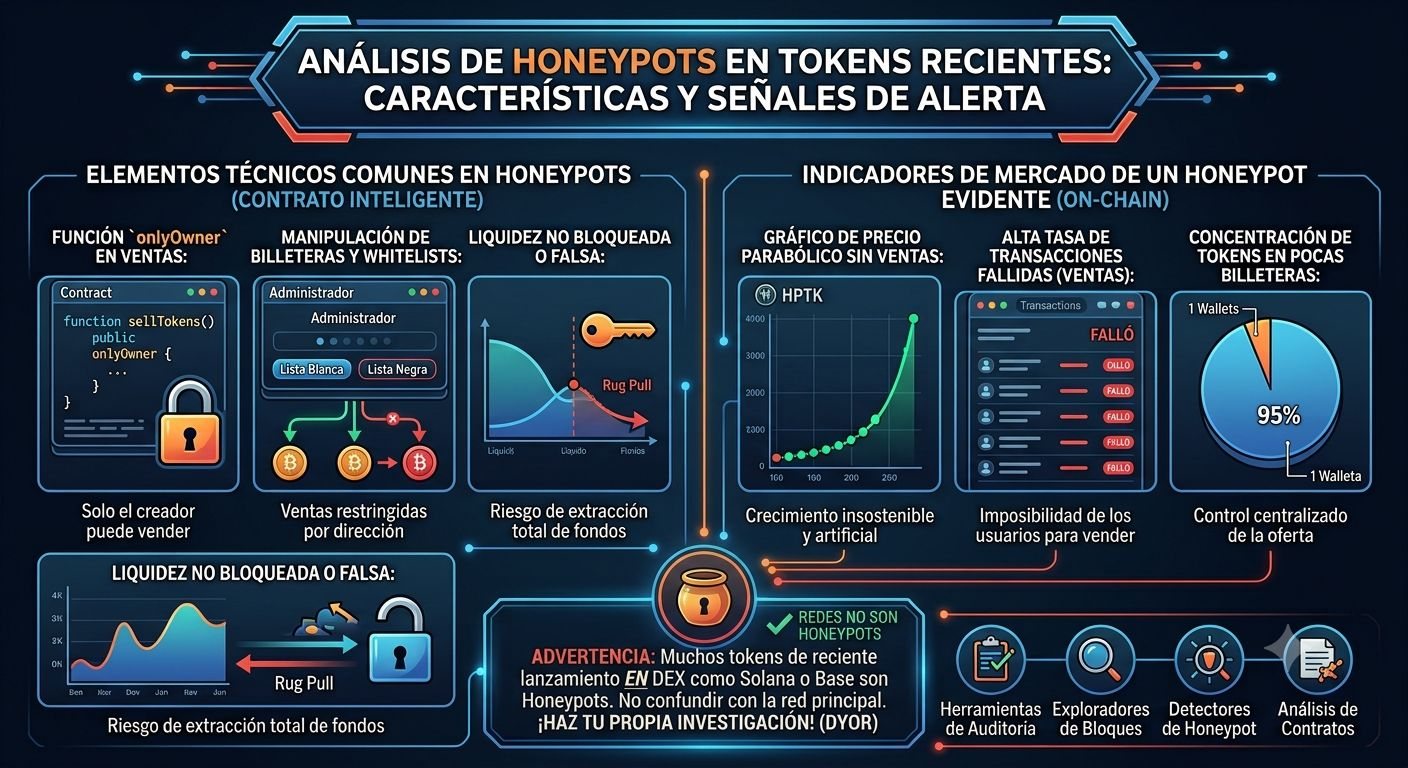
トークンやミームコインのトレーディングにおいて、ハニーポットは分散型金融(DeFi)における、最もよくあるかつ最も有害な詐欺のタイプの1つです。
「エサ」:完全に緑のグラフで放物線状に急上昇する(10倍、50倍)トークンを見ます。すべて完璧に見えて、取り残されるのが怖くて(FOMO)、そのまま買ってしまいます。
罠:スマートコントラクトに悪意のあるコードが仕込まれており、購入は可能だが、詐欺の実行者(犯人)を除くすべてのユーザーの「売る」オプションをブロックします。
結果:流動性がトークンのプールに永遠に閉じ込められ、開発者が資金を引き揚げるまで(Rug Pull)。
2️⃣ 防御用の餌:AIエージェントを守るためのハニーポット
Web3エコシステムにAIインテリジェンス・エージェントが登場してから、「ハニーポット」という言葉は、防御的な役割を非常に重要なものとして担うようになりました。
サイバーセキュリティチームは、偽のデータを載せた「エサ用サーバー/コントラクト」(防御的ハニーポット)を作ります。目的は、悪意のあるボットや攻撃者のAIを引き寄せることです。
脆弱性を検出する:実際のネットワークを危険にさらさずに、AIを攻撃しようとしている様子を観察する。
脅威を無力化する:実ユーザーに影響が出る前に、攻撃者のアドレスをブロックし、特定する。
🛡️ 運用でハニーポットに引っかからない方法
コントラクト検出器を使う:交換する前に、必ずセキュリティ分析プラットフォーム上でそのトークンを確認してください。
見出しと取引を分析する:ネットワークのエクスプローラーで何千もの購入は見えるのに、売りが一切ないなら、すぐに逃げてください!
ロックされた流動性を確認する:プロジェクトの裏付け資金が、検証可能なコントラクトで保護されていることを確実にしましょう。
💬 コミュニティで議論しよう:
分散型ネットワークで、ハニーポット系のトークンに遭遇したことはありますか?運用前にコントラクトを検証するために、どんなツールを使っていますか?コメントであなたのコツを教えてください!
❤️ LIKEして、この文章をトレード前に保存し、そして比較してコミュニティを守りましょう。