



9月18日、日本警察庁は国家サイバー統合室とともに、米国FBI、米国国防総省のサイバー犯罪センター、オーストラリア信号局/サイバーセキュリティセンター、ドイツ連邦情報局および連邦憲法擁護庁と連携し、6者による共同報告を発表した。主役は、北朝鮮の背景を持つハッカー集団──WaterPlum(別名「Contagious Interview」、直訳「なりすまし面接」)。
Contagious Interview という攻撃活動は、これまでに複数の国際的なセキュリティベンダーによって多年追跡されており、しばしば北朝鮮の Lazarus Group との関連があると見なされてきた。今回、日本の警察が公式な名義で、他国の機関と共同で、自国における具体例と押収した証拠を初めて明らかにした。
報告書のリンク:https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
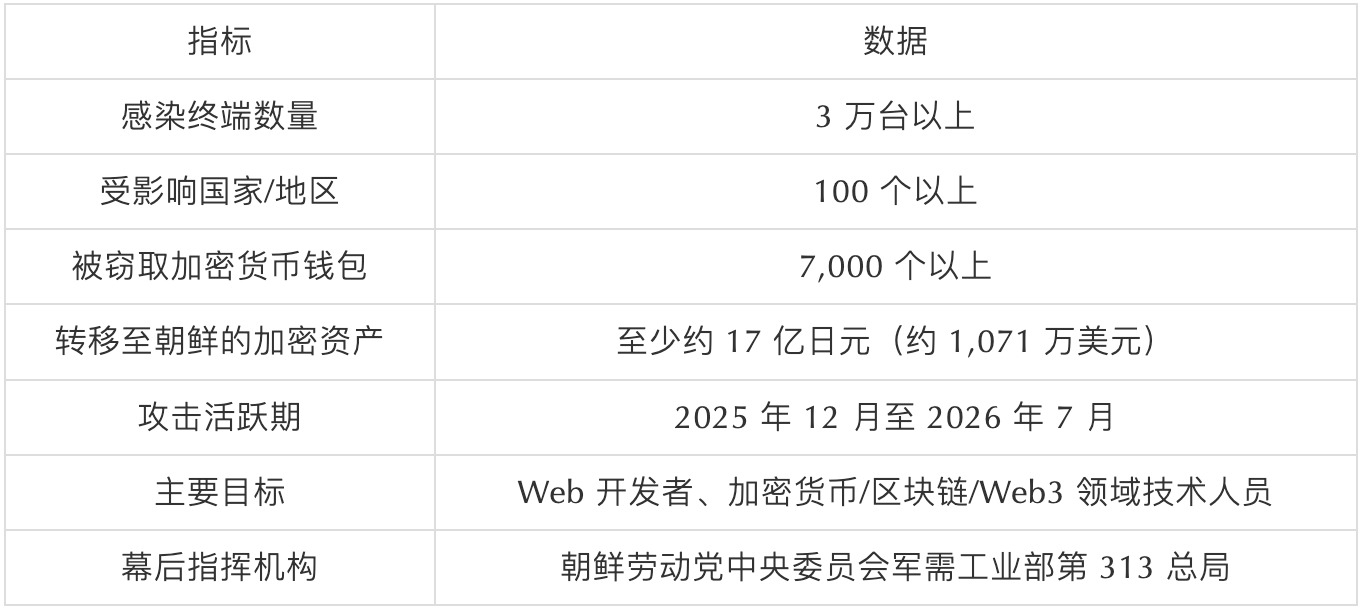
主なデータ
攻撃の手口
WaterPlumの手口の核心は、実は複雑ではない。採用担当者になりすますことだ。
第一段階:おとりの投入
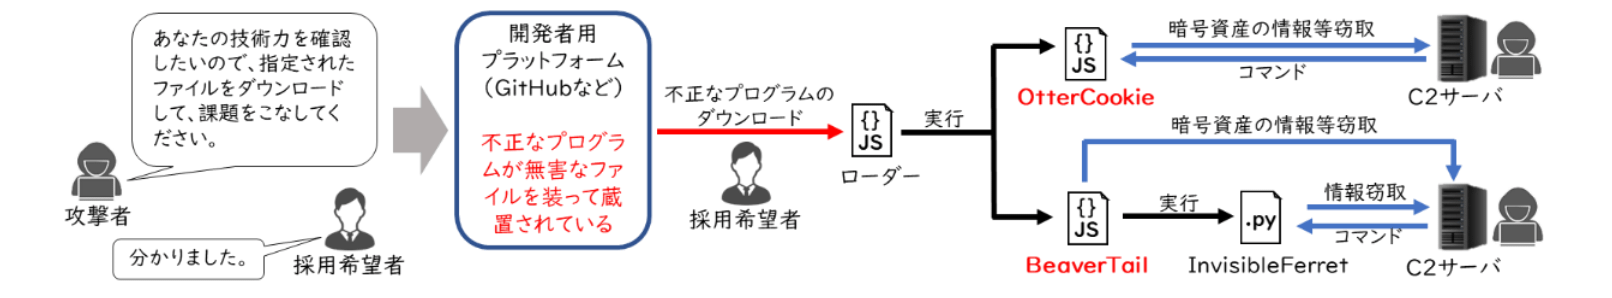
WaterPlumは、ソーシャルメディア、求人サイト、ギグワークのプラットフォーム、フリーランス向けマーケットプレイスでIT技術者に積極的に接触する。特に、Web開発者や暗号資産・ブロックチェーン分野のエンジニアが狙われる。身元を偽る際は、AI企業、暗号資産企業、NFTプロジェクトの運営者、または人材紹介会社を装うことがある。
第二段階:技術面接の罠
標的に接触した後の手口は、通常次のようなものだ。「技術面接」に招待したり、プログラミングの課題を出したりする。課題に取り組む際、GitHubなどのコードリポジトリから「プロジェクトファイル」をダウンロードするよう求める。理由としては、「このビデオ会議ツールのバグ修正を手伝ってほしい」や「このテンプレートに沿って課題を完成させてほしい」などと言う。
このファイルは、多くの場合、悪意あるプログラムだ。
第三段階:マルウェアの展開
警察は報告書で、関連するマルウェアとしてBeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffleを挙げている。
注目すべき点として、「StoatWaffle」というマルウェアは、ブロックチェーン関連プロジェクトのリポジトリを装い、.vscode/tasks.jsonというVS Codeの設定ファイルを使ってコードを自動実行する。つまり、プロジェクトフォルダーを開いて「信頼する」を選ぶだけで、手動で実行ボタンを押さなくても、コードがすでにバックグラウンドで動き始めている可能性がある。
警察はまた、見知らぬVS Codeプロジェクトを受け取った場合は、必ず「制限モード」で開くよう特に注意を促している。「このフォルダーの作成者を信頼しますか」というメッセージが表示されたら、「いいえ」を選べば、この罠を避けられる。また、見知らぬプロジェクトを、以前に「信頼する」と設定したフォルダーに入れないこと、workspace trustというセキュリティ設定を利便性のために無効にしないことも重要だ。
第四段階:データの窃取と横方向への侵入
これらのマルウェアは、正常なコードリポジトリを装ったNPMパッケージに隠されている。実行すると、パソコンにバックドアを仕込み、遠隔サーバーに接続して、さまざまな機密情報を盗み出し始める。ブラウザーに保存されたアカウント情報、クリップボードの内容、キーログ、スクリーンショット、暗号資産ウォレットの秘密鍵やシードフレーズ、さらには運転免許証やパスポートなどの身分証明書の写真も対象となる。
盗まれたアカウント情報は、単に金銭目的で売られるだけではない。警察によると、攻撃者は盗んだ認証情報を使って被害者の勤務先企業の内部ネットワークに侵入し、知的財産を盗んだり、企業環境内でさらに横方向に侵入を広げたりする。また、盗まれた身分証明書の写真は、北朝鮮のIT労働者が身分を偽り、海外の求人市場に入り込んで副収入を得るために悪用される可能性もある。
2025年12月から2026年7月までの期間について、警察が把握したデータによると、世界100以上の国・地域で少なくとも3万台のコンピューターが感染し、7,000を超える暗号資産ウォレットの情報が盗まれた。WaterPlumが管理するウォレットに流入した資産は、少なくとも約17億円(約1,071万米ドル)に上る。
日本で初めて摘発された「ノートPC農場」
この報告書で最も注目すべきなのは、実はマルウェアそのものではない。警察が日本国内で「ノートPC農場」(Laptop Farm)を初めて摘発し、解体したことだ。
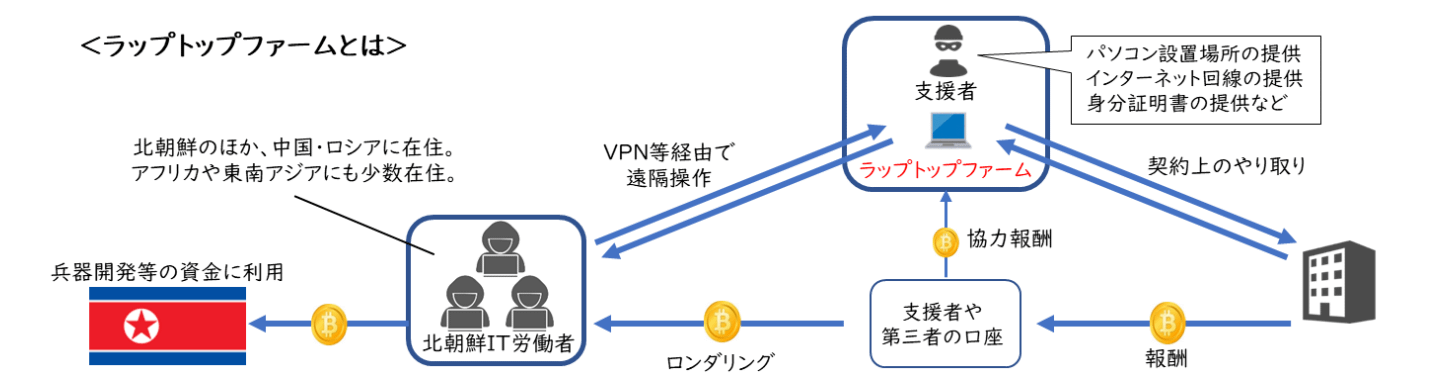
簡単に言うと、北朝鮮のIT労働者は日本にいないが、日本在住の誰かを説得(または買収)して、その人の自宅にパソコンを1台置かせ、遠隔操作で仕事をする。外から見ると「日本在住者」が仕事を受注しているように見えるが、実際に作業している人は北朝鮮、中国、ロシアなど遠く離れた場所にいる可能性がある。
日本国内の協力者(報告書では「支援者」と呼ばれている)は、パソコンを置くための場所やインターネット回線を提供し、さらには北朝鮮の労働者が身元を偽って仕事を受注するために、自分の身分証明書を使わせることもある。支援者が受注した仕事を、北朝鮮の労働者が「名義を借りて」完了するケースもある。また、支援者本人の銀行口座を入金先に指定し、資金が振り込まれた後に何らかの方法で国外へ移す場合もある。さらに、支援者が代わりに借りたVPSサーバーを利用し、実際の作業場所をいっそう隠すこともある。
警察の捜査により、こうした手口を通じて、北朝鮮のIT労働者が数億円規模の暗号資産などを海外に送金していたことが判明した。警察は報告書で、その資金の使途についても明確に記しており、武器開発などに使われていたという。また、報告書は、北朝鮮のIT労働者に業務を発注して報酬を支払うことは、国内法や対北朝鮮制裁に違反する可能性があると明確に警告している。
bitFlyer事件:北朝鮮のIT労働者、日本の暗号資産取引所に侵入
2025年5月、日本の暗号資産取引所bitFlyerに、エンジニア職への応募があった。この応募は後に、北朝鮮のIT労働者によるものだった可能性が高いと判明した。この一連の経緯は今回の報告書にも記載されており、非常に具体的な事例となっている。
この応募者は仲介業者を一切通さず、企業の公式サイトから直接履歴書を送っていた。連絡先のメールアドレスにはGmailを使い、求人システムへのログイン時にはVPNを利用していた(NETNUT Proxy、Astrill VPN、High Speed Rabbit Proxyの利用が指摘されている)。履歴書に記載されたスキルは、かなり「幅広い」ものだった。十数種類のプログラミング言語に精通し、ブロックチェーンやクラウドサービスにも詳しいとし、ヨーロッパの大学を卒業後、複数の国で働いた経験があるとしていた。
bitFlyerは念のため、ビデオ面接を設定した。面接では、今振り返ると典型的と言える特徴がいくつも見られた。応募者は外見こそアジア系に見えたが、マレーシア系で、長年フィンランドに住んでいると自称し、母語はマレー語と中国語だと話した。面接はすべて英語で行われたが、その英語力は履歴書に記載された学歴や職歴に見合うものではなかった。履歴書に書かれた具体的なスキルについて尋ねると、簡単な質問には答えられたものの、少し掘り下げると話をはぐらかし、曖昧な回答に終始した。
ほかにも、疑わしい点はいくつかある。日本に移住して働く話になると何かと理由をつけて先延ばしにしたり、「半年後にまた考えましょう」と言ったりする。給与を暗号資産で支払うよう強く求める。面接中、別の画面をしきりに横目で見て、答えを読み上げているように見える。背景から時折、誰かの話し声が聞こえる。ビデオ映像が頻繁に止まったり、コマ落ちしたりする。
bitFlyerは最終的に問題があると判断し、この人物を採用しなかった。bitFlyerは本報告書の謝辞にも記載されている。
WaterPlumと北朝鮮のIT労働者との関連性
警察庁とFBIは報告書で、明確な見解を示している。WaterPlumのサイバー攻撃活動と、一部の北朝鮮IT労働者による外貨獲得活動は、いずれも北朝鮮労働党中央委員会軍需工業部第313総局の指揮下にあるという。
この判断を裏付ける重要な証拠の一つが、IPアドレスの一致だ。WaterPlumの攻撃者が使用したIPアドレス、北朝鮮のIT労働者がノートPC農場やクラウドソーシングのプラットフォームに接続する際に使ったIPアドレス、そしてbitFlyerに応募した北朝鮮の労働者が求人システムにログインした際のIPアドレスが、いくつか一致していた。
発表では、WaterPlumのメンバーの日常業務に関する詳細も明らかにされた。たとえば、ビデオ面接を切り抜けるために「Magicam」というAI顔交換ソフトを使うが、使うのは通常ほんの数分だけで、その後は「ネットワークの調子が悪い」と言い訳してカメラをオフにする。また、北朝鮮の記念日に、上層部から一定時間ゲーム(主に経営シミュレーションゲーム)をしてよいと特別に許可されることがあり、サッカーの試合動画を見ているところを撮影された人もいた。日常的に「NaturalReader」のような音声読み上げソフトで日本語の発音を練習し、翻訳ツールやAIツールは基本的に無料版を使っていた。
できること
一般のIT従事者、特にフリーランスにとって、実践しやすい対策は次のとおりだ。
仕事や暗号資産を扱うパソコンで、知らない人から渡されたコードを安易に実行しないこと。どうしてもテストが必要なら、仮想マシン上で実行すること。
スクリプトにcurl、base64、mshta、Invoke-WebRequestなどのコマンドが含まれていたら、すぐに実行せず、まず何をするものなのかを確認すること。
ウイルス対策ソフトの警告が出たら、まずネットワークを切断すること。ウイルスを削除して何事もなかったかのように済ませてはいけない。発見される前に、すでに情報が盗まれている可能性が高いからだ。
ウォレット内の資産は、できるだけ早く新しいウォレットに移すこと。シードフレーズは紙に書いて保管し、パソコンには保存しないこと。
可能であれば、システムを再インストールするのがより安全だ。
企業の採用担当者や業務委託チーム向け:
短期間に、あまり知られていない職種の求人へ大量の応募があった場合は、念のため警戒すること。
履歴書に非常に幅広いスキルを並べている候補者には、面接で具体的な質問をいくつか追加し、本当に理解しているのか、暗記しているだけなのかを確かめること。
給与を暗号資産で支払うよう強く求める、現地に来ることを頑なに拒む、他人名義の口座への送金を求める。こうした行動は、もう一歩踏み込んで確認すべきサインだ。
候補者の住んでいる地域の天気や生活習慣について雑談してみると、技術的な質問をするよりも、ぼろが出やすいことがある。
まとめ
この報告書は、北朝鮮に関連する新たな悪意ある組織を明らかにしただけではない。攻撃者が求人情報を足がかりに個人の端末へ侵入し、そこから企業ネットワークに入り込み、盗み出した認証情報や暗号資産ウォレットを使って直接利益を得るという、ますます複雑化する攻撃パターンを示している。同時に、別の身元偽装とノートPC農場のインフラによって、関係者が海外のIT労働市場に入り込めるようにもなっている。フィッシングで暗号資産を盗む一方、身元を偽って海外の労働市場に潜り込む。この二つの活動は互いに絡み合い、互いを隠れみのにしている。
個人も企業も、警戒すべきなのは「ウイルス対策」だけではない。採用、業務委託、本人確認といったプロセスも、同様にセキュリティ上の検討対象にする必要がある。報告書は最後に、今後も攻撃手法は進化し、複雑化していくと強調している。企業や個人は、国内外のセキュリティ機関が発する警告や、セキュリティ企業が公開する報告書に継続して注意を払うべきだ。