
吴说获悉,慢雾安全首席信息安全官 23pds 发出安全预警,呼吁 iOS 用户抓紧升级系统,他指出,黑灰产目前已实现利用全链利用链从 iOS 设备中盗取私钥与助记词。
整个攻击路径包括:通过社工或水坑攻击诱导用户在 Safari 中访问恶意网页,利用 WebKit/JavaScriptCore(JSC)内存破坏获取 JS 层读写权限,随后绕过指针认证码(PAC)防御取得原生调用能力,逃逸 WebContent 沙箱并实现内核提权获取 root 权限,从而窃取 Keychain(钥匙串)及加密钱包应用数据。
该攻击源于此前泄露的 “DarkSword” iOS 全链漏洞利用套件,由于材料外泄已被黑灰产复用,严重威胁移动端自托管钱包安全。
0xFrancis(@xiao_zcloak):
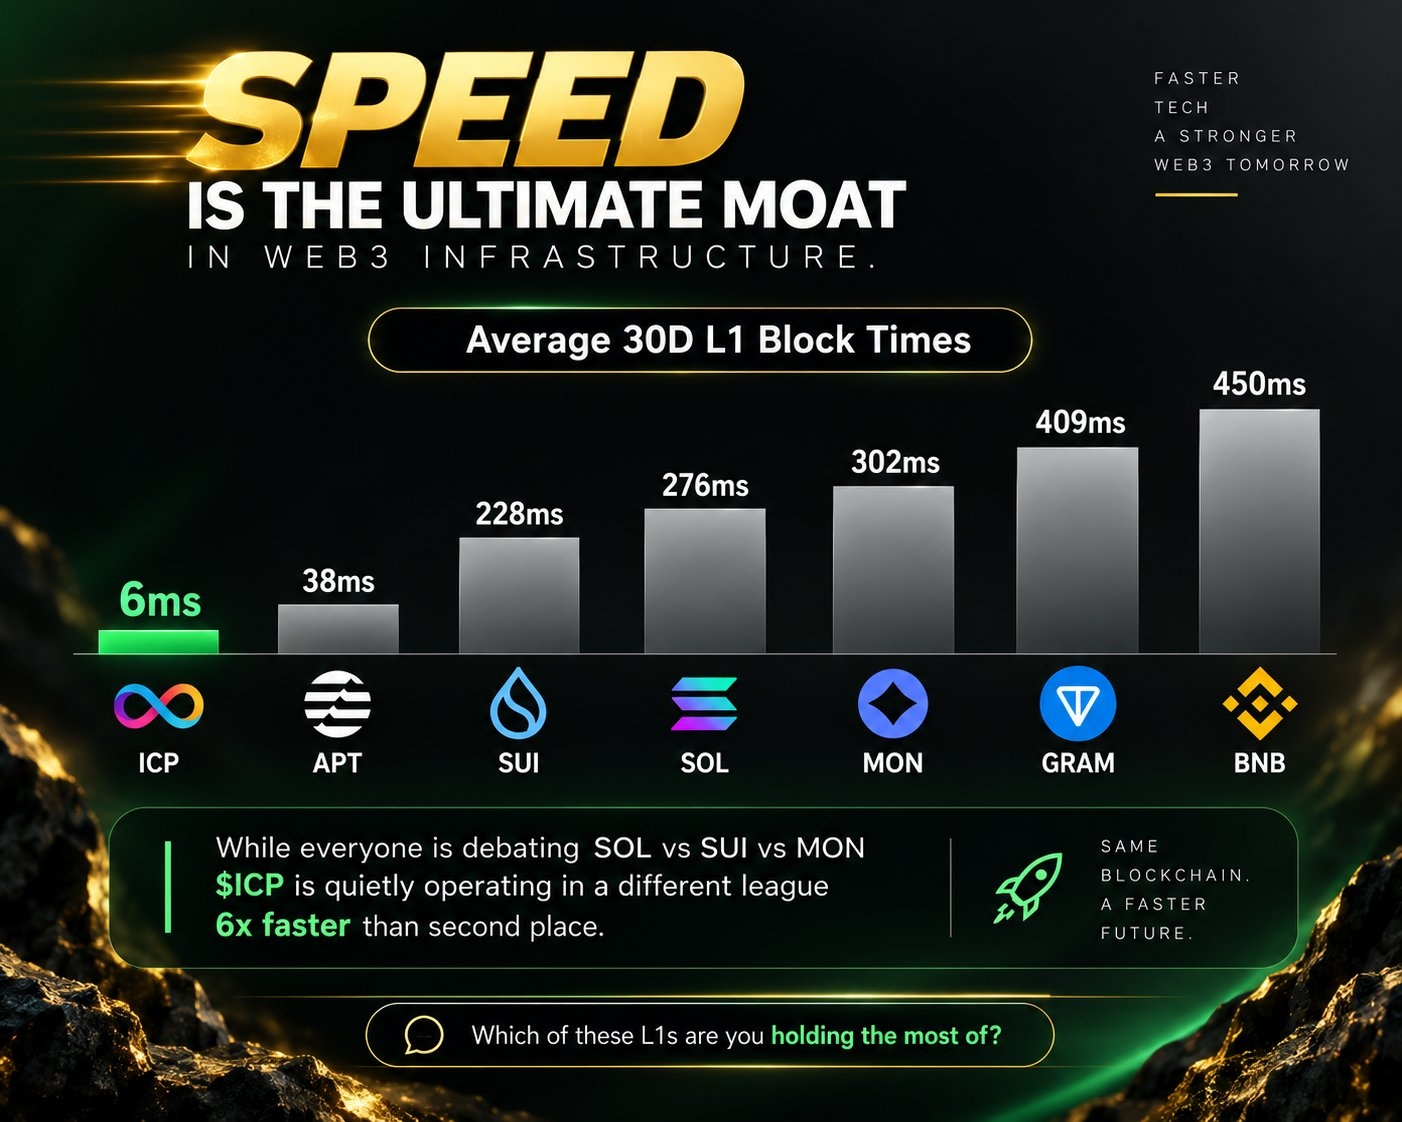
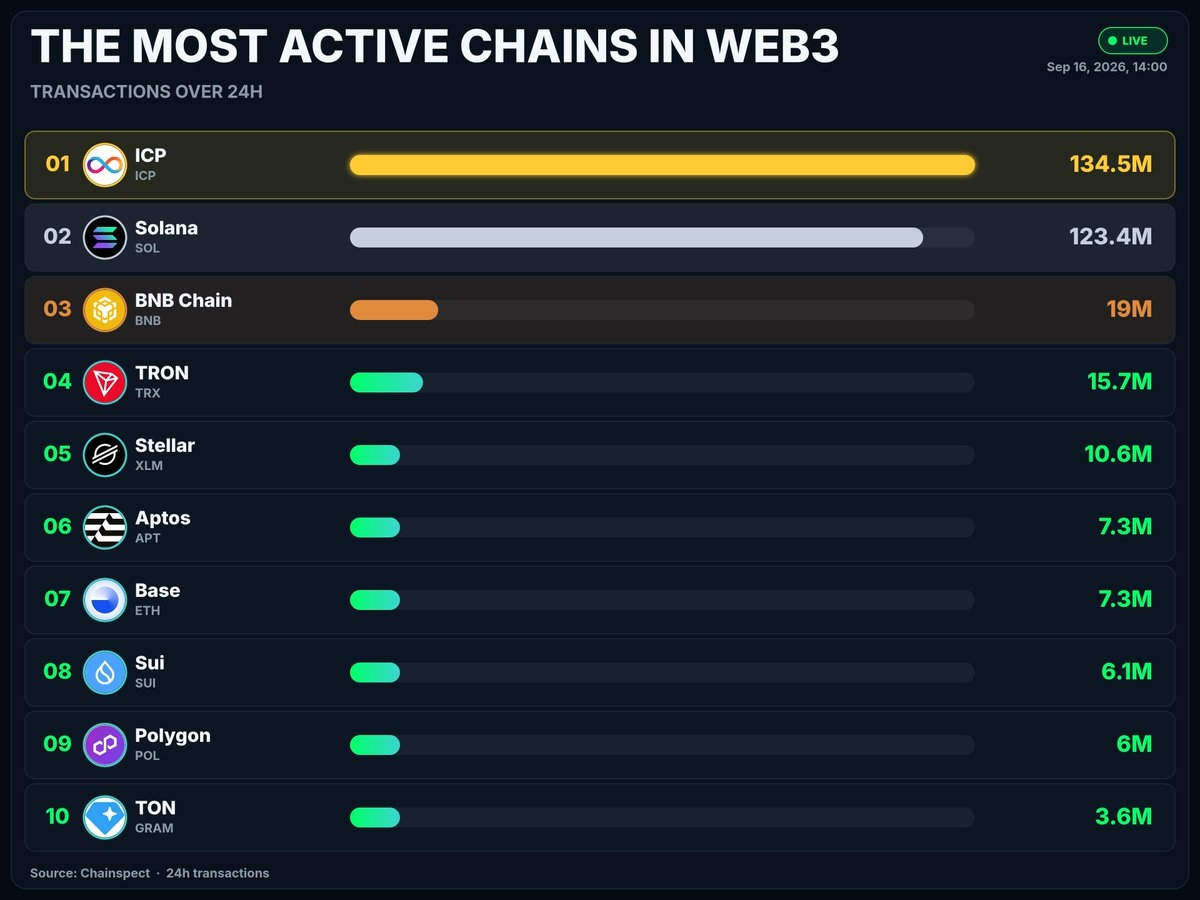
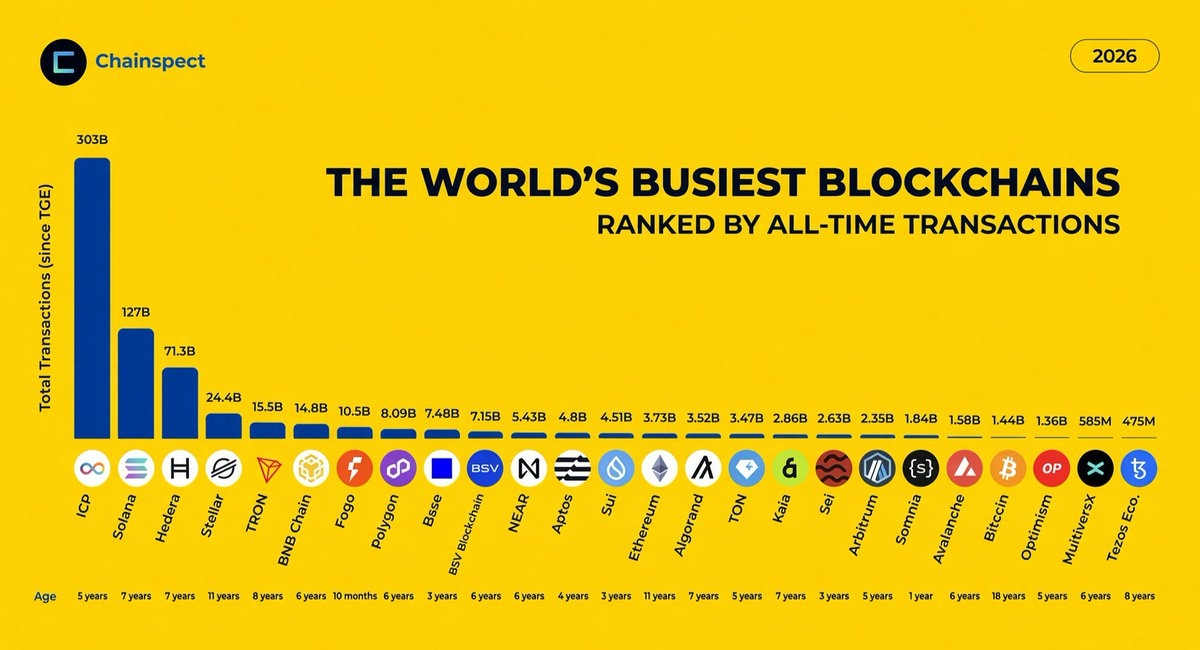
ICP 应该是整个 Web3 行业里唯一一个对这种攻击完全免疫的公链,放在智能合约里的不可篡改的前端和 Passkey 钱包功不可没。
另外最近 Near 靠隐私叙事和“链签名”多链资产暴涨,行业又有几个人知道这是 ICP 几年前就生产实装的小把戏。
所以,技术过于先进了,真的没啥用……
整个攻击路径包括:通过社工或水坑攻击诱导用户在 Safari 中访问恶意网页,利用 WebKit/JavaScriptCore(JSC)内存破坏获取 JS 层读写权限,随后绕过指针认证码(PAC)防御取得原生调用能力,逃逸 WebContent 沙箱并实现内核提权获取 root 权限,从而窃取 Keychain(钥匙串)及加密钱包应用数据。
该攻击源于此前泄露的 “DarkSword” iOS 全链漏洞利用套件,由于材料外泄已被黑灰产复用,严重威胁移动端自托管钱包安全。
0xFrancis(@xiao_zcloak):
ICP 应该是整个 Web3 行业里唯一一个对这种攻击完全免疫的公链,放在智能合约里的不可篡改的前端和 Passkey 钱包功不可没。
另外最近 Near 靠隐私叙事和“链签名”多链资产暴涨,行业又有几个人知道这是 ICP 几年前就生产实装的小把戏。
所以,技术过于先进了,真的没啥用……