今回のFomoPeekの件、身近な知り合いも巻き込まれてしまい、損失は約1000U。お金はおそらく戻ってこないでしょう。
FomoPeekのタイムラインを見て、開発者が意図的にやっているのでは?と疑ってしまいました。
1.0(約8月29日):パッケージ内にあの悪意のあるフレームワークはなし
1.1(約9月9日):apptrace + libapptracecoreを埋め込み
1.2(約9月12日):依然としてこのフレームワークを搭載
1.3(約9月17日):フレームワークが削除されており、SlowMistの公開警告より2日早い
巻き込まれたのは、1.1〜1.2バージョンを使ったユーザーだと思いますが、ほとんどの人はずっと1.0のまま留まっていたわけではないはずです。
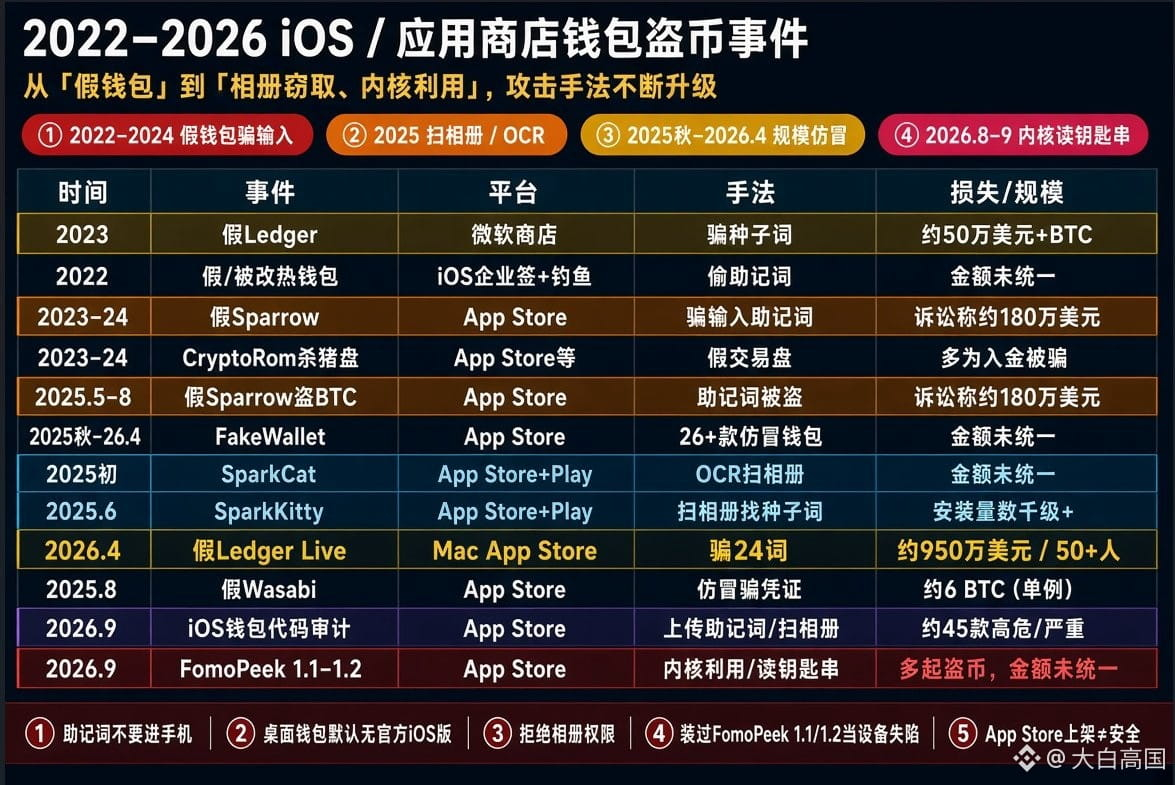
改めて整理してみると、ここ数年のApp Storeにおける重要な脆弱性では、暗号まわりが依然として最も深刻な被害領域で、犯行手口もさらにアップグレードされています。
偽ウォレットで入力を騙す → 写真をスキャンして助記フレーズを探す → カーネルを悪用して鍵束を直接読み取る。
今では、あなたの資産を盗むのに、助記フレーズを漏らしたり偽リンクをクリックさせたりする必要すらなく、直接秘密鍵を読み取れます。
App Storeに載ったから安全だ、というふうに考えないでください。Appleのセキュリティもあくまで相対的なものです。
スマホやPCでネットに接続できる場所では、ゼロに戻っても受け入れられるホットウォレットだけを使い、大額はできればハードウェアウォレットを使いましょう。
せっかく苦労して稼いだお金が、たった1回のデフォルト更新で消えてしまうなんて、本当に理不尽です。
FomoPeekのタイムラインを見て、開発者が意図的にやっているのでは?と疑ってしまいました。
1.0(約8月29日):パッケージ内にあの悪意のあるフレームワークはなし
1.1(約9月9日):apptrace + libapptracecoreを埋め込み
1.2(約9月12日):依然としてこのフレームワークを搭載
1.3(約9月17日):フレームワークが削除されており、SlowMistの公開警告より2日早い
巻き込まれたのは、1.1〜1.2バージョンを使ったユーザーだと思いますが、ほとんどの人はずっと1.0のまま留まっていたわけではないはずです。
改めて整理してみると、ここ数年のApp Storeにおける重要な脆弱性では、暗号まわりが依然として最も深刻な被害領域で、犯行手口もさらにアップグレードされています。
偽ウォレットで入力を騙す → 写真をスキャンして助記フレーズを探す → カーネルを悪用して鍵束を直接読み取る。
今では、あなたの資産を盗むのに、助記フレーズを漏らしたり偽リンクをクリックさせたりする必要すらなく、直接秘密鍵を読み取れます。
App Storeに載ったから安全だ、というふうに考えないでください。Appleのセキュリティもあくまで相対的なものです。
スマホやPCでネットに接続できる場所では、ゼロに戻っても受け入れられるホットウォレットだけを使い、大額はできればハードウェアウォレットを使いましょう。
せっかく苦労して稼いだお金が、たった1回のデフォルト更新で消えてしまうなんて、本当に理不尽です。