一款看起来像普通工具的 App,风险点却不在界面,而在底层。
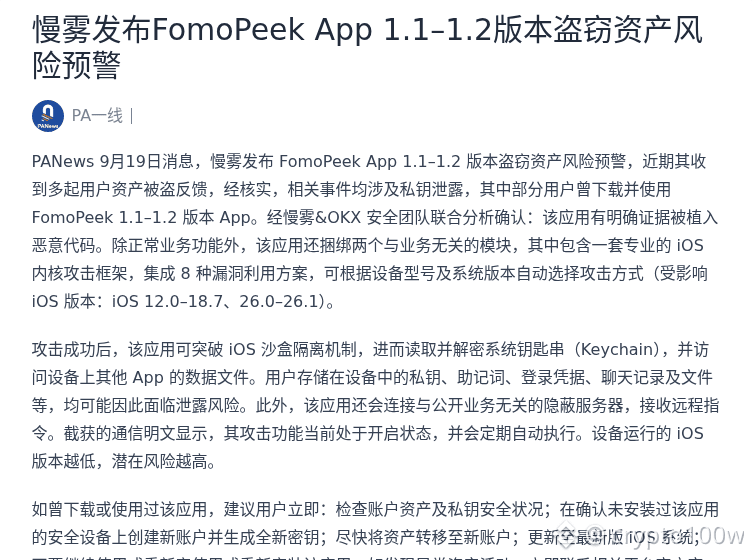
慢雾与 OKX 安全团队确认,FomoPeek App 1.1–1.2 版本存在恶意代码,且已关联多起用户资产被盗事件。该应用捆绑 iOS 内核攻击框架,可突破沙盒、读取 Keychain,并暴露私钥、助记词、登录凭证等敏感信息。
对用户来说,更直接的影响不是“会不会中招”,而是“用过什么版本、资产还在不在旧设备上”。如果曾下载或使用过相关版本,优先在干净设备上生成新钱包并迁移资产;旧设备和旧私钥不适合继续承载资金。你更倾向先检查设备安全,还是先迁移资产?
配图1:FomoPeek 1.1–1.2 被曝植入恶意代码 · 来源页面局部截图
图片来源:https://www.panewslab.com/zh/articles/01a0b876-caf4-7315-81c0-6e8c161fb932
慢雾与 OKX 安全团队确认,FomoPeek App 1.1–1.2 版本存在恶意代码,且已关联多起用户资产被盗事件。该应用捆绑 iOS 内核攻击框架,可突破沙盒、读取 Keychain,并暴露私钥、助记词、登录凭证等敏感信息。
对用户来说,更直接的影响不是“会不会中招”,而是“用过什么版本、资产还在不在旧设备上”。如果曾下载或使用过相关版本,优先在干净设备上生成新钱包并迁移资产;旧设备和旧私钥不适合继续承载资金。你更倾向先检查设备安全,还是先迁移资产?
配图1:FomoPeek 1.1–1.2 被曝植入恶意代码 · 来源页面局部截图
图片来源:https://www.panewslab.com/zh/articles/01a0b876-caf4-7315-81c0-6e8c161fb932