🚨 3万台のコンピューターが同一の“偽面接”攻撃で陥落、7000以上の暗号ウォレットの秘密鍵が盗まれる
グループ:点击进入玖玖的粉丝群
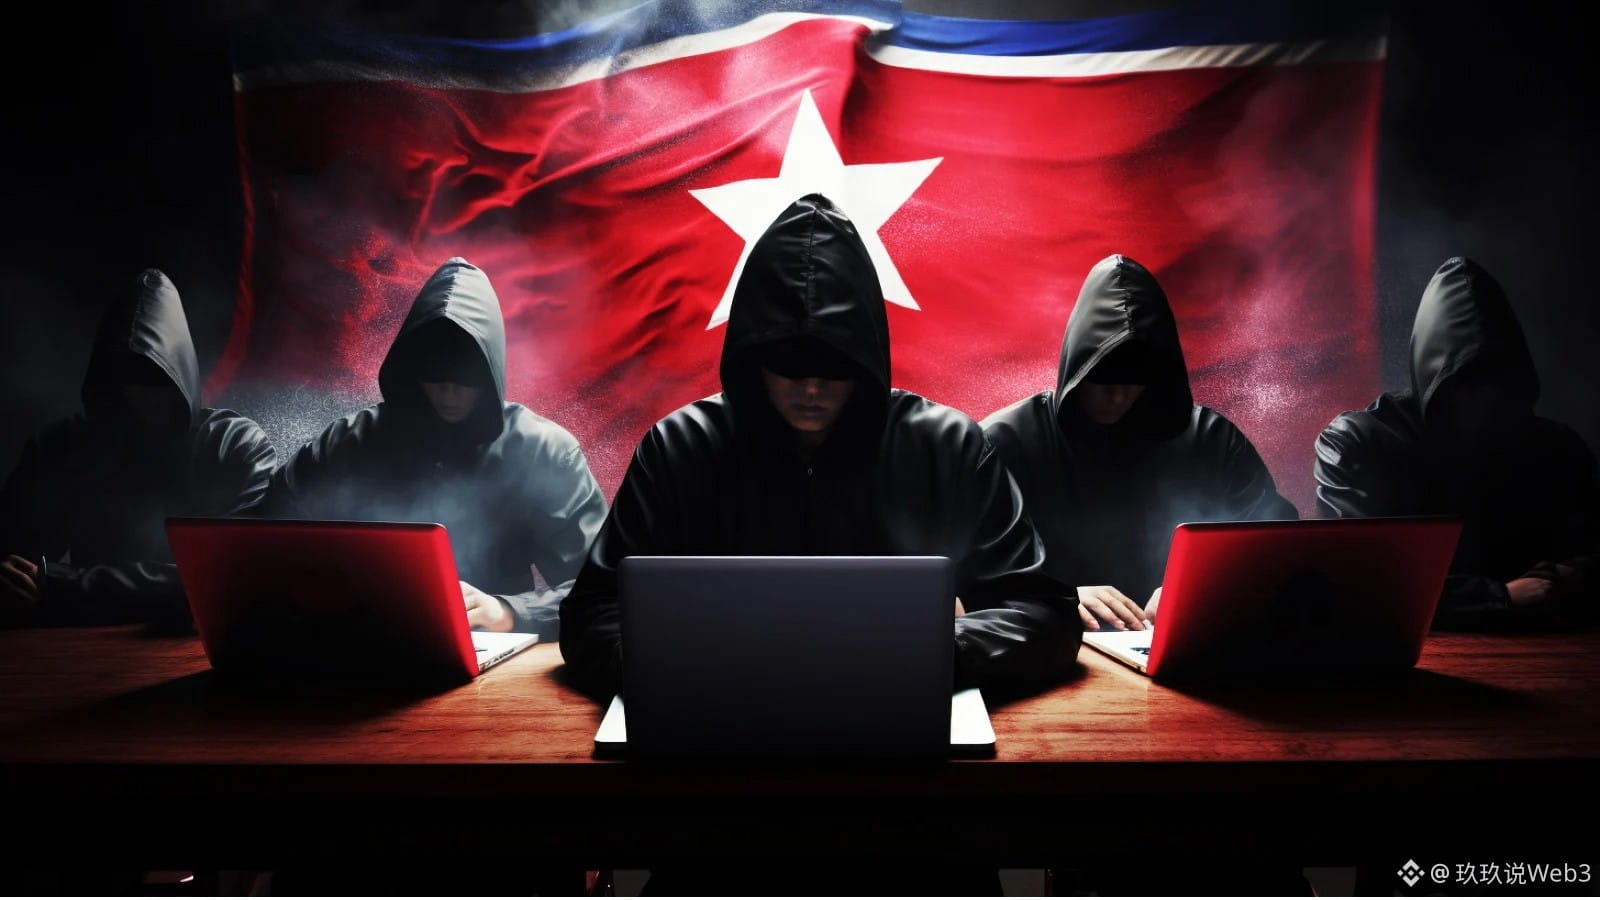
四国の当局が同日、共同声明を発表。日本の警察庁、米FBI、オーストラリア、ドイツの当局が、北朝鮮を背景に持つハッカー組織 WaterPlum(別名:Contagious Interview)を共同で名指し⚠️
まず第一層。期間は2025年12月から2026年7月まで。被害を受けた端末は少なくとも3万台で、100以上の国・地域にまたがります。狙っているのはプラットフォームの脆弱性ではなく“人”です。
次に第二層。損失はかなり具体的です。盗まれたのは、7000以上の暗号ウォレットにある資金と口座の認証情報。累計17億円、約1071万ドル相当の暗号資産が北朝鮮へ送金され、プロジェクトへの資金供給に使われたとされています。
第三層。手口は全くハイテクではありません。AI、暗号、NFT企業を装って採用し、採用サイトで面接を設定。その後、いわゆる技術テストと称してプロジェクトをダウンロードさせ、依存関係を入れ、コードを実行させる🔧。悪意のあるコードはnpmパッケージやVisual Studio Codeのプロジェクト内に隠されています。BeaverTail、InvisibleFerret などの名前が挙がっています。
興味深いのは、面接時にAIの顔交換ソフトを使っていたハッカーがいること。追及されるとすぐにカメラをオフにして「ネットが悪い」と言い訳するのです。言い回しは雑に見えますが、狙いはあなたがその仕事を取りたいと思っていることにあります。
もちろん「怪しい出どころの依存関係を入れなければ問題ない」という意見もあります。正しい部分もあります。しかし現実には開発者は毎日、見知らぬプロジェクトでスクリプトを実行しており、警戒心だけで完全にカバーするのは難しい。狙われるべきは特定の悪意あるパッケージひとつではなく、“求職者を入口にする”一連の流れ全体です。
一方では国家規模の窃取だと言い、もう一方では個人が注意すれば防げると言う。あなたはどちらに立つ?👀
プロフィール画像をクリックしてライブ視聴 + 玖玖チャットグループに参加して毎日の戦略を入手🚀
#加密货币 #网络安全 #比特币 #Web3
グループ:点击进入玖玖的粉丝群
四国の当局が同日、共同声明を発表。日本の警察庁、米FBI、オーストラリア、ドイツの当局が、北朝鮮を背景に持つハッカー組織 WaterPlum(別名:Contagious Interview)を共同で名指し⚠️
まず第一層。期間は2025年12月から2026年7月まで。被害を受けた端末は少なくとも3万台で、100以上の国・地域にまたがります。狙っているのはプラットフォームの脆弱性ではなく“人”です。
次に第二層。損失はかなり具体的です。盗まれたのは、7000以上の暗号ウォレットにある資金と口座の認証情報。累計17億円、約1071万ドル相当の暗号資産が北朝鮮へ送金され、プロジェクトへの資金供給に使われたとされています。
第三層。手口は全くハイテクではありません。AI、暗号、NFT企業を装って採用し、採用サイトで面接を設定。その後、いわゆる技術テストと称してプロジェクトをダウンロードさせ、依存関係を入れ、コードを実行させる🔧。悪意のあるコードはnpmパッケージやVisual Studio Codeのプロジェクト内に隠されています。BeaverTail、InvisibleFerret などの名前が挙がっています。
興味深いのは、面接時にAIの顔交換ソフトを使っていたハッカーがいること。追及されるとすぐにカメラをオフにして「ネットが悪い」と言い訳するのです。言い回しは雑に見えますが、狙いはあなたがその仕事を取りたいと思っていることにあります。
もちろん「怪しい出どころの依存関係を入れなければ問題ない」という意見もあります。正しい部分もあります。しかし現実には開発者は毎日、見知らぬプロジェクトでスクリプトを実行しており、警戒心だけで完全にカバーするのは難しい。狙われるべきは特定の悪意あるパッケージひとつではなく、“求職者を入口にする”一連の流れ全体です。
一方では国家規模の窃取だと言い、もう一方では個人が注意すれば防げると言う。あなたはどちらに立つ?👀
プロフィール画像をクリックしてライブ視聴 + 玖玖チャットグループに参加して毎日の戦略を入手🚀
#加密货币 #网络安全 #比特币 #Web3