
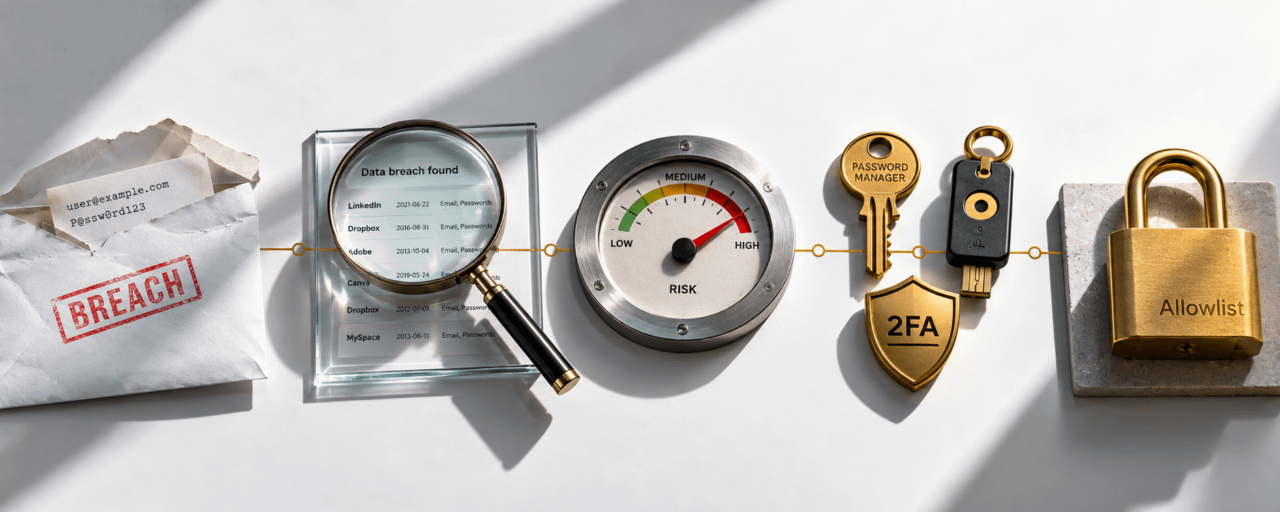
あなたの個人データはおそらく漏えいした可能性があります。可能性ではなく、おそらくです。2024年だけでも、データ侵害で16,000,000,000件超の記録が公開されました。オンラインアカウントを作成したことがある、サービス登録にメールアドレスを使ったことがある、オンラインで買い物をしたことがあるなら、あなたのデータは侵害された可能性があるデータベースに存在し、売買されたりダークウェブで公開されたりすることがあります。問いは「私のデータは漏れたのか?」ではなく、「どの漏えいで、何をすべきか?」です。
あなたのデータが露出したかの確認方法、何が流出したかの理解、そして適切な対処のための実用的なガイドです。
🔍 パート1: あなたのデータが漏えいしたか確認する方法
方法1 :Have I Been Pwned(haveibeenpwned.com)**これはデータ侵害チェックのゴールドスタンダードです。セキュリティ研究者のトロイ・ハントが作成した無料ツールで、メールアドレスまたは電話番号を入力すると、あなたのデータが含まれる既知のすべてのデータ侵害を即座に確認できます。
使い方:
haveibeenpwned.com にアクセス
メールアドレスを入力
結果を見る あなたのデータが含まれる各侵害が、次の情報とともに一覧表示されます:
侵害されたサービス名
侵害が起きた日付
どんなデータが露出したか(メール、パスワード、氏名、電話番号、住所など)
何が起きたかの説明
結果が示すこと: メールが3〜5件の侵害に出ている場合、それは2026年では普通の状態です。多くの人は、自分が複数の侵害に遭っていても気づいていません。重要なのは、各侵害で「どのデータが露出したか」および「同じパスワードを他のサービスで使い回しているか」です。
方法2: Firefox Monitor
MozillaのFirefox Monitorは無料ツールで、あなたのメールを既知のデータ侵害と照合します。Firefoxブラウザに統合されているほか、monitor.mozilla.org で単体のWebサイトとしても利用できます。
使い方:
monitor.mozilla.org にアクセス
メールアドレスを入力
結果を見る Have I Been Pwnedに似ていますが、より見やすい画面と侵害通知があります
方法3: Google パスワード チェックアップ
Google Chrome または Google アカウントを使っている場合、Googleの標準の「パスワード チェックアップ」ツールが、保存パスワードを既知の侵害と照合します。
使い方:
mypasswords.google.com にアクセス
「Password Checkup(パスワード チェックアップ)」の項目を確認する
Googleは、既知の侵害で露出した保存パスワードと、弱い/使い回しのパスワードがどれかを表示します
方法4: ダークウェブ監視サービス
いくつかのサービスでは、あなたの
Binanceセキュリティアラート Binanceアカウントをお持ちなら、メールや資格情報が侵害データベースに出ていることが分かった際にアラートを受け取れるよう、セキュリティ通知を有効にしてください
身元保護サービス LifeLock、IdentityForce などのサービス、あるいは同様の提供者が、あなたの個人情報についてダークウェブを監視します
クレジット監視 国によっては、クレジットビューローが監視サービスを提供し、あなたのデータが新しい口座開設に使われたときに通知します
方法5: 流出通知のメールを確認する
あなたが利用しているサービスが侵害を受けている場合、(ほとんどの管轄地域で)法的に、メールであなたに通知することが求められています。受信箱を「data breach(データ侵害)」「security incident(セキュリティインシデント)」『we are writing to inform you(お知らせのためご連絡します)』『unauthorized access(不正アクセス)』のような文言で検索してください。
問題: これらのメールはしばしばフィッシングのように見えるため、ユーザーは無視してしまいがちです。もし、あなたが利用しているサービスからの侵害通知を受け取った場合、メール内のリンクはクリックせず、URLを手入力してそのサービスの公式サイトへ直接アクセスし、そこでアカウントのセキュリティ設定を確認してください。
📊 どんな種類のデータが漏れるのか、そしてなぜ重要か
すべてのデータ侵害が同じではありません。重大度は「何が露出したか」によって決まります。
低リスク: メールアドレスだけ: メールが流出している可能性はあるものの、パスワードも金融情報も個人情報も含まれていない状態。リスク: スパム増加や、メールを狙ったフィッシングの試みの増加。
中リスク: メール + ハッシュ化されたパスワード: あなたのメールと、パスワードの暗号化(ハッシュ)版が露出しました。パスワードが弱い、またはハッシュがソルトなしの場合、攻撃者が解読できる可能性があります。リスク: このパスワードを他のサービスでも使い回している場合、そちらの口座も侵害されます。
高リスク: メール + 平文のパスワード: あなたのメールと実際のパスワード(暗号化されていない)が露出しました。リスク: 同じパスワードを使っていたあらゆるサービスで、アカウントがすぐに乗っ取られる可能性があります。
重大リスク: メール + パスワード + 個人情報 あなたのメール、パスワード、氏名(フルネーム)、生年月日、電話番号、および/または住所(物理住所)が露出しました。リスク: なりすまし、ソーシャルエンジニアリング攻撃、SIMスワップ、標的型フィッシング。
重大なリスク: 金融 あなたのクレジットカード番号、銀行口座情報、または支払いの資格情報が露出しました。リスク: 金銭詐欺、不正取引、身元盗難。
🛡️ パート2: データ漏えい後にやるべきこと
ステップ1: パスワードを今すぐ変更する
これは最初で、最も重要なステップです。もしあなたのパスワードが漏れていたなら、いまは公開情報になっています。侵害データベースにアクセスできる人なら誰でもそれを持っています。
正しいやり方:
まず、侵害されたサービスのパスワードを変更する
同じパスワードを使っていた他のすべてのサービスでもパスワードを変更する(これがパスワード使い回しが危険な理由です)
すべての口座で、固有でランダムに生成されたパスワードを使う 少なくとも16文字。大文字・小文字・数字・記号を混ぜる
パスワードマネージャー(Bitwarden、1Password、KeePass)を使って、固有のパスワードを生成・保存することで、思い出す必要がなくなります。
ステップ2: 二要素認証(2FA)を有効にする
盗まれたパスワードは、攻撃者が2FAを突破できないなら役に立ちません。
何を使うべきか:
最適: パスキー(FIDO2/WebAuthn) フィッシング、SIMスワップ、資格情報の盗難に強い
良い: 認証アプリ(Google Authenticator、Authy、Raivo) 時間ベースのコードを生成する
許容: SMSベースの2FAは何もしないよりはマシですが、SIMスワップに弱い
許容できない: メールベースの2FA もしメールが侵害されていれば役に立ちません
Binanceに限って言えば: パスキー、Google Authenticator、アンチフィッシングコードのいずれも利用でき、強く推奨されます。
ステップ3: メールアカウントが侵害されていないか確認する
あなたのメールアカウントはデジタルライフのマスターキーです。攻撃者があなたのメールパスワードを持っていれば、そのメールを使うすべてのサービスでパスワードをリセットできてしまいます。暗号資産取引所、銀行、ソーシャルメディアも含まれます。
メールが侵害されている兆候:
送信済みフォルダにある、あなたが送っていないメール
あなたが依頼していないパスワード再設定メール
あなたが作成していないルールやフィルター(攻撃者がこれを設定して、パスワード再設定メールが受信箱に届かないようにします)
心当たりのない端末や場所からのログイン通知
やること:
メールパスワードを今すぐ変更する
作成していない転送ルールやフィルターを確認し、削除する
直近のログイン履歴を確認する
メールアカウントで2FAを有効にする
接続済みアプリを確認し、心当たりのないものはアクセス権を取り消す
ステップ4: クレジットを凍結する(可能なら)
氏名(フルネーム)、生年月日、住所、政府発行ID番号などの個人データが漏れていた場合、身元盗難のリスクがあります。誰かがあなた名義で口座を開設したり、あなたの身分で税申告を行ったりする可能性があります。
クレジットを凍結する方法:- 米国: Equifax、Experian、TransUnionに連絡してクレジットを凍結する(連邦法により無料)
英国: あなたのクレジットファイルに保護用の登録を追加するためにCifに連絡する
EU: あなたの国のクレジットビューローに連絡する
アフリカ: 現地のクレジットビューローまたは金融規制当局に確認する 多くのアフリカ諸国ではクレジット凍結がそれほど正式化されていないため、銀行口座や財務明細を不正行為がないか注意深く監視してください
ステップ5: アカウントを監視する
データ漏えいの後は、数週間〜数か月間、警戒を続けましょう。
監視するもの:
不正な取引がないか、銀行明細やカード明細を確認する
依頼していないパスワード再設定メールがないか、メール受信箱を確認する
不正なログイン試行のための暗号資産取引所の口座
送っていない投稿やメッセージのためのソーシャルメディア口座
SIMスワップの兆候(突然圏外になる、発信できないなど)の電話番号
Binanceの場合: ログイン通知を有効にし、ログイン履歴を定期的に確認してください。さらに出金許可リスト(allowlisting)を有効にすると、資金は事前に承認された住所にしか送れません たとえ攻撃者があなたのアカウントにアクセスできたとしても、自分のウォレットに出金することはできません。
ステップ6: 身元盗難を報告(起きた場合)
もし流出したデータが身元盗難のために使われている場合 たとえば、誰かがあなたの名義で口座を開設する、あなたの身分を使って確定申告をする、または不正な取引を行う その場合は次の手順を実行してください:
詐欺が起きた金融機関に連絡し、すぐに報告する
警察に被害届を提出する これにより身元盗難の法的な記録が残る
自国の身元保護当局(ある場合)に連絡する
米国の場合: FTC(IdentityTheft.gov)に報告する
アフリカの場合: 銀行、通信事業者(SIMスワップ詐欺の場合)、および現地の法執行機関に連絡する
🔐 パート3: 今後の被害を防ぐ方法
習慣1: パスワードマネージャーを使う
パスワードの使い回しをやめましょう。覚えようとするのをやめましょう。すべての口座に対して固有でランダムなパスワードを生成し、暗号化して保存するパスワードマネージャーを使ってください。
推奨:
Bitwarden(無料・オープンソース・マルチプラットフォーム)
1Password(有料・洗練された設計。ファミリープランあり)
KeePass(無料・オフライン・最大限の管理・ユーザーにやさしくない)
習慣2: パスワードを決して使い回さない
5つのサービスで同じパスワードを使っていて、そのうち1つが侵害された場合、5つすべてが危険にさらされます。パスワードマネージャーを使えば、この問題は解決します—すべての口座に固有のパスワードが割り当てられます。
習慣3: どこでも2FAを有効にする
暗号資産取引所だけではありません。次で2FAを有効にしてください:
あなたのメールアカウント(最重要 それはマスターキー)
あなたの暗号資産取引所アカウント
あなたの銀行と金融アプリ
あなたのソーシャルメディアアカウント
2FAを提供するあらゆるサービス
習慣4: 利用可能な場合はパスキーを使う
パスキー(FIDO2/WebAuthn)が利用可能な最も強力な認証方法です。暗号鍵のペアを端末に保存し、認証は端末の外へ出ず、傍受もできません。Binance、Google、Apple、Microsoftなど多くの企業が現在パスキーに対応しています。
習慣5: すべてのメールとメッセージを疑う
データ流出の後、攻撃者はあなたのメールアドレス、氏名、そして場合によってはそれ以上の情報を把握します。それらを使って、正当なように見えるターゲット型のフィッシングメールを作成します。
ルール: ログイン、パスワードの再設定、本人確認を求めるメール内のリンクは絶対にクリックしないでください。常にURLを手入力して、直接そのサイトへアクセスしてください。
習慣6: 侵害アラートを設定する
Have I Been Pwnedの通知を購読する あなたのデータが新しい侵害で見つかったとき、メールが届きます
Binanceアカウントでセキュリティアラートを有効にする
メールとソーシャルアカウントでログイン通知を有効にする
習慣7: 高価値の口座にはハードウェアセキュリティキーを使う
特に重要な口座 つまり暗号資産取引所、メール、銀行については、YubiKeyやGoogle Titanのようなハードウェアセキュリティキーを検討してください。これらは実体のあるデバイスで、FIDO2認証を提供し、フィッシング、SIMスワップ、資格情報の盗難に耐性があります。
🌍 なぜこれが重要かアフリカではより重要
多くのアフリカ諸国では、身元盗難に対するセーフティネットは西側市場より薄い可能性があります。苦情を申し立てるための連邦取引委員会がない場合もあります。クレジット凍結が利用できないかもしれません。消費者保護法はより弱い可能性があります。
つまり、予防がすべてです。安全網が薄いときは、パラシュートのほうがより重要になります。
コンゴなどのユーザー向け:
あなたの電話番号は重要な資産です。SIMスワップ攻撃によって、攻撃者がSMSベースの2FAへのアクセスを得る可能性があります。可能な限りSMSの2FAではなく、認証アプリまたはパスキーを使いましょう
あなたのメールアカウントはあなたのデジタル身元です。2FAと固有のパスワードで保護してください
あなたの暗号資産取引所のアカウントは銀行です。利用可能なあらゆるセキュリティ機能を有効にしてください: パスキー、2FA、アンチフィッシングコード、そして出金の許可先リスト(allowlisting)
モバイルマネー口座(Orange Money、MTN、M-Pesa)は、利用可能な場合はPINと生体認証で保護すべきです
❓ よくある質問
Q: もし自分のデータが侵害で見つかったら、最初に何をすべきですか?
A: まず、侵害されたサービスのパスワードを直ちに変更してください。次に、同じパスワードを使っていた他のすべてのサービスでもパスワードを変更します。侵害されたサービスと、メールアカウントの両方で二要素認証を有効にしてください。不審な活動(転送ルール、ログイン通知、こちらが依頼していないパスワード再設定メールなど)がないか、メールアカウントを確認します。金融情報が露出していた場合は、銀行とカードの明細を不正取引がないか監視してください。
Q: Have I Been Pwnedは安全に使えますか?
A: はい。Have I Been Pwnedは、セキュリティ研究者のトロイ・ハントが作成した、広く信頼されている無料ツールです。メールアドレスと侵害データのみを保存し、パスワードや個人情報は保存しません。自分のメールを検索すると、サイトは他の誰にもあなたのフルメールを公開しません。セキュリティ専門家、政府機関、Fortune 500企業などで使われています。侵害チェックの業界標準です。
Q: データ侵害とデータ漏えいの違いは何ですか?
A: データ侵害とは、攻撃者がシステムに不正にアクセスしてデータを盗み出すセキュリティインシデントのことです。例: ハッカーが会社のデータベースに侵入してユーザーデータをエクスポートすること。データ漏えいとは、設定ミスや人為的なミスによってデータが公開されてしまう状態のことです。例: 会社がパスワードなしでデータベースをインターネットに公開したままにしてしまうこと。どちらもあなたのデータが露出する結果になり、身を守るために取るべき手順は同じです: パスワードの変更、2FAの有効化、不審な活動の監視。
📌 出典: Have I Been Pwned公式サイト。Mozilla Firefox Monitor。Google パスワード チェックアップ。Binanceのセキュリティ機能公式ページ。FTCのなりすまし被害ガイド(IdentityTheft.gov)。
⚠️ 教育目的のみ。 このガイドは一般的なサイバーセキュリティのベストプラクティスを提供するもので、すべての脅威に対する保護を保証するものではありません。必ず、利用する各サービスの具体的なセキュリティ推奨に従ってください。