

欧盟《人工智能法案》第12条要求高风险人工智能系统自动生成的日志的最短保留期为六个月,该条款自2026年8月2日起可强制执行。
从合规与基础设施的角度来看,这一条款的落地将AI 日志存储从“IT 运维的可选项”提升为了强监管下的法定义务。
Filecoin存储已可用于需要超过这一要求的日志。其切中了企业在面对欧盟监管时最核心的两个痛点:成本与不可篡改性(tamper-proof)。
1. 为什么“6个月”只是底线?
虽《人工智能法案》(EU AI Act)第12条/第26条给出6个月的基础保留期,但在实际的企业合规中,日志保留期往往会大幅被拉长:
行业交叠监管(Sectoral Legislation):金融(如 MiFID II 要求 5–7 年)、医疗、公共安全等领域的高风险 AI,其日志保留期往往受限于传统行业法规,远超 6 个月。
诉讼与溯源期:针对 AI 模型偏见、人权侵害或算法事故的法律诉讼通常需要数年时间展开,保留数年甚至生命周期全过程的决策日志是企业自证合规(Defensible Audit Trail)的唯一防线。
2. Filecoin 在 AI 日志合规中的硬核优势
当日志从“6个月”扩展到“数年”,传统的中心化云厂商(S3/GCS)在海量高频日志的长期冷存储成本和防篡改能力上会面临巨大挑战。Filecoin 在这里扮演了合规保障层(Compliance-grade Storage Layer)的角色:
密码学级别的不可篡改与防伪造(Immutability):
监管机构审查日志时,最关键的是证明日志在产生后未被人工修改或伪造。Filecoin 结合内容寻址(CID)和链上存储证明(PoSt),可以对每一条或每一批 AI 日志建立“数字指纹”并与时间戳锚定,提供不可篡改的链上证明,极大降低了合规审计成本。
海量长尾日志的“成本优势”:
高风险 AI 系统(如自动驾驶、高频交易、医疗诊断)自动生成的日志极其庞大。将这些数据在传统 AWS 静态存储(WORM)中保存数年成本高昂;而 Filecoin 提供极具竞争力的边际存储成本,使企业长期留存完整日志(而无需盲目做降采样或删除)成为可能。
数据主权与分布式冗余:
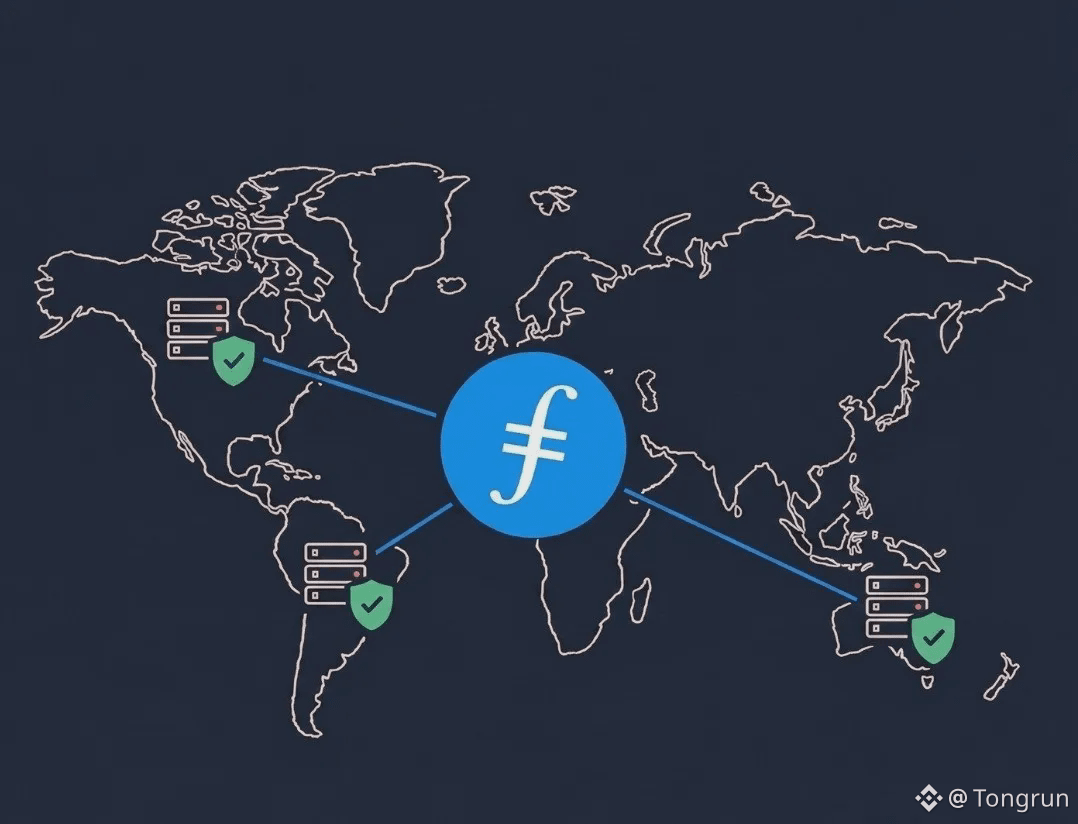
借助 Filecoin / IPFS 去中心化架构,企业可以轻松实现跨节点、跨地域的多重密码学冗余,避免因单点云服务商宕机或删库导致的合规违约风险。
总之
欧盟《人工智能法案》第12条的正式生效,意味着AI 的每一项重要决策都需要被长期记录并随时准备被审计。
Filecoin 不仅满足“存得上”的容量诉求,更以密码学存证 + 去中心化低成本的优势,为全球企业应对高风险 AI 系统合规审计,提供了一套即插即用的加密底座。
素材来源官方媒体/网络新闻,内容仅供参考、学习、交流,请严格遵守所在地法律法规,本文不代表任何投资建议。