$POL ニミク、ポリゴン上で悪用:署名検証の欠陥により約50.4万ドルの損失
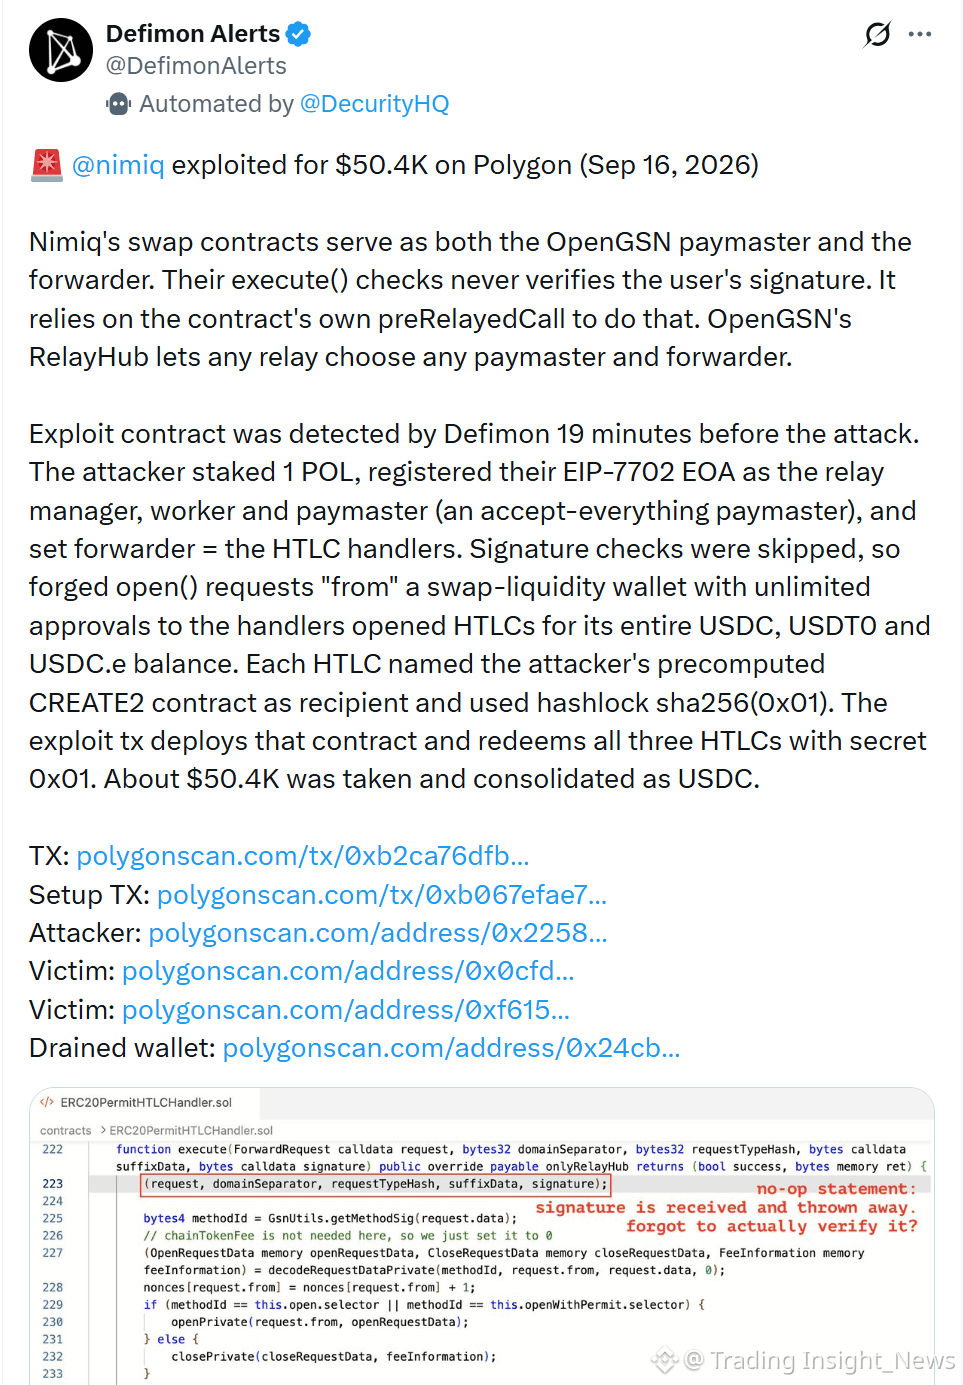
9月16日、ポリゴン上のニミクのスワップ・コントラクトが悪用され、損失は約50.4万ドルでした。これは高度なハッキングではなく、基本的だがコストのかかるミスでした。
どのように起きたか:
攻撃者は、ユーザー署名を検証しないコントラクトのexecute()関数の欠陥を悪用しました。流動性ウォレットからのopen()リクエストをなりすまし、複数のHTLC(ハッシュ化タイムロック・コントラクト)を開き、USDC、USDT0、USDC.eをすべて引き出しました。収益はUSDCに統合されました。
ニミクの対応:
Nimiq PayおよびNimiq Walletにおける、ガス支払い型ステーブルコイン取引をすべて停止
OpenGSNに関するセキュリティ問題を調査中
ここでの重要点:脆弱性はニミクチェーンやニミクPayにあるのではなく、第三者の統合レイヤーであるOpenGSNにありました。
OpenGSN(Gas Station Network)は、ネットワークのネイティブトークンの代わりに代替トークンでガスを支払えるようにする仕組みです。一般的なユーティリティですが、新たな攻撃面にもなり得ます。
核心の問題:execute()が実行前にユーザー署名を検証していない場合、誰でもリクエストをなりすませるようになります。これは基本的な欠陥ですが、DeFiでは基本的な不備が大きな被害につながることがよくあります。
より大規模なハックと比べると50.4万ドルは大きくはありません。しかし、高度な手法がなくても、たった1つのチェック漏れで十分に被害が出ることを思い出させてくれます。
プロジェクトへの教訓:第三者レイヤーを統合する際、特に署名や認証まわりについては検証ロジックを慎重に監査してください。そして、何か問題が起きたときは常にシステムを停止できるフォールバックを用意しておくことが重要です。
攻撃面を減らすために、プロジェクトは第三者の統合レイヤーへの依存をどこまで制限すべきだと思いますか?
ニュースは参考情報であり、投資助言ではありません。判断する前に必ず注意してお読みください。
9月16日、ポリゴン上のニミクのスワップ・コントラクトが悪用され、損失は約50.4万ドルでした。これは高度なハッキングではなく、基本的だがコストのかかるミスでした。
どのように起きたか:
攻撃者は、ユーザー署名を検証しないコントラクトのexecute()関数の欠陥を悪用しました。流動性ウォレットからのopen()リクエストをなりすまし、複数のHTLC(ハッシュ化タイムロック・コントラクト)を開き、USDC、USDT0、USDC.eをすべて引き出しました。収益はUSDCに統合されました。
ニミクの対応:
Nimiq PayおよびNimiq Walletにおける、ガス支払い型ステーブルコイン取引をすべて停止
OpenGSNに関するセキュリティ問題を調査中
ここでの重要点:脆弱性はニミクチェーンやニミクPayにあるのではなく、第三者の統合レイヤーであるOpenGSNにありました。
OpenGSN(Gas Station Network)は、ネットワークのネイティブトークンの代わりに代替トークンでガスを支払えるようにする仕組みです。一般的なユーティリティですが、新たな攻撃面にもなり得ます。
核心の問題:execute()が実行前にユーザー署名を検証していない場合、誰でもリクエストをなりすませるようになります。これは基本的な欠陥ですが、DeFiでは基本的な不備が大きな被害につながることがよくあります。
より大規模なハックと比べると50.4万ドルは大きくはありません。しかし、高度な手法がなくても、たった1つのチェック漏れで十分に被害が出ることを思い出させてくれます。
プロジェクトへの教訓:第三者レイヤーを統合する際、特に署名や認証まわりについては検証ロジックを慎重に監査してください。そして、何か問題が起きたときは常にシステムを停止できるフォールバックを用意しておくことが重要です。
攻撃面を減らすために、プロジェクトは第三者の統合レイヤーへの依存をどこまで制限すべきだと思いますか?
ニュースは参考情報であり、投資助言ではありません。判断する前に必ず注意してお読みください。