


解決したい課題はとてもシンプルです:
あるタスク、データ、メッセージ、あるいはオンチェーン操作が、あるシステムによって実行された後に、それが本当に正しいこと/正しく実行されたこと、そして特定の中央集権的なノードによって改ざんされていないことを、誰が証明するのか?
DeepSafe の自己定位はこうです:
Universal Verification Layer(汎用検証レイヤー)。
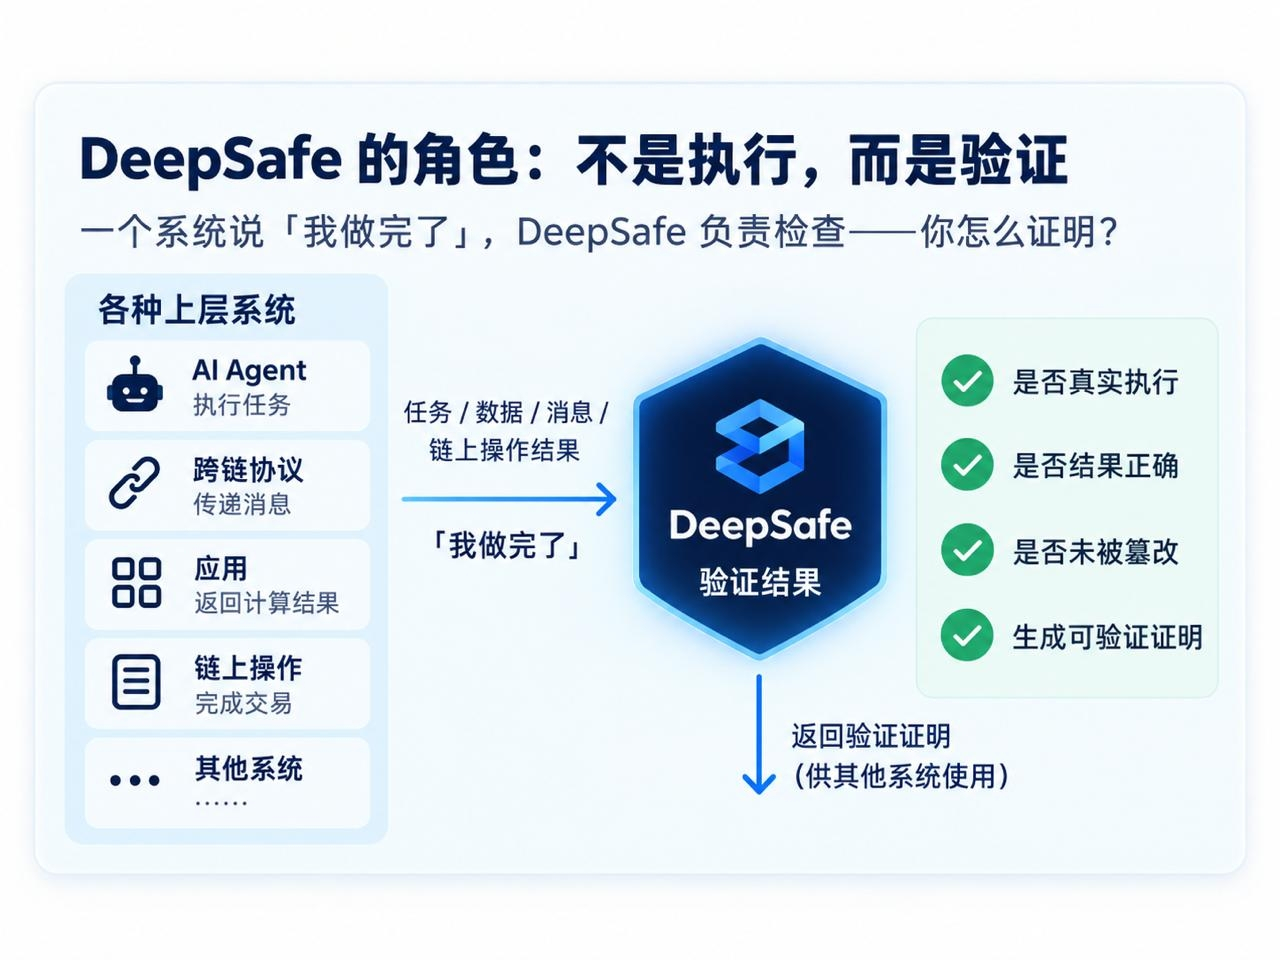
📍 本質的には、独立した検証ネットワーク一式を作りたいわけです。
上層が AI Agent であっても、クロスチェーン・プロトコルであっても、アプリであっても、あるいは信頼できる実行を必要とする別のシステムであっても、DeepSafe は外部検証のレイヤーを提供したいと考えています。
平たく言うと:
あるシステムが「完了した」と言う。DeepSafe はそれをチェックする——
どうやって証明するの?
🗝️ 1. DeepSafe はいったいどんな問題を解決するのか?
今日、多くのアプリは実はとてもシンプルな信頼モデルに依存しています:
サーバーが「結果はこれです」と言う。あなたはそれを当然だと信じます。
あるノードが「メッセージはもう実行済みです」と言う。あなたはそれを当然だと信じます。
あるシステムが結果を返してくる。あなたは、それが悪事を働いていないと当然のように信じます。
これは、価値が低いシーンでは大きな問題になりにくいです。
ですが、資金・資産・クロスチェーン、あるいは自動化実行が絡むと、単一の信頼点(単点信頼)のリスクが一気に増幅し始めます。
だから DeepSafe がやろうとしているのは、これらのタスクを自分で全部完遂することではありません。
それはタスクに「もう1層」を加えるということです:
検証可能性。
例えば:
あるエージェントが1回の取引を実行した。
DeepSafe はそれを取引として代行するのではなく、実行結果を検証します。
あるシステムがクロスチェーンのメッセージを1本渡す。
DeepSafe はメッセージの内容を決める役ではなく、そのメッセージが正しく生成され、正しく伝達されたかどうかを検証します。
ある計算結果が、他のシステムに採用される必要がある。
DeepSafe は、利用者が結果提供者をただ信じるだけで済まないようにしたいと考えています。
これが、いわゆる Verification Layer のコアロジックです。
📍 2. CRVA とは何?
DeepSafe の核心は CRVA 検証ネットワークです。
中には Ring VRF、MPC、TEE、ZKP など、さまざまな技術が関わってきます。
これらの英語名は難しそうに見えますが、実のところ深刻に考える必要はありません。
簡単に言うと、いくつかのことに分解できます:
🔻 ランダムに検証者を選び、固定ノードによる長期的な支配のリスクを下げる;
🔻 複数の参加者が共同で検証を完了し、結果が単一主体によって決まってしまうのを防ぐ;
🔻 TEE などの信頼できる実行環境を活用し、実行プロセスが外部から介入される可能性を下げる;
🔻 さらに ZKP などの暗号学的ツールで、結果提供に対して検証可能な証明を付ける。
これらの要素を組み合わせて、最終的に解決したいのは実はただ1つの問題です:
「1ノードが決めてしまう」リスクをできるだけ下げるにはどうするのか。
これが、私が DeepSafe を理解するうえで最も重要だと思う点です。
専門用語は多いですが、プロジェクトの本質はそれほど複雑ではありません。
それがやっているのは:
分散型の検証。
🗝️ 3. なぜそれは「汎用検証レイヤー」と呼ばれるのか?
DeepSafe は、自分が特定のシーンにだけ紐づくのを望んでいないからです。
もし特定の AI Agent に対して検証を提供するだけなら、実はそれは Agent のプラグインのようなものです。
もしクロスチェーンにだけ対応するのなら、それは Bridge Verification Network のようなものです。
しかし DeepSafe がやりたいのは、もっと基底(より下層)です:
あるシステムに「結果は第三者による検証が必要」というニーズが存在する限り、理論上はどんなシステムでも接続できます。
だからこそ、それが強調しているのは Universal(汎用性)です。
これは、このプロジェクトが持つ典型的なインフラ思考でもあります:
それは直接、最終製品を生み出すのではなく、上層のシステムに信頼できる機能を提供します。
この定位が最終的にうまく回るなら、その価値は、特定のアプリが成功するかどうかだけで決まるのではなく、複数のシステムが共同で呼び出せる検証ネットワークになれるかどうかにかかっています。
もちろん、これは難点でもあります。
「汎用的」であることは、天井が高いことを意味します。
つまり、より多くのシーン、開発者、そしてビジネス要件との互換性が必要にもなる、ということです。
📍4. DeepSafe は「突然転身した」AI プロジェクトではない
この点は、あらためて別に言う価値があると思います。
DeepSafe の前身は Bool Network です。
2024年から、チームは検証ネットワーク、BTC のクロスチェーン、TEE、CRVA などの方向へ推進しています。
つまり今日は、Verification の話をしているだけであって、AI Agent が流行ったからといって、突然それまでのプロジェクトを AI という概念で包み直したわけではない、ということです。
元々、信頼できる実行と検証を研究しています。
現在、DeepSafe の Beta Mainnet はすでに稼働しています。
ネイティブのトークンは DEF で、総量は 10 億枚です。
GitHub でも継続的な開発記録が見られます。
それ以前のプロジェクトでは、300万ドルのシード調達を開示していて、参加機関には Antalpha Ventures、ViaBTC Capital、Gate Ventures、Spark Digital Capital、CKB Eco Fund などが含まれます。
少なくともタイムラインを見る限り、その技術ロードマップは連続しています。
この点は、単に「名前を変えて AI に便乗する」よりずっと強いです。
🗝️ 5. 私が思うに、DeepSafe が本当に証明すべきなのは技術ではなく、需要です
検証ネットワークのようなプロジェクトには、よくある問題がひとつあります:
技術は見た目としてかなり完成度が高いです。
暗号、TEE、MPC、ZK はすべてそろっています。
アーキテクチャ図もとてもきれいです。
しかし最後には、十分な数のアプリが呼び出す意志を持たない可能性があります。
そして、それが最大のリスクです。
なぜなら、インフラは最終的に必ず次の問いに答えなければならないからです:
このインフラ層に、誰が料金を払うのか?
DeepSafe に関して、私が今後いちばん注目に値すると考えるのは、さらにどれだけ技術モジュールを追加したかではありません。
しかし、もっと現実的な指標は次のようなものです:
実際に、継続的に検証ネットワークを呼び出す本物のアプリがあるのか;
検証リクエストの量は伸びるのか;
AI、クロスチェーン、あるいはオンチェーン自動化のシーンで、本当に「どうしても必要」なニーズが出ているのか?
開発者は、追加の検証コストと遅延を引き受けたいと思うのか;
そして DEF は最終的にネットワークの利用量と本当に結びつくのか。
こうしたものは、単にいくつかの Partnership を発表するよりずっと重要です。
📍 それで、もし今ここで DeepSafe に定位を1つ付けるなら:
私は、それを「検証可能な計算/検証可能な実行」という要件の伸びに合わせて成長していくための、インフラ事業だと見なします。
強みは、ルートが比較的首尾一貫していること。しかも、そもそも Bool Network 時代の技術的蓄積がすでにあり、ゼロからのスタートではありません。
しかし、それには典型的な問題もあります:
検証レイヤーは、本当に独立した十分に大きな市場になり得るのか?
今はまだ答えを先に出せません。
DeepSafe が証明しようとしているのは「Verification が重要だ」ということではありません。
この命題自体には大きな議論はありません。
本当に難しいのは:
市場は Verification のために、わざわざ別枠でお金を払うのか。
もし将来的に「技術検証ネットワーク」から、本当に「多数のアプリに呼び出されるインフラ」へ進めるなら、このプロジェクトは最も重要な一歩を踏み出したと見なせるでしょう。
その前に私は、もっと観察リストに入れておきたいです。
技術ロードマップはすでにあります。あとは利用量を見る番です。