

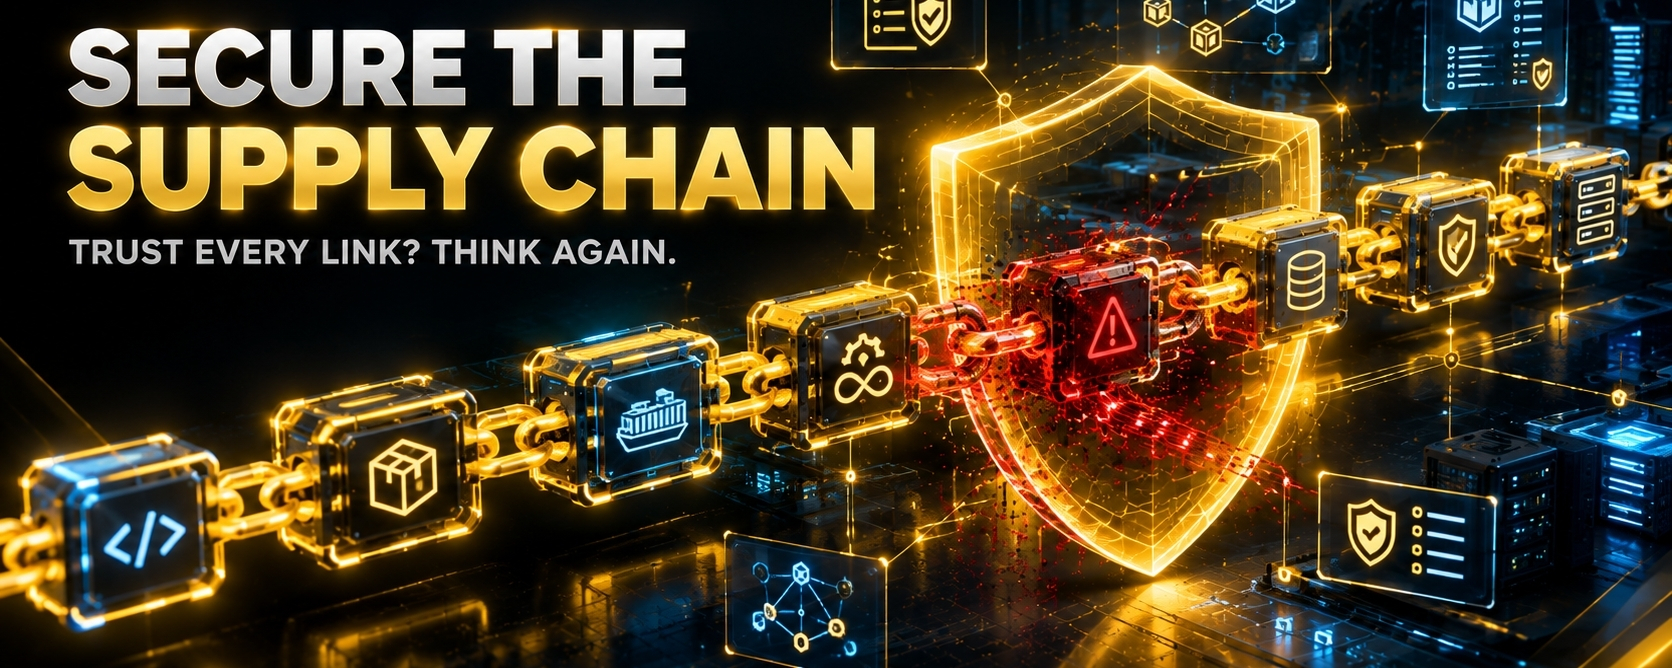
🚨 ソフトウェア・サプライチェーン:守るべきはコードだけではありません
人々がアプリケーションセキュリティについて考えるとき、しばしば自分たちのソースコードのことを思い浮かべます。
しかし、現代のアプリケーションは、まるごと最初からゼロで作られることはほとんどありません。
それらは次に依存しています:
オープンソースライブラリ
パッケージ
コンテナイメージ
CI/CDツール
クラウドサービス
サードパーティAPI
ビルドシステム
プラグイン
開発者ツール
これにより、非常に重要なものが生まれます:
ソフトウェア・サプライチェーン。
そして攻撃者も、最終アプリケーションそのものを攻撃するより、サプライチェーンを狙う方が効果的だとますます理解しています。
🧩 ソフトウェア・サプライチェーン攻撃とは?
あるアプリケーションが外部の50個のコンポーネントに依存していると想像してみてください。
アプリケーション自体を攻撃する代わりに、攻撃者はこれらのコンポーネントの1つを侵害しようとするかもしれません。
そして悪意のある変更は、その後、信頼しているアプリケーションへ下流に広がります。
これにより鎖が生まれます:
サードパーティ → 依存関係 → ビルド → アプリケーション → 本番
1つの侵害されたリンクが、多くのシステムに影響を及ぼす可能性があります。
⚠️ なぜこれは難しいのか?
現代の開発は素早く進みます。
開発者はパッケージをインストールします。
CI/CDシステムはアプリケーションを自動的にビルドします。
コンテナは自動的にデプロイされます。
コードによってインフラを作成できます。
自動化は強力です。
しかし自動化は、ミスも増幅し得ます。
もし不安全なコンポーネントが自動化されたパイプラインに入り込むと、誰も気づく前に複数の環境を移動してしまうかもしれません。
📦 SBOMへようこそ
重要なセキュリティ実践の1つが、ソフトウェア・ビル・オブ・マテリアルズ(一般にSBOMとして知られる)です。
SBOMを、ソフトウェアの材料リストだと考えてください。
組織が次のことを理解するのに役立ちます:
どのコンポーネントが存在するか
どのバージョンが使われているか
依存関係はどこから来るのか
どのコンポーネントが脆弱になり得るか
新たに発見された脆弱性によって何が影響を受ける可能性があるか
実行しているものを把握していなければ、効果的に安全化することはできません。
🔐 DevSecOpsはどう役立つ?
セキュリティは開発ライフサイクル全体に組み込むことができます。
計画
セキュリティ要件を特定する。
コード
安全なコーディング手法を使いましょう。
構築
依存関係と成果物をスキャンします。
テスト
自動化されたセキュリティテストを実施する。
パッケージ
イメージとソフトウェア成果物を検証する。
デプロイ
セキュリティポリシーを適用する。
監視する
不審な挙動を検出する。
改善する
検知結果やインシデントから学びましょう。
🛡️ 重要なサプライチェーン対策
組織は次でパイプラインを強化できます:
依存関係のスキャン
SAST(静的アプリケーションセキュリティテスト)
コンテナスキャン
シークレットの検出
SBOM生成
成果物の検証
署名付きリリース
信頼できるレジストリ
最小権限のCI/CD権限
依存関係のガバナンス
継続的な監視
🤖 AIは方程式を変えています
AIコーディング支援ツールはソフトウェア開発を加速できます。
それは強力です。
しかし生成されたコードでも次が必要です:
レビュー → テスト → スキャン → 検証
AIはコードを素早く生成できます。
それだけでは、確実に安全なコードになるわけではありません。
同じ原則が、依存関係と自動化にも当てはまります。
🚀 最終的な考え
現代のソフトウェアセキュリティは、もはや自分のソースコードを守ることだけではありません。
最終製品に寄与するすべてを理解する必要があります。
依存関係を把握しましょう。
自分たちのビルドプロセスを把握しましょう。
成果物を把握しましょう。
権限を把握しましょう。
現代のサイバーセキュリティでは:
セキュリティは、信頼しているエコシステムの強さに等しい。