
ハーモニーのONEトークンは最近、大規模なセキュリティインシデントに直面した。
8月12日、ハーモニーは、攻撃者がクロスシャードの受領(レシート)検証システムの脆弱性を悪用し、すでに処理されたレシートが再利用されて、権限のないONEトークンの作成に用いられたことを確認した。
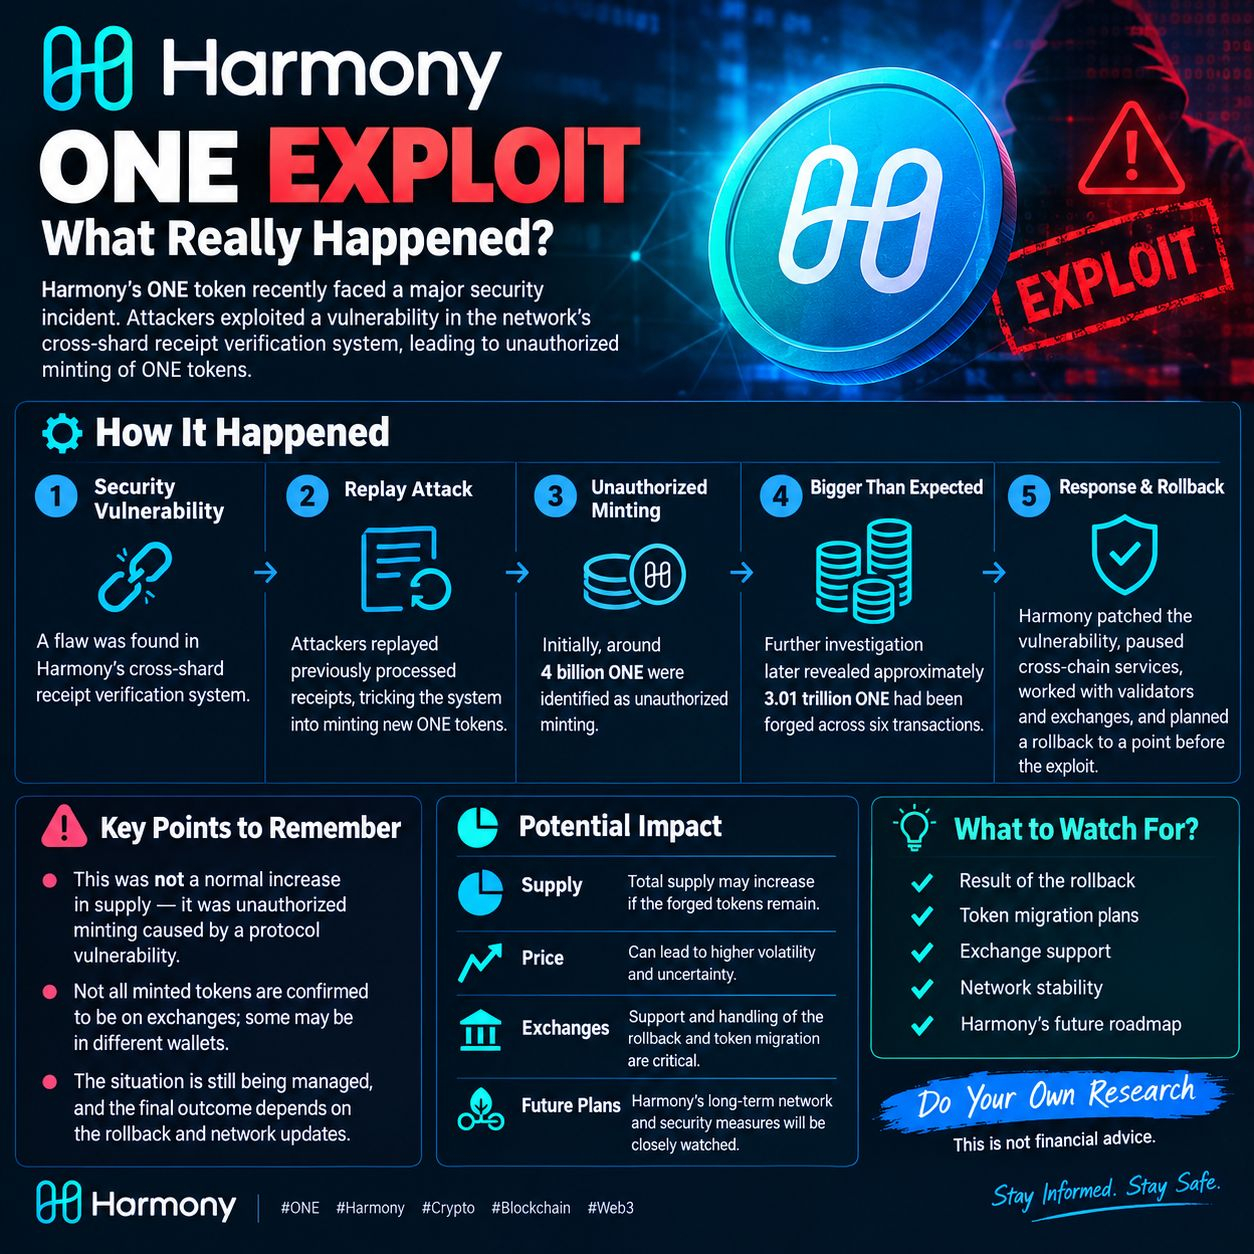 $
🔹 初期の発見:約40億ONEが、不正なミント(発行)として特定された。
🔹 後日の調査:ハーモニーは事件を再構成し、6件の取引を通じて約3.01兆ONEが偽造されていたことを突き止めた。
🔹 返信: Harmonyは脆弱性を修正し、クロスチェーンのサービスを停止し、バリデーターや取引所と連携しました。
🔹 ロールバック: Harmonyはその後、偽造された状態を取り除くために、エクスプロイトの前の時点へのロールバックを計画しました。
⚠️ 重要: これは単なる通常の供給増ではありませんでした。プロトコルの脆弱性によって引き起こされた、無断の鋳造(ミンティング)事象です。
$ONEを追っている方へ。注目すべきポイントは、ロールバックの結果、トークン移行の計画、取引所の対応、そしてHarmonyの今後のネットワーク計画です。
自分で調べてください。これは金融アドバイスではありません。
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins