

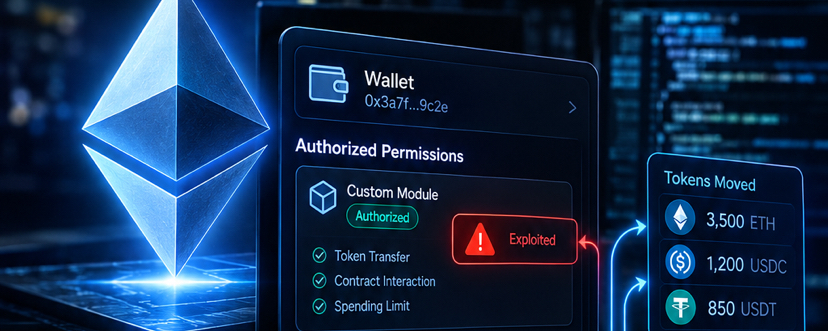
イーサリアム上のGnosis Safeウォレットが悪用され、約7.73百万ドル相当のrsETHが危険にさらされました。事件は2026年9月15日に発生しました。
物語が面白くなるのはここからです。
攻撃者はGnosis Safeの中核となるセキュリティを破ったり、ウォレットの秘密鍵を盗んだりはしていませんでした。
代わりに、セキュリティ研究者は、その脆弱性(エクスプロイト)がウォレットがすでに承認していたカスタムモジュールにまで追跡できることを突き止めました。このモジュールには、権限チェックに弱点があり、外部の呼び出し元がウォレットの承認済み実行経路を通じてアクションを実行できてしまう状態でした。
約2,900 rsETHが流出しました。
しかしその後、別のプレイヤーが物語に登場しました。
「Yoink」として知られるMEVボットが、イーサリアムのパブリック・メンプールで攻撃トランザクションを検知し、元の攻撃者に先回り(フロントラン)して、奪われたトークンを自分自身で回収しました。
報道によると、約2,882 rsETH(約780万ドル相当)が別のアドレスに送られたとのことです。
rsETHの発行元であるKelp DAOは、コアの契約は引き続き安全であり、rsETHは完全に裏付けられた状態のままだと述べました。予防措置として、事故の調査中は受信アドレスを24時間一時停止しました。
より大きな教訓
この出来事は、多くのクリプトユーザーが見落としていることを示しています。
あなたのウォレットには強固なコアセキュリティがあっても、あなたが許可した契約、モジュール、権限によって重大なリスクが生じる可能性があります。
スマートコントラクトやウォレットのモジュールを承認する前に、何の権限を与えているのか、そしてそれがあなたの代わりに何を実行できるのかを理解してください。
DeFiでは、「プライベートキーを共有していない」ことが、必ずしも「完全に安全である」ことを意味するとは限りません。
警戒してください。‼️
#CryptoSecurity #Ethereum #ETH #Web3 #CryptoNews